Pwn2Own Ireland 2025:首日战果
欢迎来到 Pwn2Own Ireland 2025 的第一天!今天我们有 17 次尝试,展示了一些令人兴奋的研究。我们将在此发布结果,请在 Twitter、Mastodon 和 Bluesky 上关注我们。
第一天已经结束,我们一次失败都没有!在比赛的第一天,我们为 34 个独特的漏洞颁发了 522,500 美元奖金。以下是目前"破解大师"排行榜的情况:
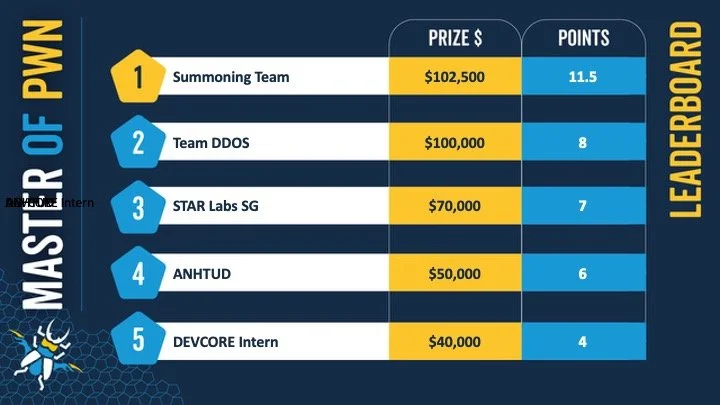
当然,还有很多时间,一些大型漏洞利用即将到来。请继续关注第二天和第三天的结果!
成功 - Neodyme 团队利用一个基于栈的缓冲区溢出漏洞攻击了 HP DeskJet 2855e。他们赢得了 20,000 美元和 2 点"破解大师"积分。
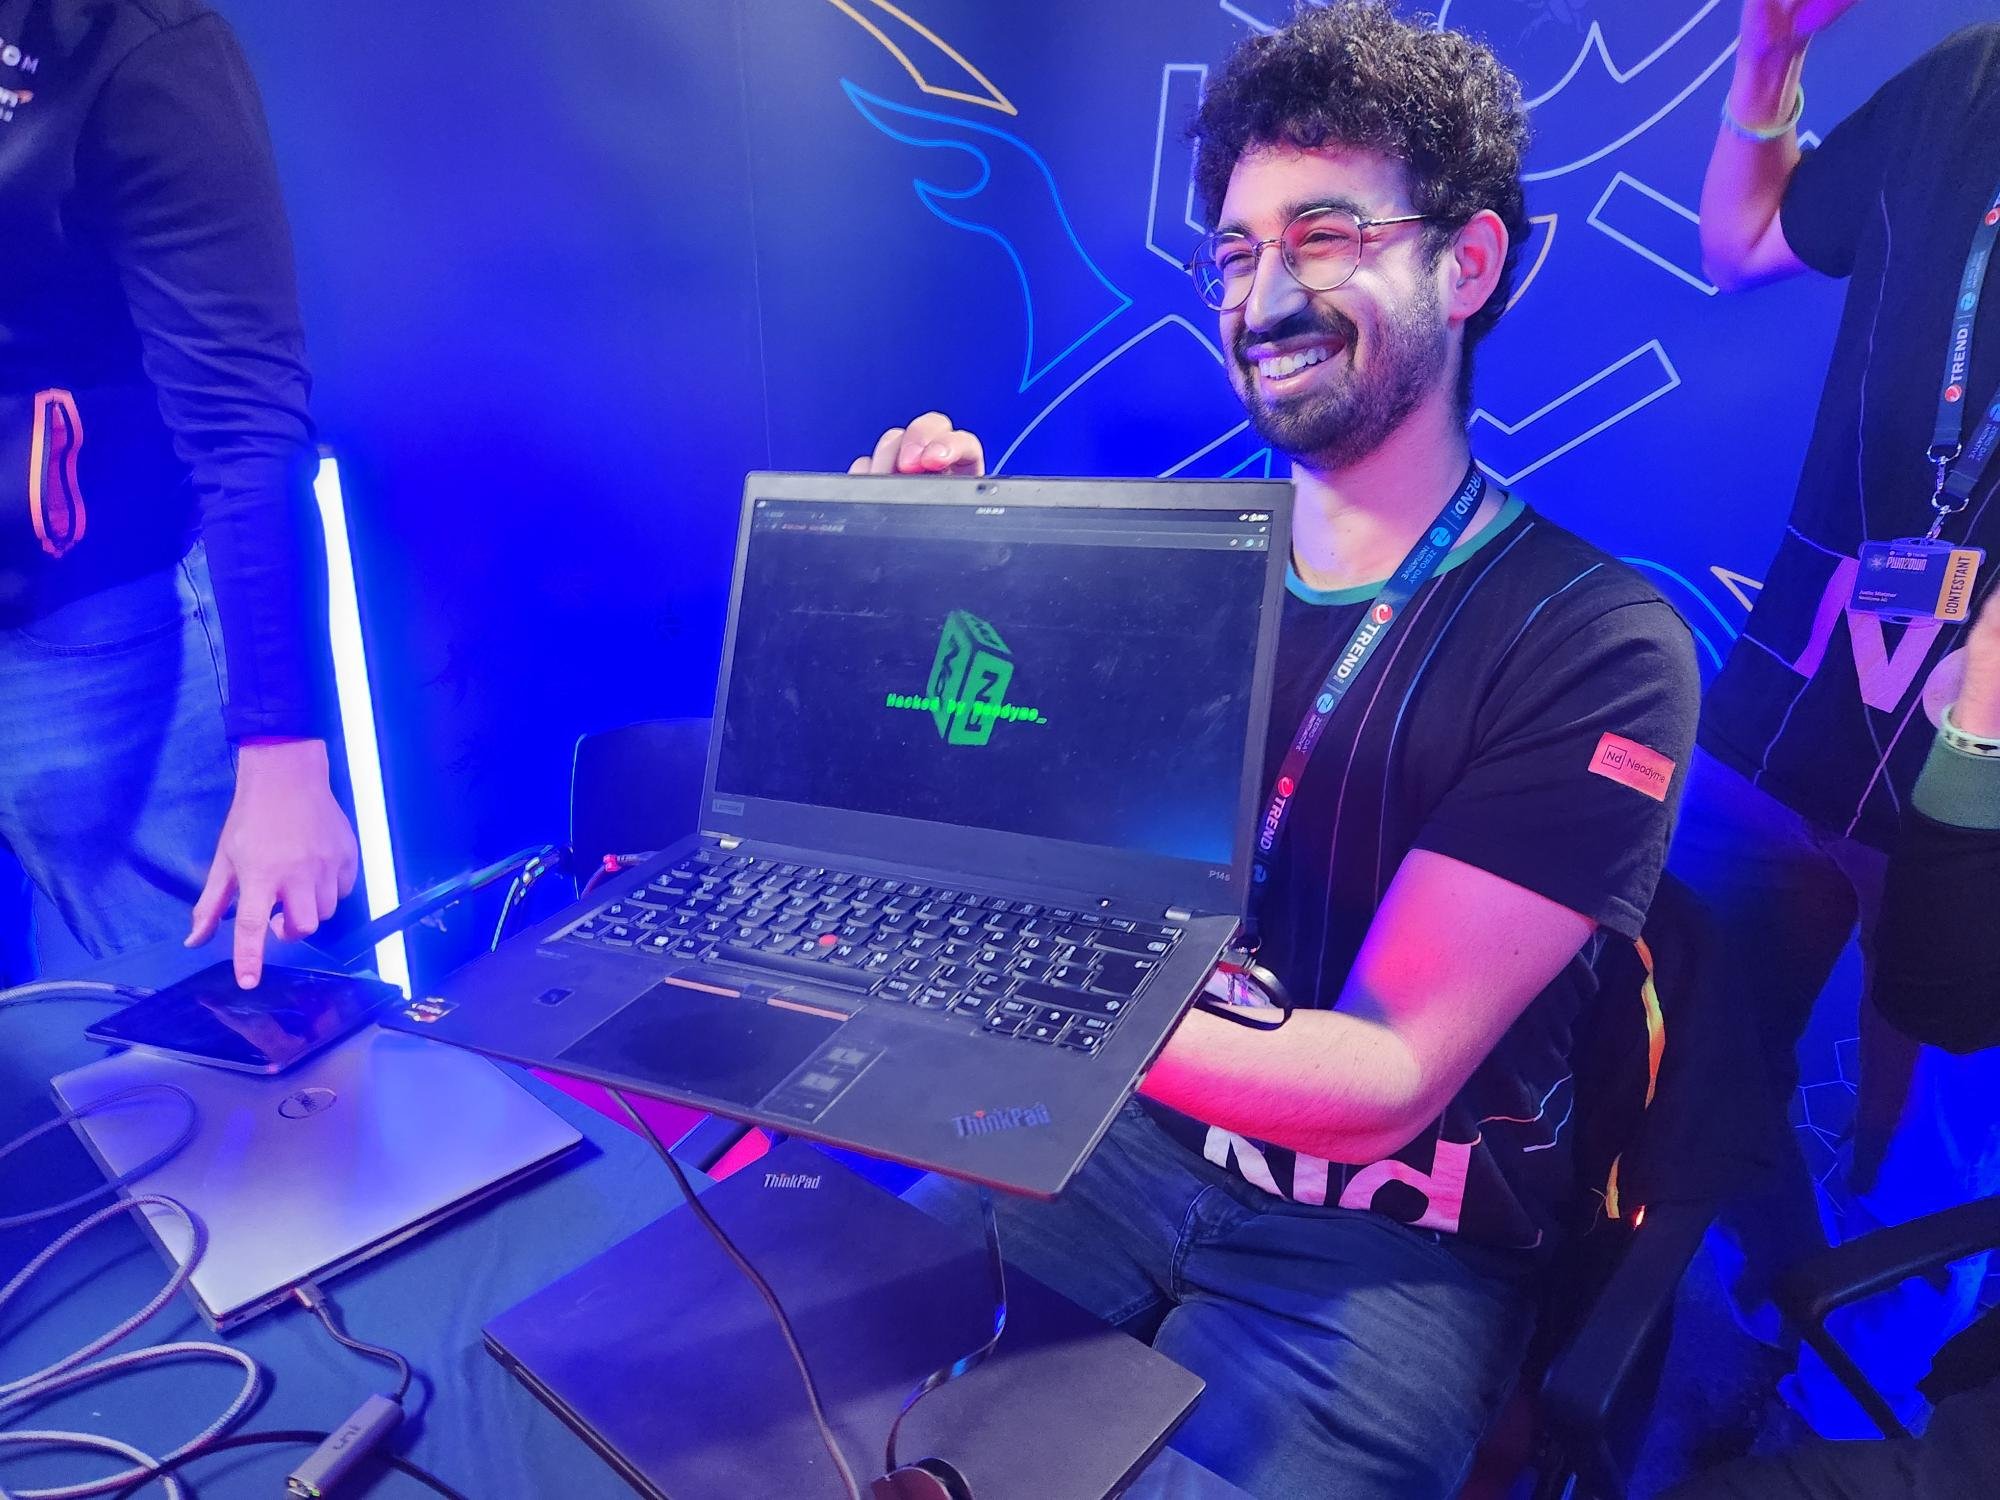
Neodyme 团队的 Daniel Kilimnik 展示他成功的漏洞利用
成功 - STARLabs (@starlabs_sg) 的 Nguyen Hoang Thach (@hi_im_d4rkn3ss)、Tan Ze Jian、Lin Ze Wei、Cherie-Anne Lee、Gerrard Tai 利用一个基于堆的缓冲区溢出漏洞攻击了 @CanonUSA imageCLASS MF654Cdw。他们赢得了 20,000 美元和 2 点"破解大师"积分。
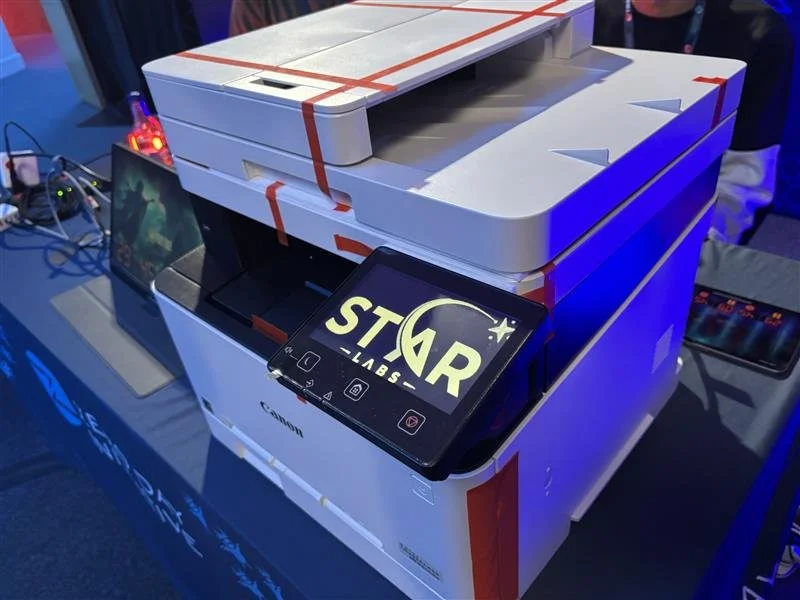
针对佳能打印机的成功尝试
成功 - @Tek_7987 & @_Anyfun (@Synacktiv) 利用一个栈溢出漏洞在 Synology BeeStation Plus 上实现了 root 级别的代码执行。他们在此过程中赢得了 40,000 美元和 4 点"破解大师"积分。
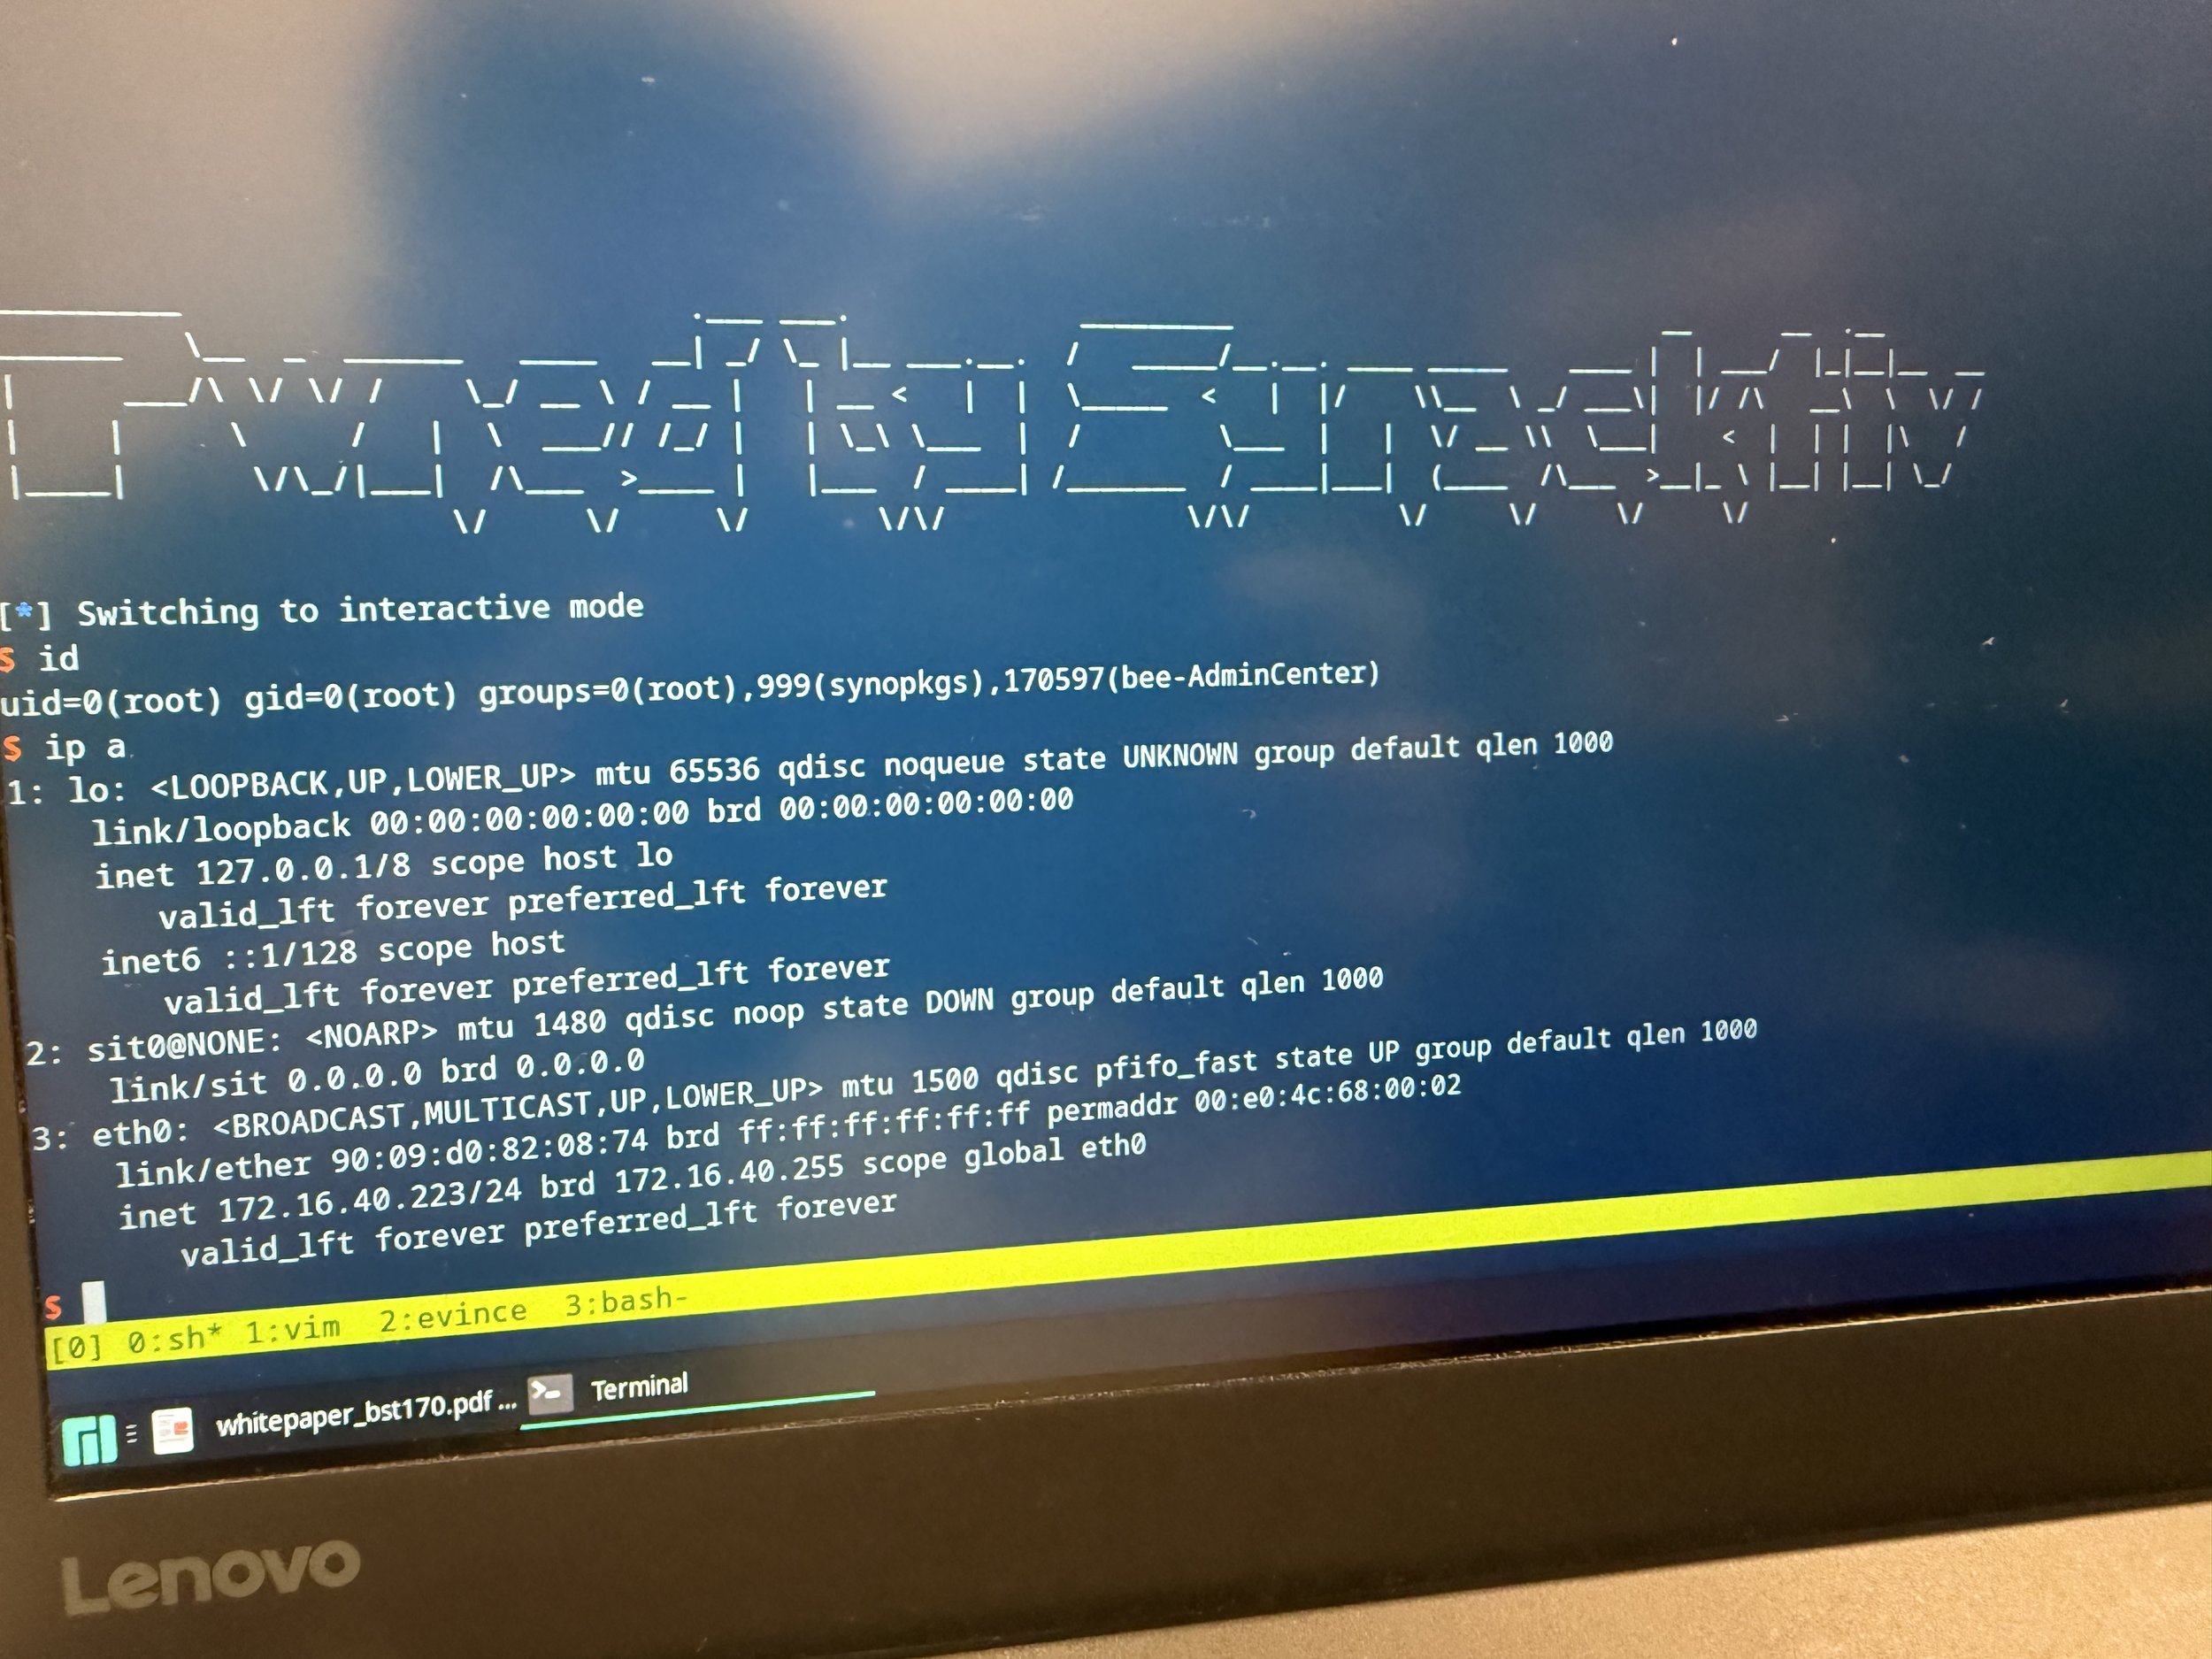
被 Synacktiv 攻破
成功 - Team DDOS 的 Bongeun Koo (@kiddo_pwn) 和 Evangelos Daravigkas (@freddo_1337) 使用了惊人的八个不同漏洞——包括多次注入——完成了他们对 QNAP Qhora-322 + QNAP TS-453E 的 SOHO 组合攻击。他们赢得了 100,000 美元和 10 点"破解大师"积分。
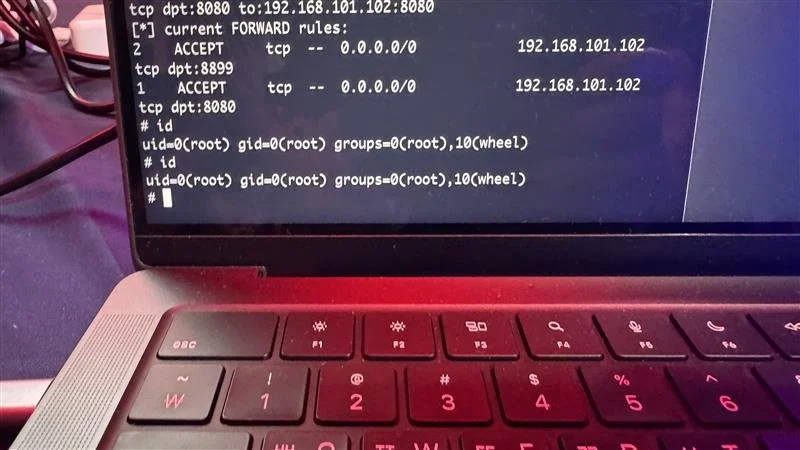
展示 root 级别访问权限
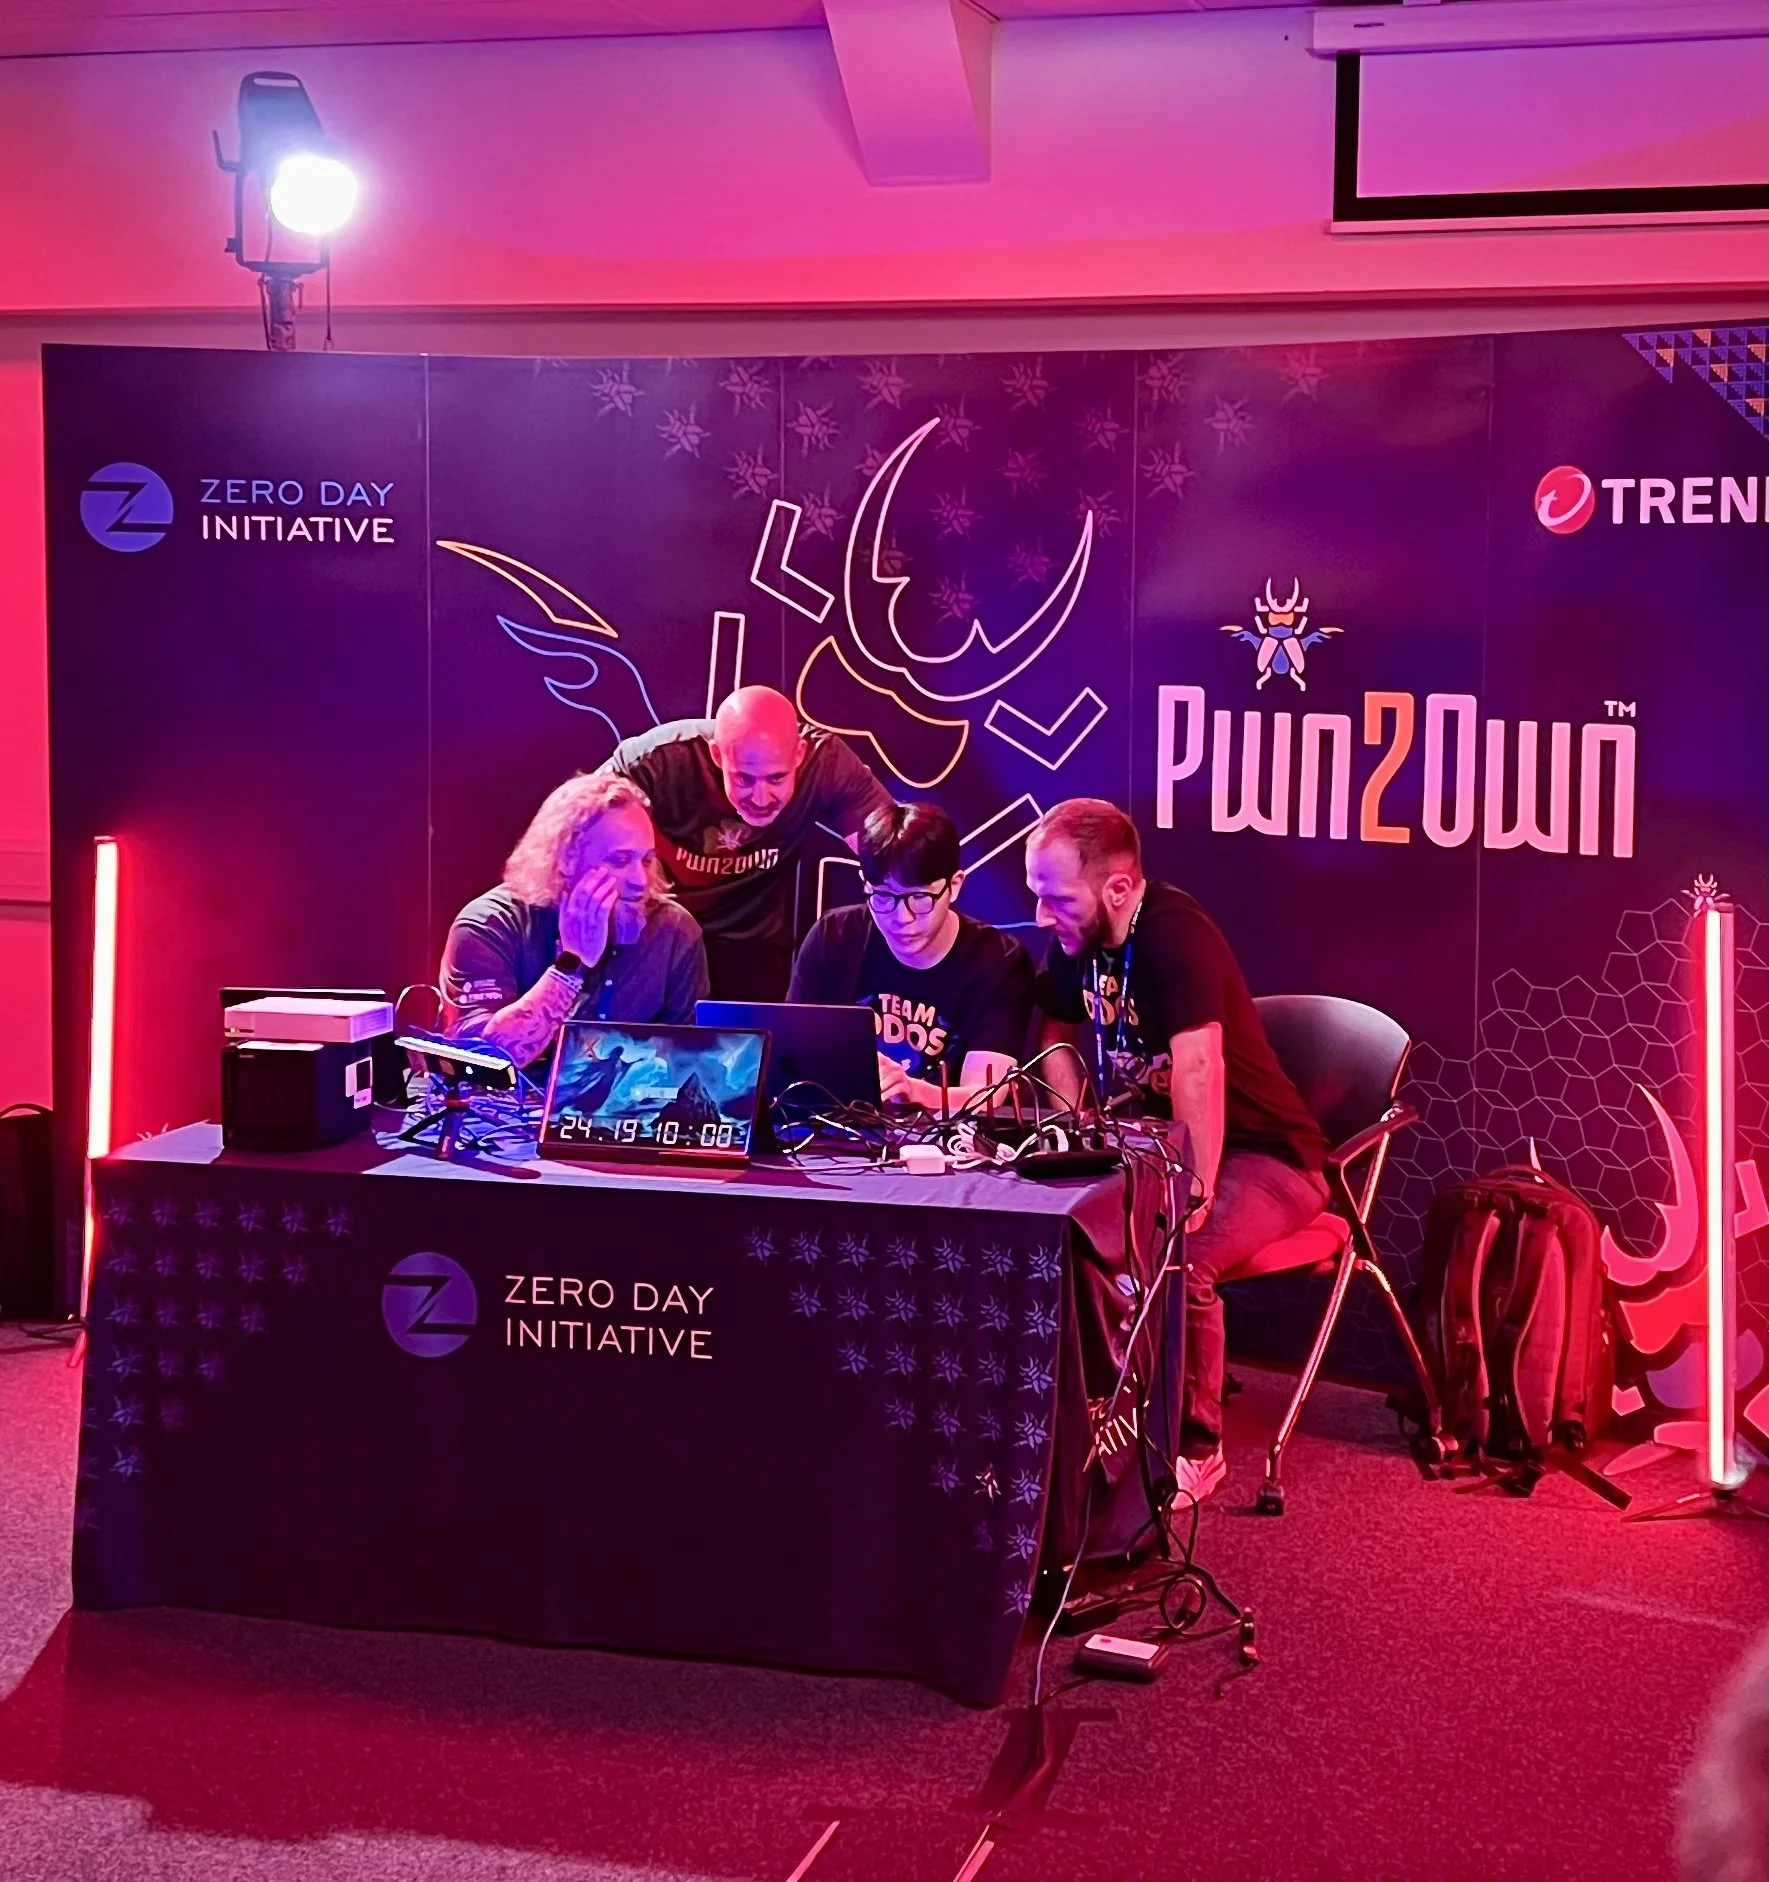
ZDI 分析师 Neal Brown(左)和 Mat Powell 观察 Team DDOS 的 Bongeun Koo 和 Evangelos Daravigkas
撤回 - Team DDOS 的 Bongeun Koo (@kiddo_pwn) 和 Evangelos Daravigkas (@freddo_1337) 撤回了他们对 Philips Hue Bridge 的尝试。
成功 - GMO Cybersecurity by Ierae, Inc. 的 SHIMIZU Yutaro (@shift_crops) 利用一个基于栈的缓冲区溢出漏洞攻击了 Canon imageCLASS MF654Cdw。他们的第二轮胜利为他们赢得了 10,000 美元和 2 点"破解大师"积分。
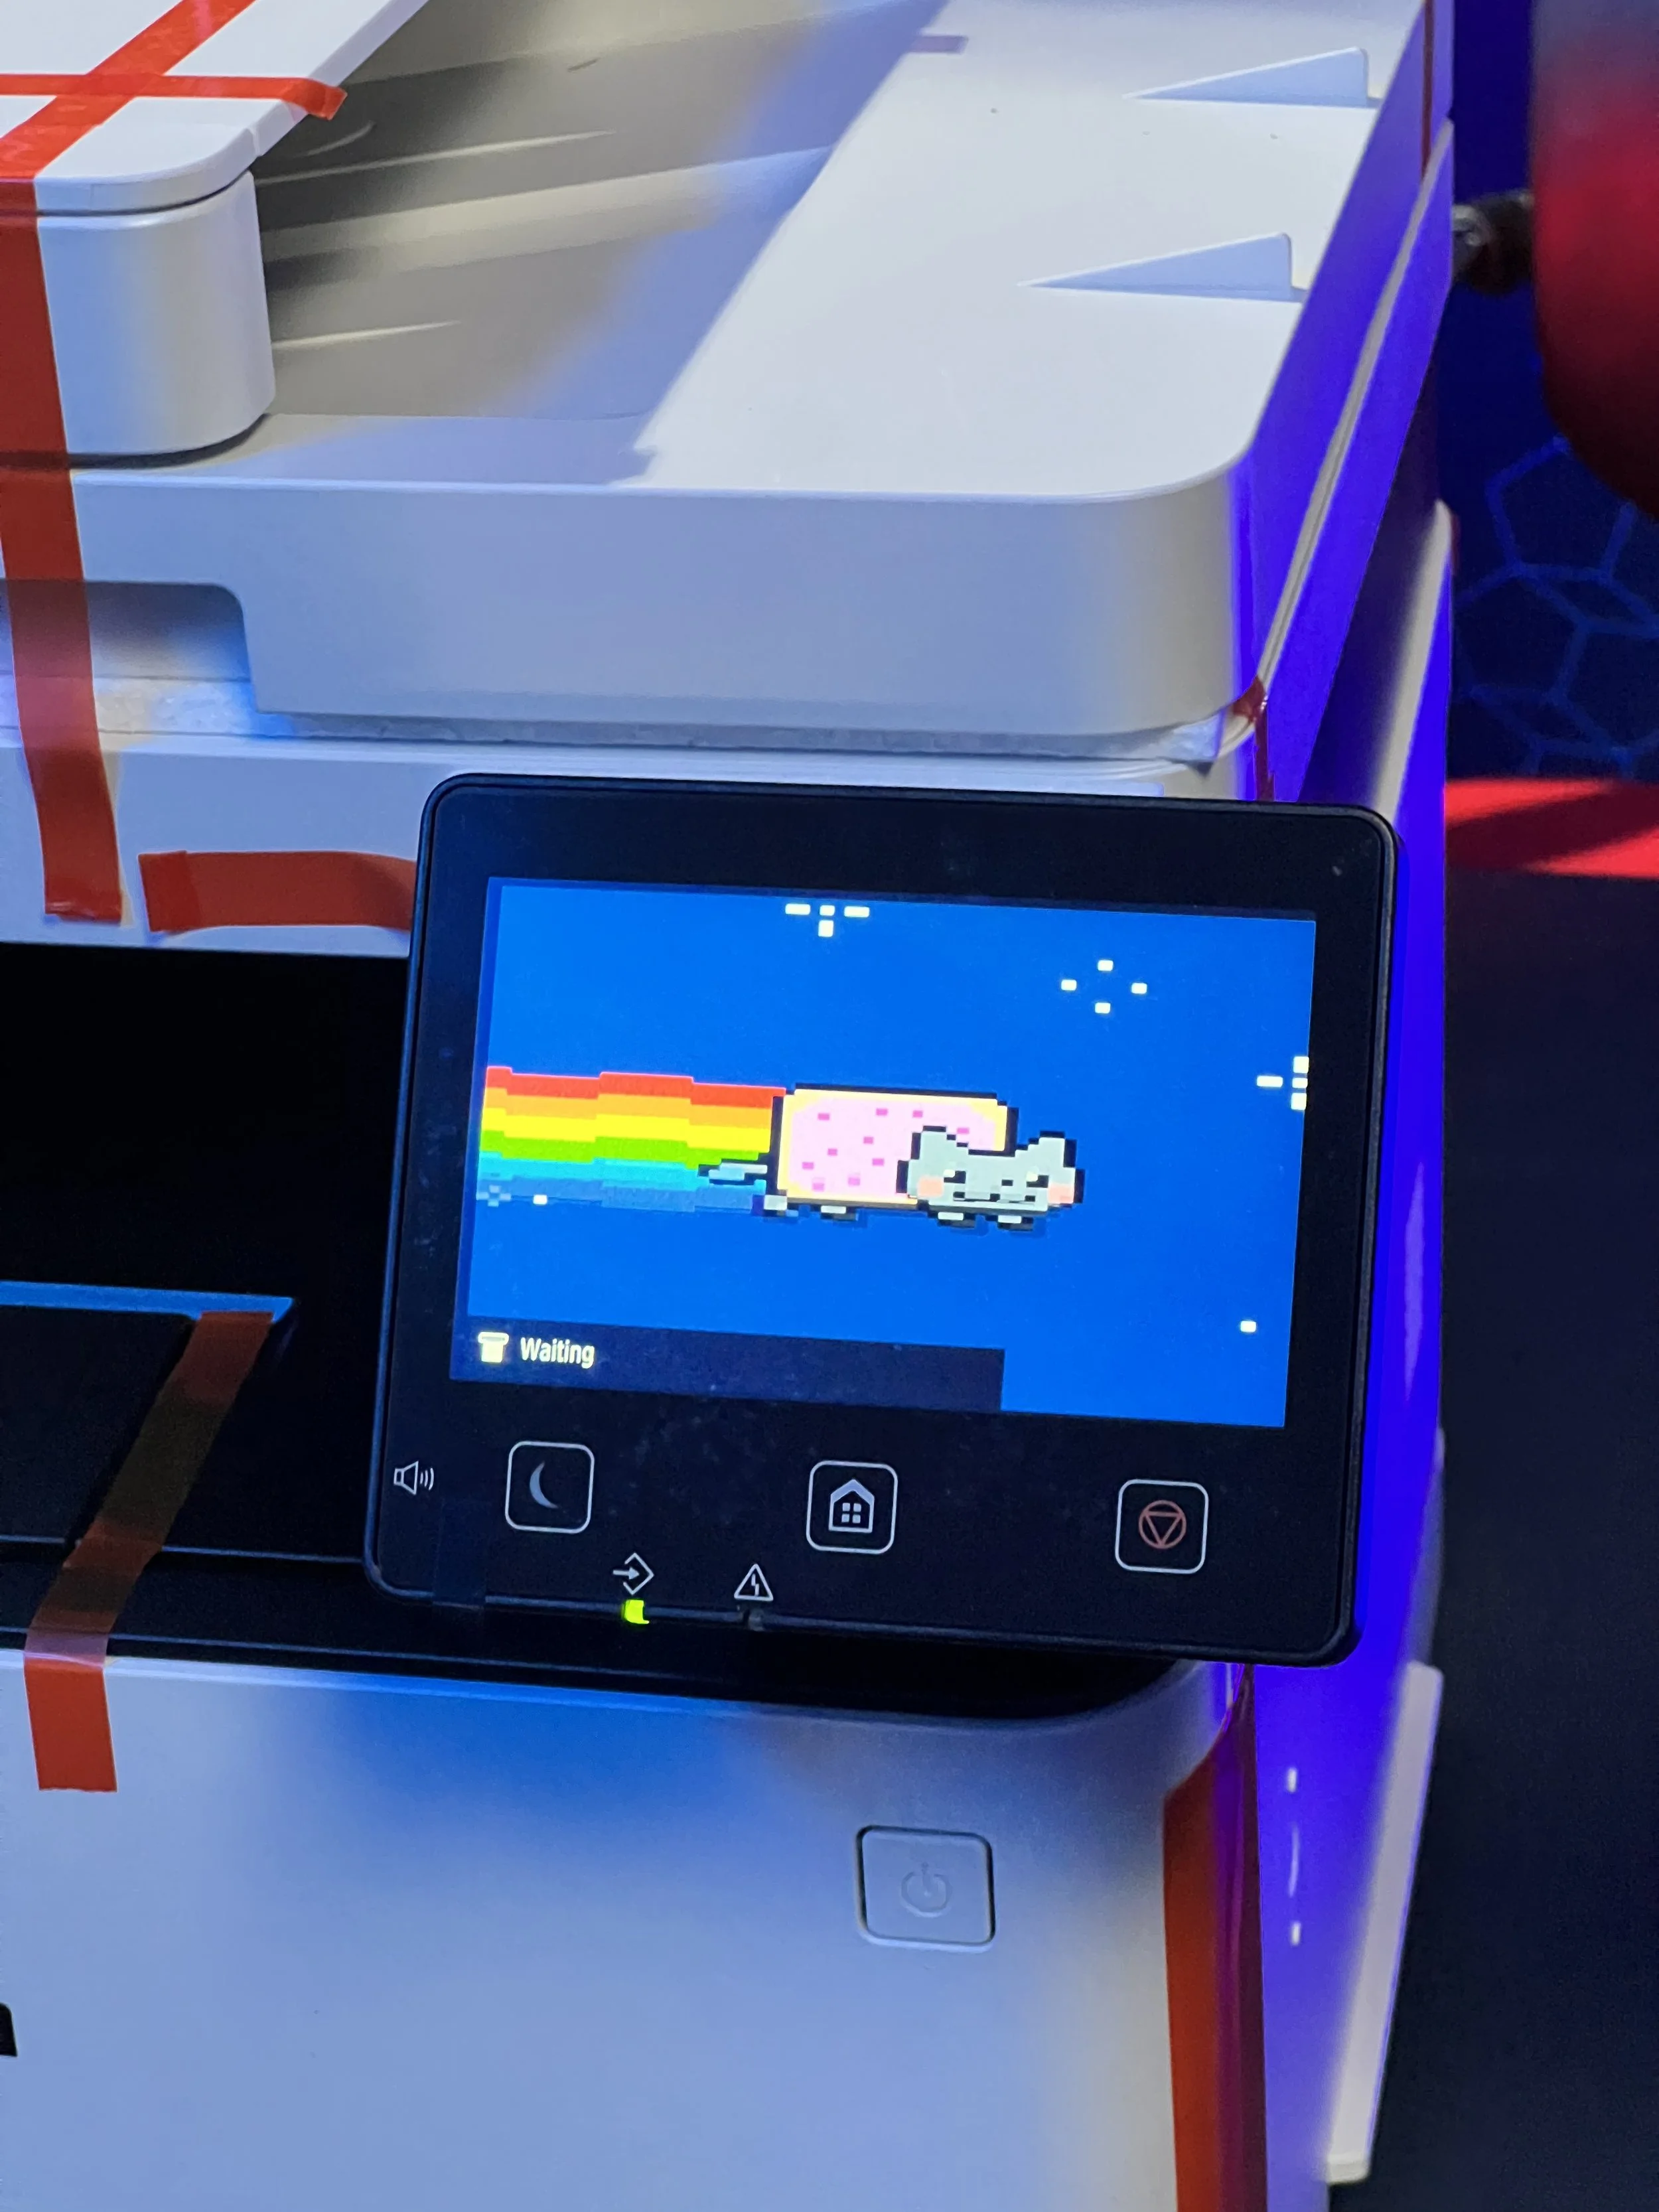
Nyan 猫在 GMO Cybersecurity 的展示中亮相
成功 - Summoning Team (@SummoningTeam) 的 Sina Kheirkhah (@SinSinology) 使用一对漏洞在 Synology DiskStation DS925+ 上获得了代码执行权限。他为自己赢得了 40,000 美元和 4 点"破解大师"积分。
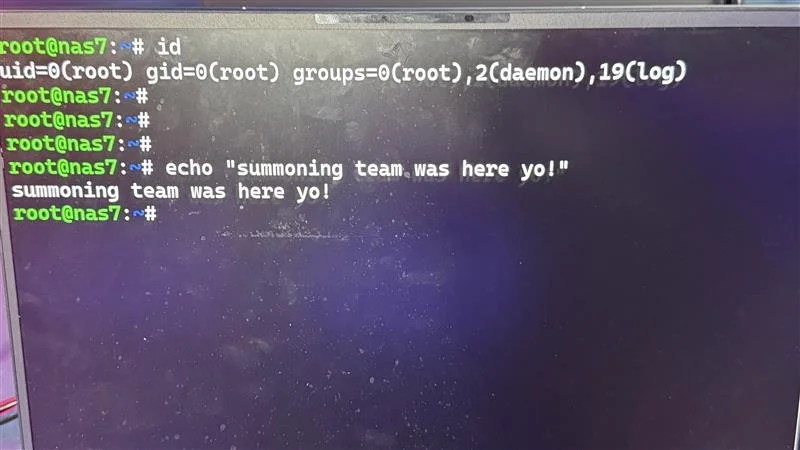
Summoning Team 在 Synology 上拥有 root 访问权限
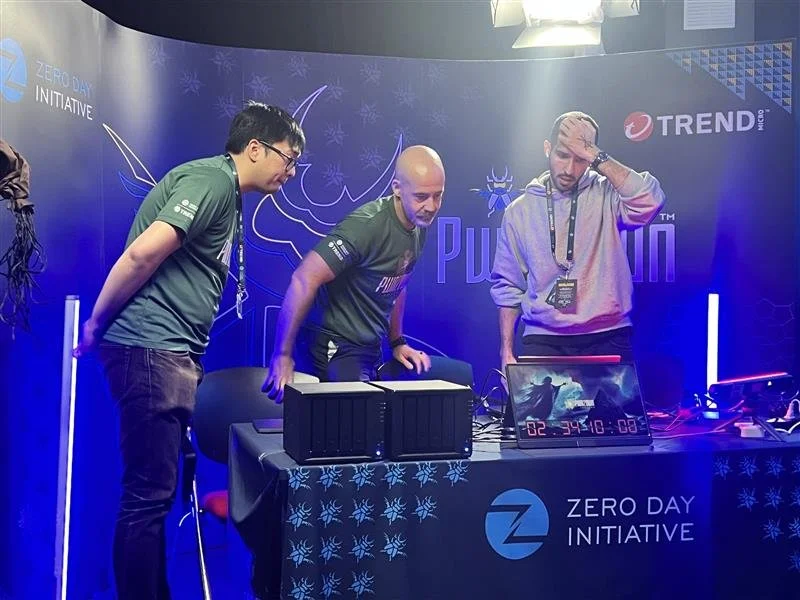
ZDI 分析师 Vincent Lee 和 Mat Powell 观察 Sina Kheirkhah 的尝试
成功 - Rapid7 (@rapid7) 的 Stephen Fewer (@stephenfewer) 使用了三个漏洞,包括一个 SSRF 和一个命令注入,来攻击 Home Assistant Green(它实际上并不是绿色的)。他为自己赢得了 40,000 美元和 4 点"破解大师"积分。
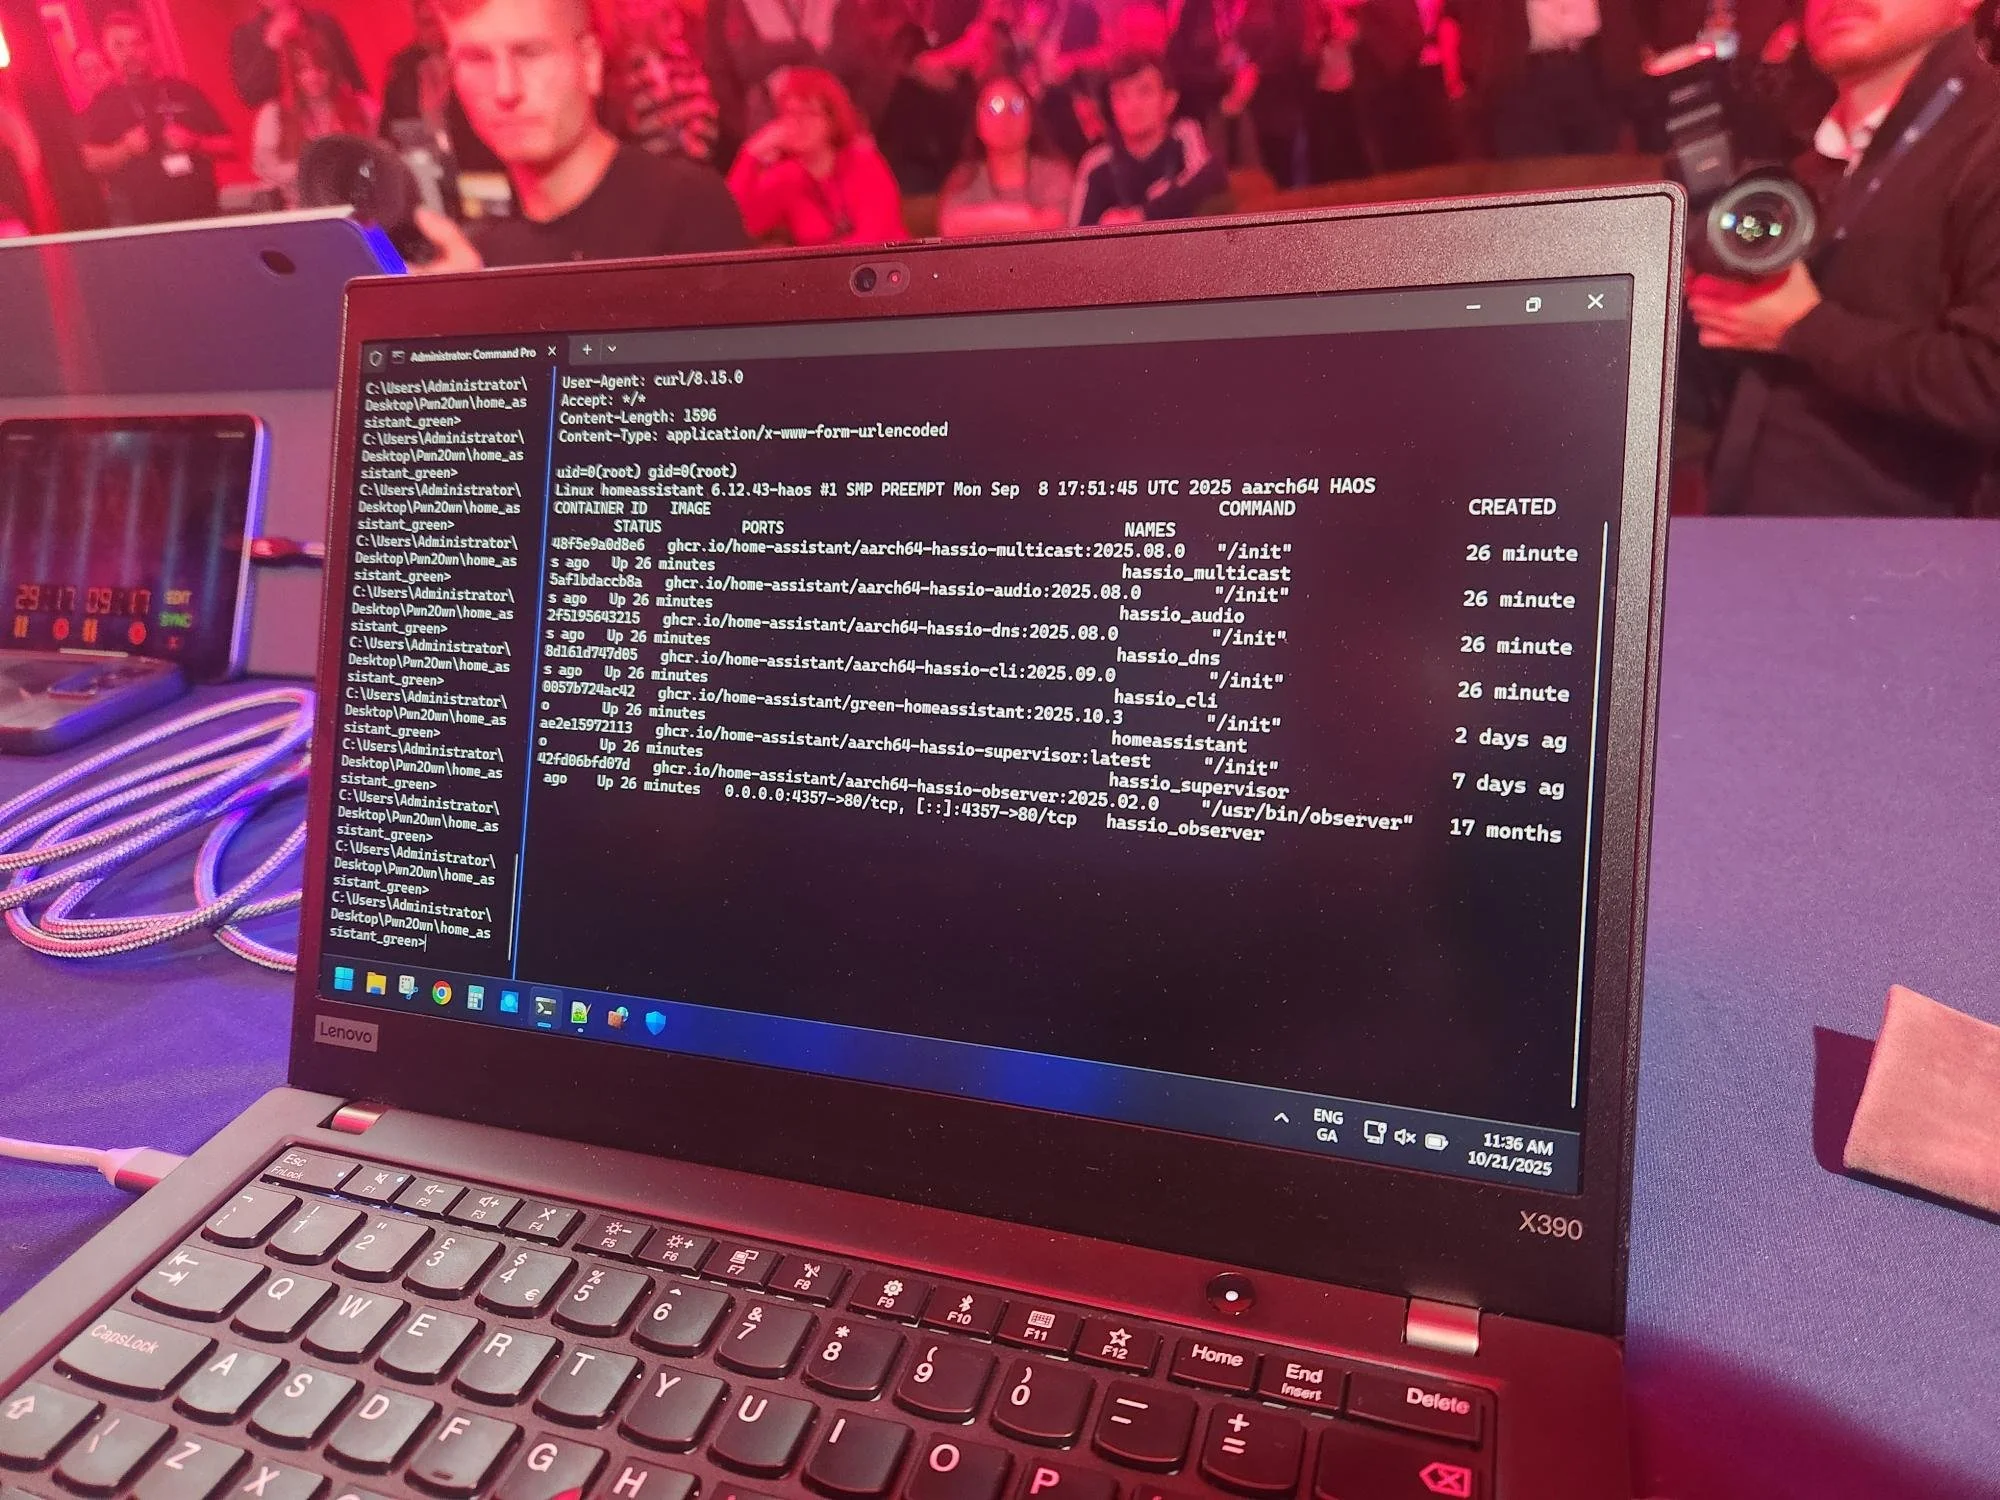
Stephen Fewer 在 Home Assistant Green 上拥有 root 权限
成功 - Team ANHTUD 的 Sang Nguyen Thien (@gnas0x0018) 和 mistsu 使用了四个漏洞——包括多种类型的溢出和一个 OOB 读取——来攻击 Phillips Hue Bridge。他们出色的工作为他们赢得了 40,000 美元和 4 点"破解大师"积分。
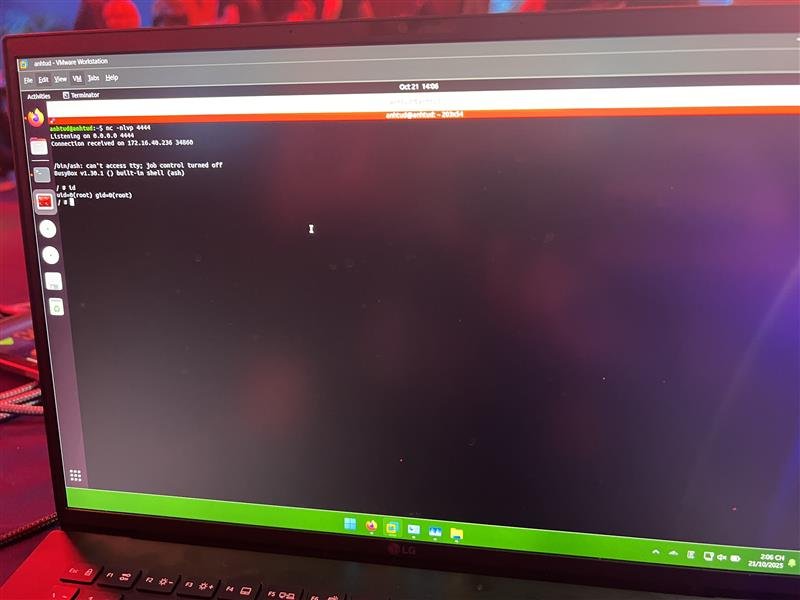
Team ANHTUD 的获胜作品
成功/碰撞 - Summoning Team (@SummoningTeam) 的 McCaulay Hudson (@_mccaulay) 使用四个漏洞成功攻击了 Home Assistant Green——一个独特的 SSRF 和三个漏洞碰撞。他们仍然赢得了 12,500 美元和 2.5 点"破解大师"积分。
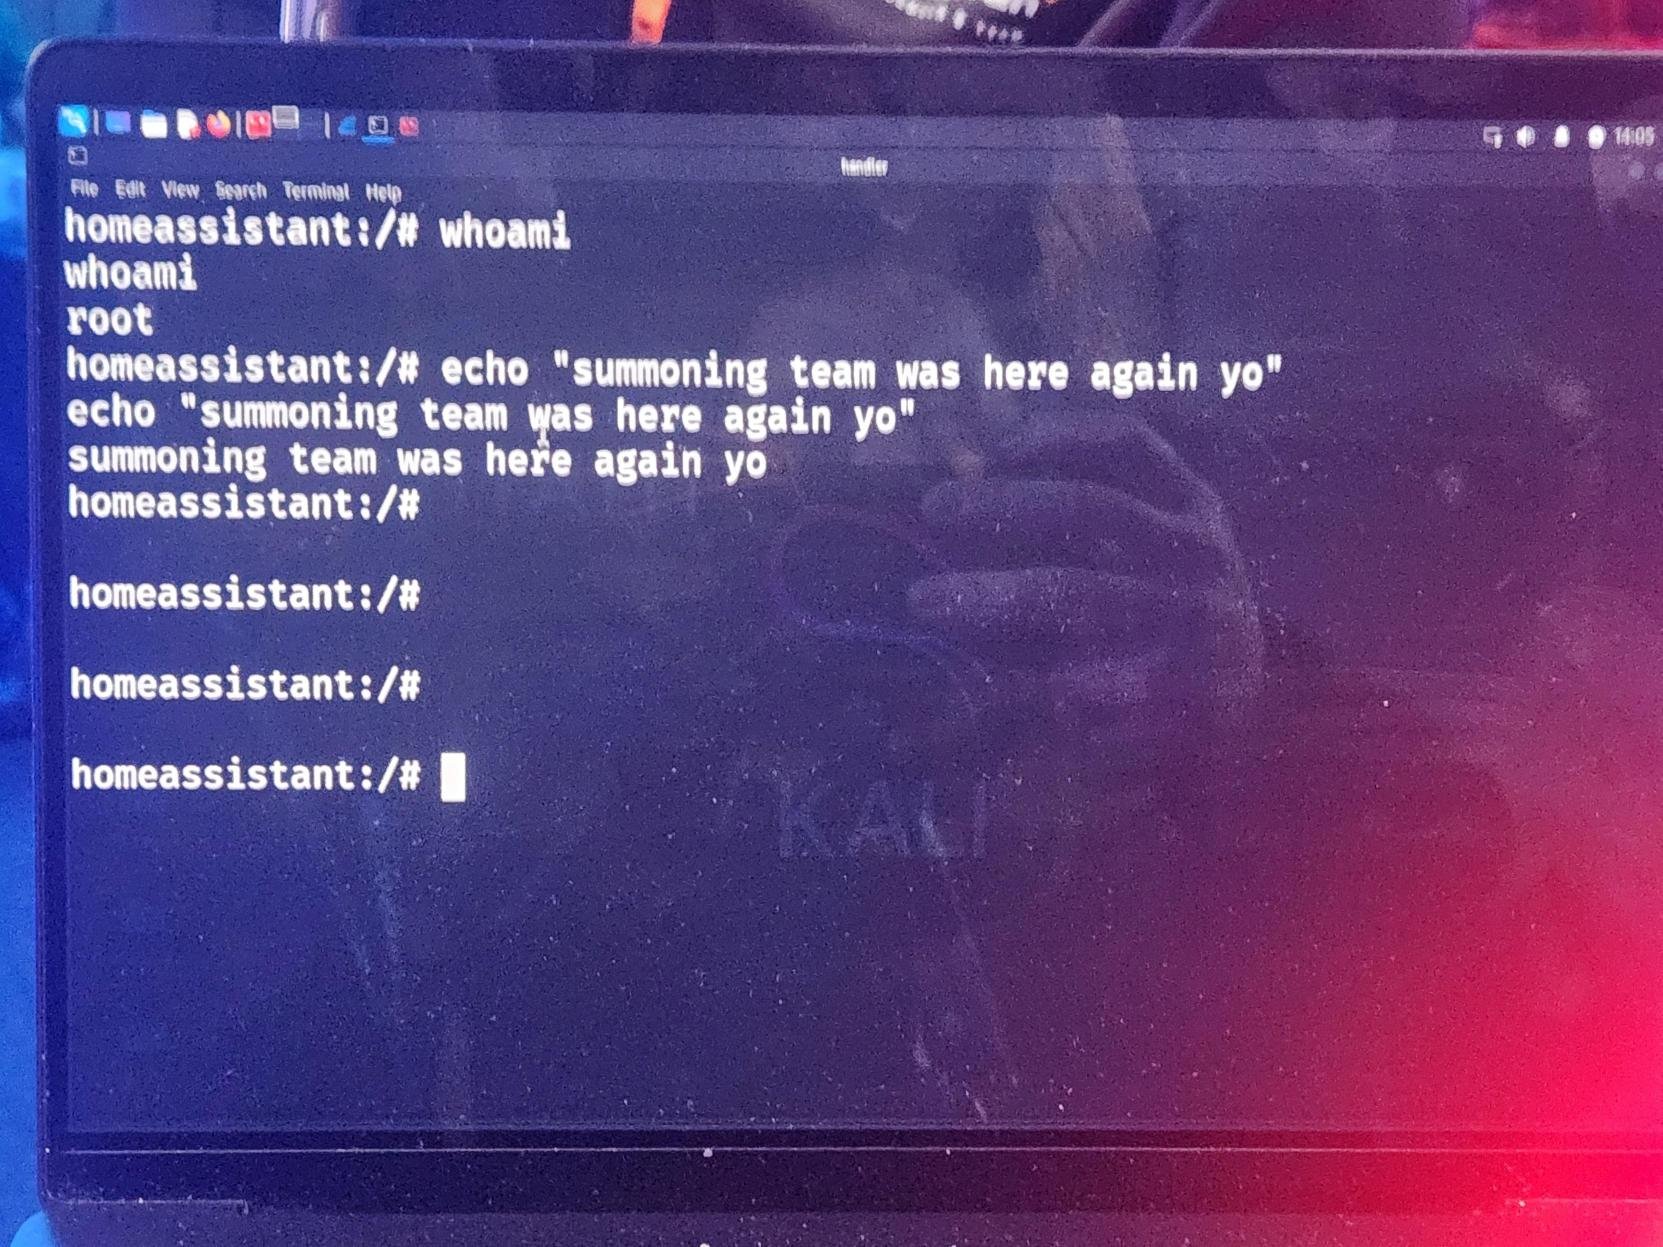
Summoning Team 再次现身
成功 - STAR Labs SG Pte. Ltd 的 dmdung (@_piers2) 使用一个单一的 OOB 访问漏洞攻击了 Sonos Era 300 智能音箱。通过这样做,他赢得了 50,000 美元和 5 点"破解大师"积分。
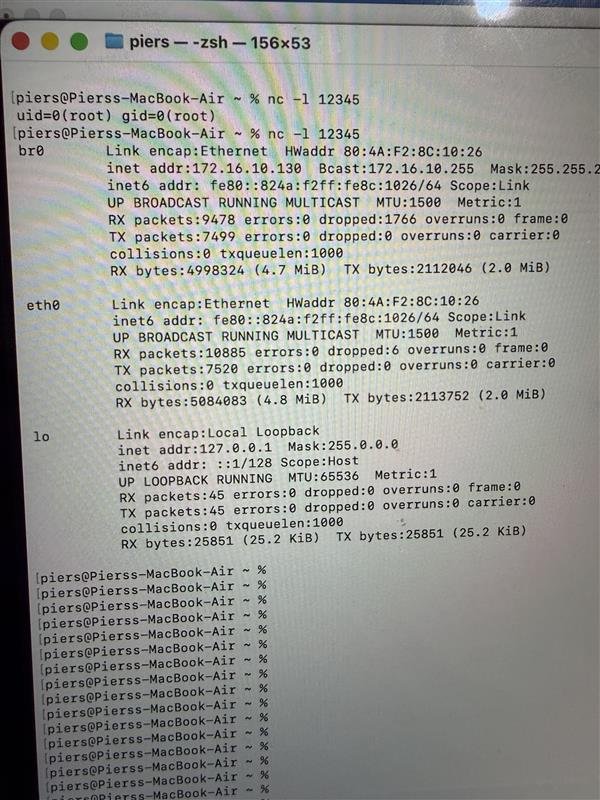
uid=0 意味着 dmdung 在 Sonos 音箱上拥有 root 权限
成功 - Team PetoWorks [SungJun Park (@howrealsung), Wonbeen Im (@D0b6y), Dohyun Kim (@d0now_kim), 和 Juyeong Lee (@ju_cheda)] 使用一个"无效指针或引用释放"漏洞在 Pwn2Own 上攻击了佳能打印机。他们的第三轮胜利为他们赢得了 10,000 美元和 2 点"破解大师"积分。
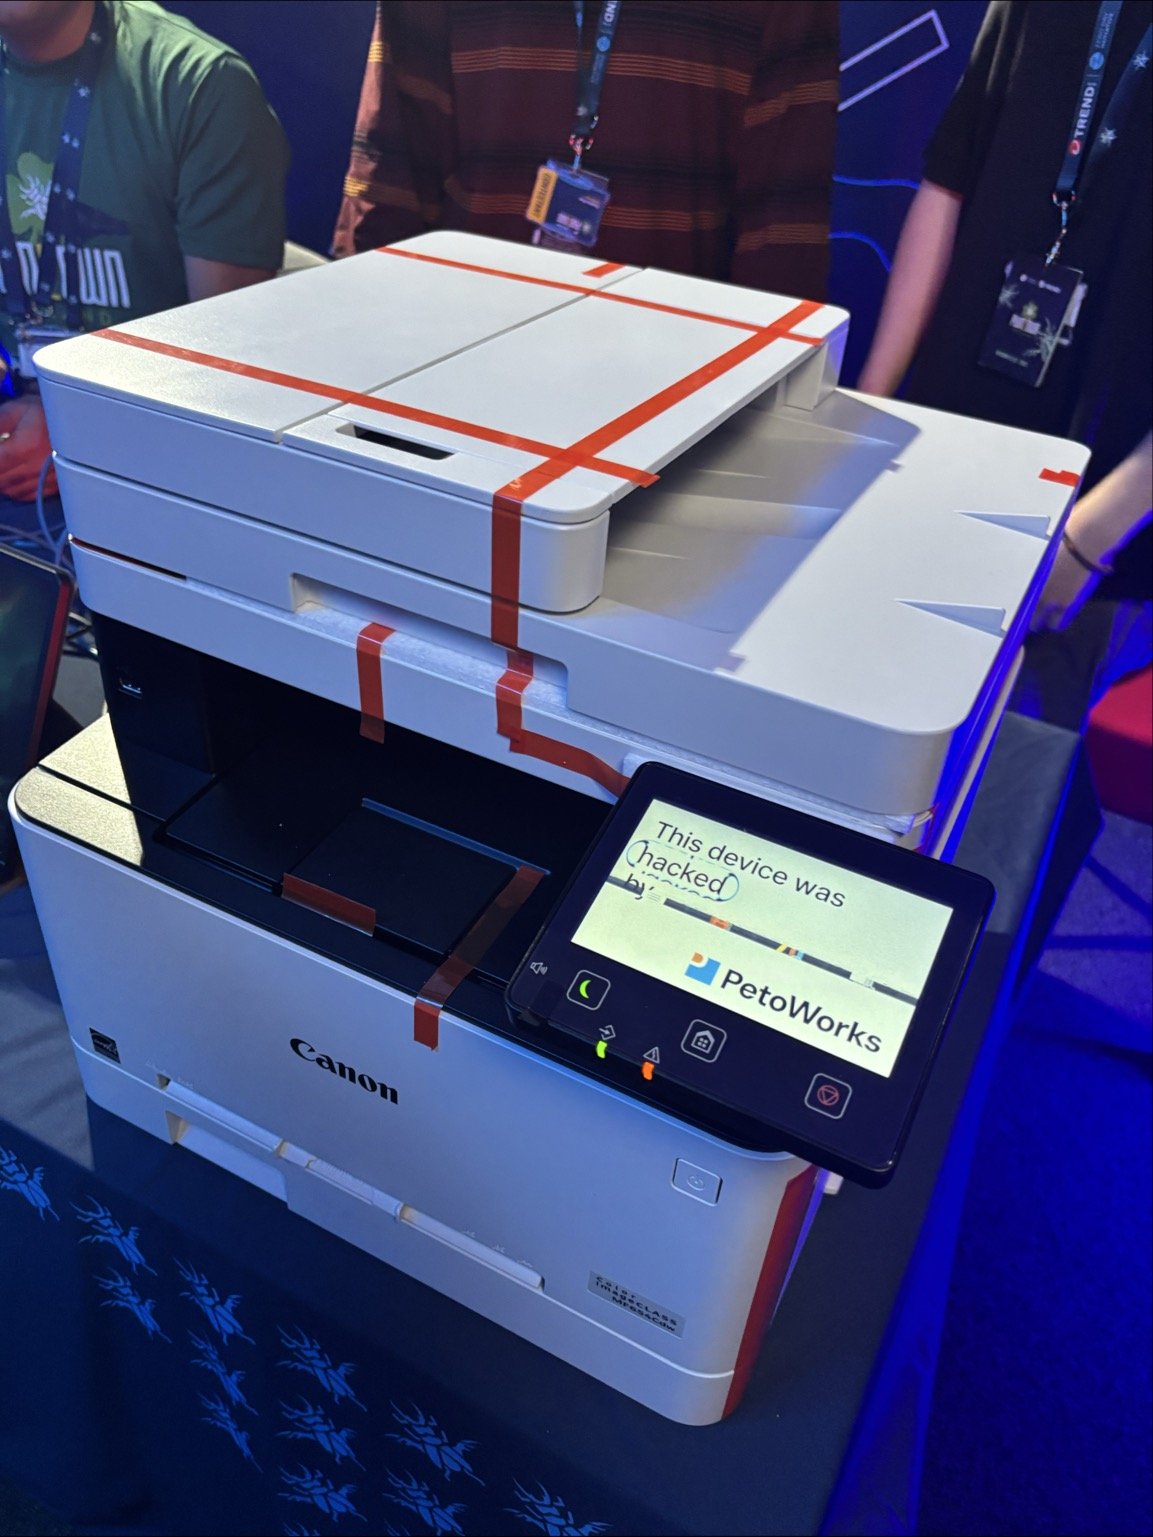
配置问题无法阻止 Team PetoWorks
成功 - DEVCORE Research Team 的 YingMuo (@YingMuo)、HexRabbit (@h3xr4bb1t)、LJP (@ljp_tw) 和 DEVCORE Intern Program 的 nella17 (@nella17tw) 使用了多次注入和一个格式化字符串漏洞(!)来攻击 QNAP TS-453E。他们独特的漏洞为他们赢得了 40,000 美元和 4 点"破解大师"积分。
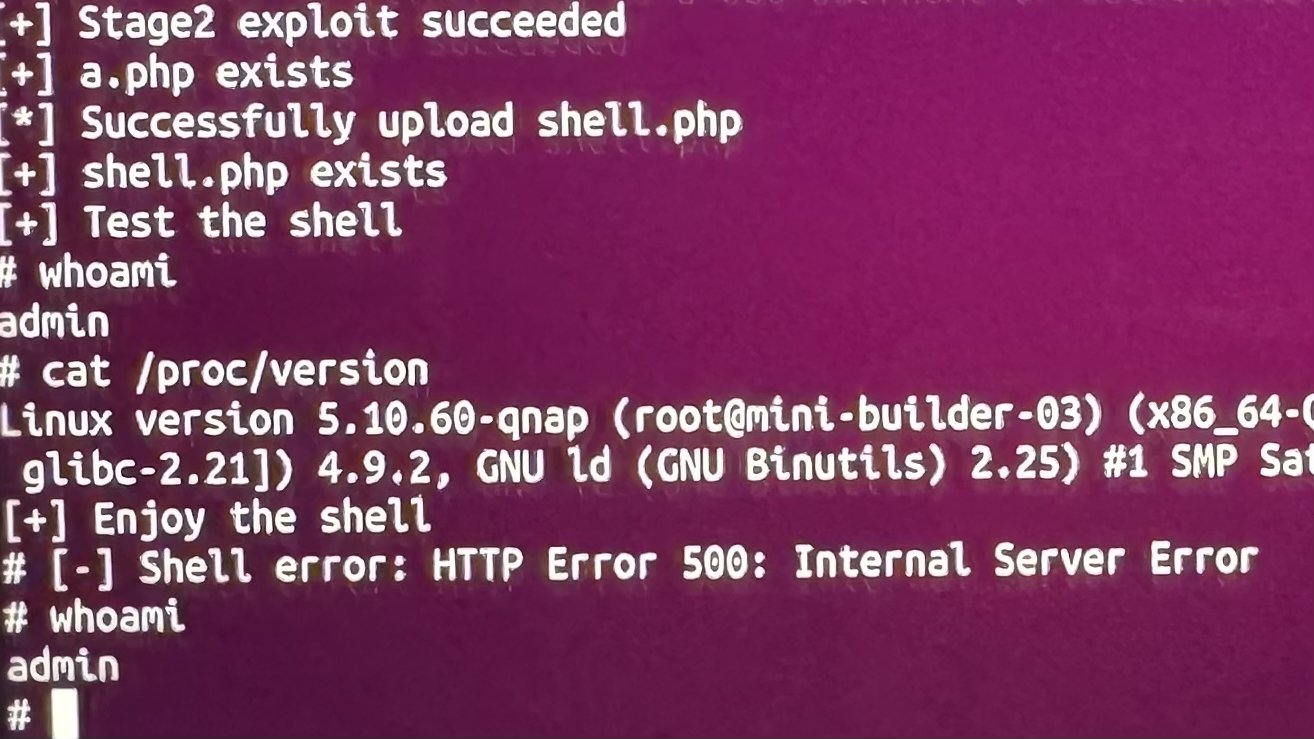
谁说格式化字符串漏洞已经不存在了?
成功 - InnoEdge Labs 的 Hank Chen (@hank0438) 使用一个认证绕过和一个 OOB 写入漏洞攻击了 Phillips Hue Bridge。他的第二轮胜利赢得了 20,000 美元和 4 点"破解大师"积分。
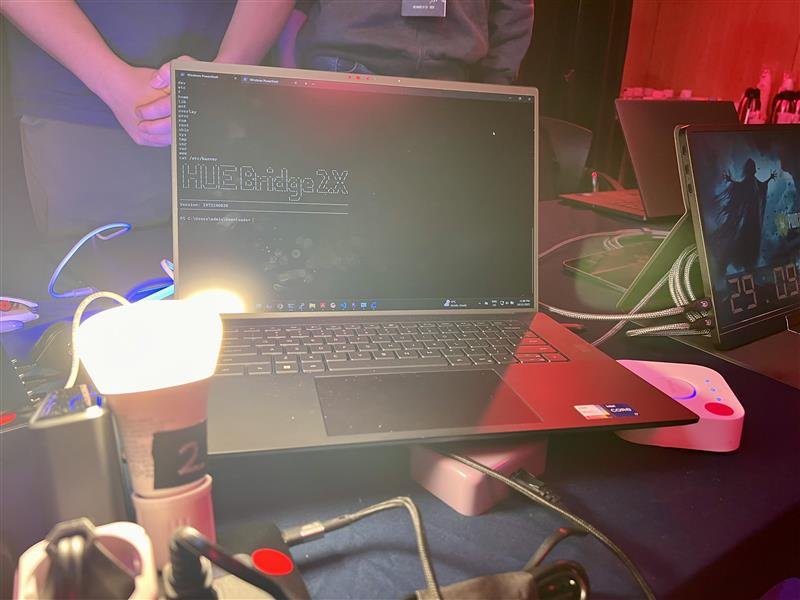
Hank Chen 提供了一个启发性的漏洞利用
成功 - Summoning Team (@SummoningTeam) 的 Sina Kheirkhah (@SinSinology) 和 McCaulay Hudson (@_mccaulay) 使用一对漏洞攻击了 Synology ActiveProtect Appliance DP320。这为他们的一天画上了句号,又赢得了 50,000 美元和 5 点"破解大师"积分。
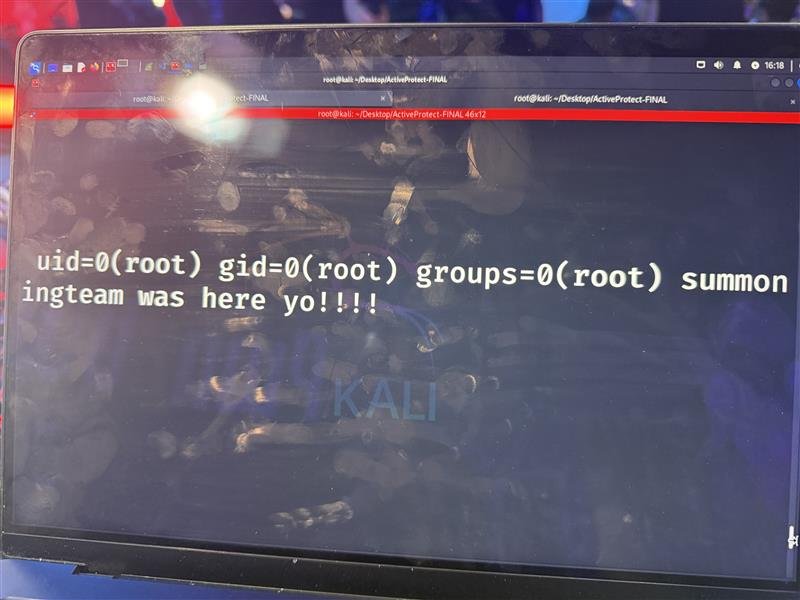
屏幕上的指纹无法隐藏 root 访问权限
成功 - Compass Security (@compasssecurity) 的 Emanuele Barbeno、Cyrill Bannwart、Yves Bieri、Lukasz D.、Urs Mueller 结合了一个任意文件写入和敏感数据的明文传输来攻击 Home Assistant Green。他们第三轮胜利中的独特漏洞为他们赢得了 20,000 美元和 4 点"破解大师"积分。
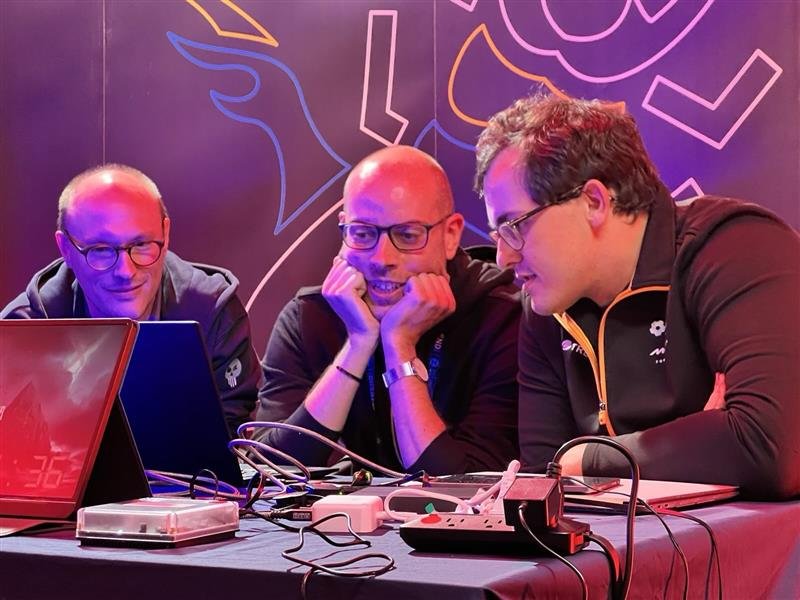
ZDI 分析师 Bobby Gould(右)监督 Compass 团队完成的工作
成功 - Team ANTHUD 的 Nguyen Ba Nam Dung 和 Vu Chi Thanh 在他们第三次也是最后一次尝试中,使用一个单一的基于堆的缓冲区溢出漏洞攻击了 Canon imageCLASS MF654Cdw。他们的第四轮胜利为他们赢得了 10,000 美元和 2 点"破解大师"积分。
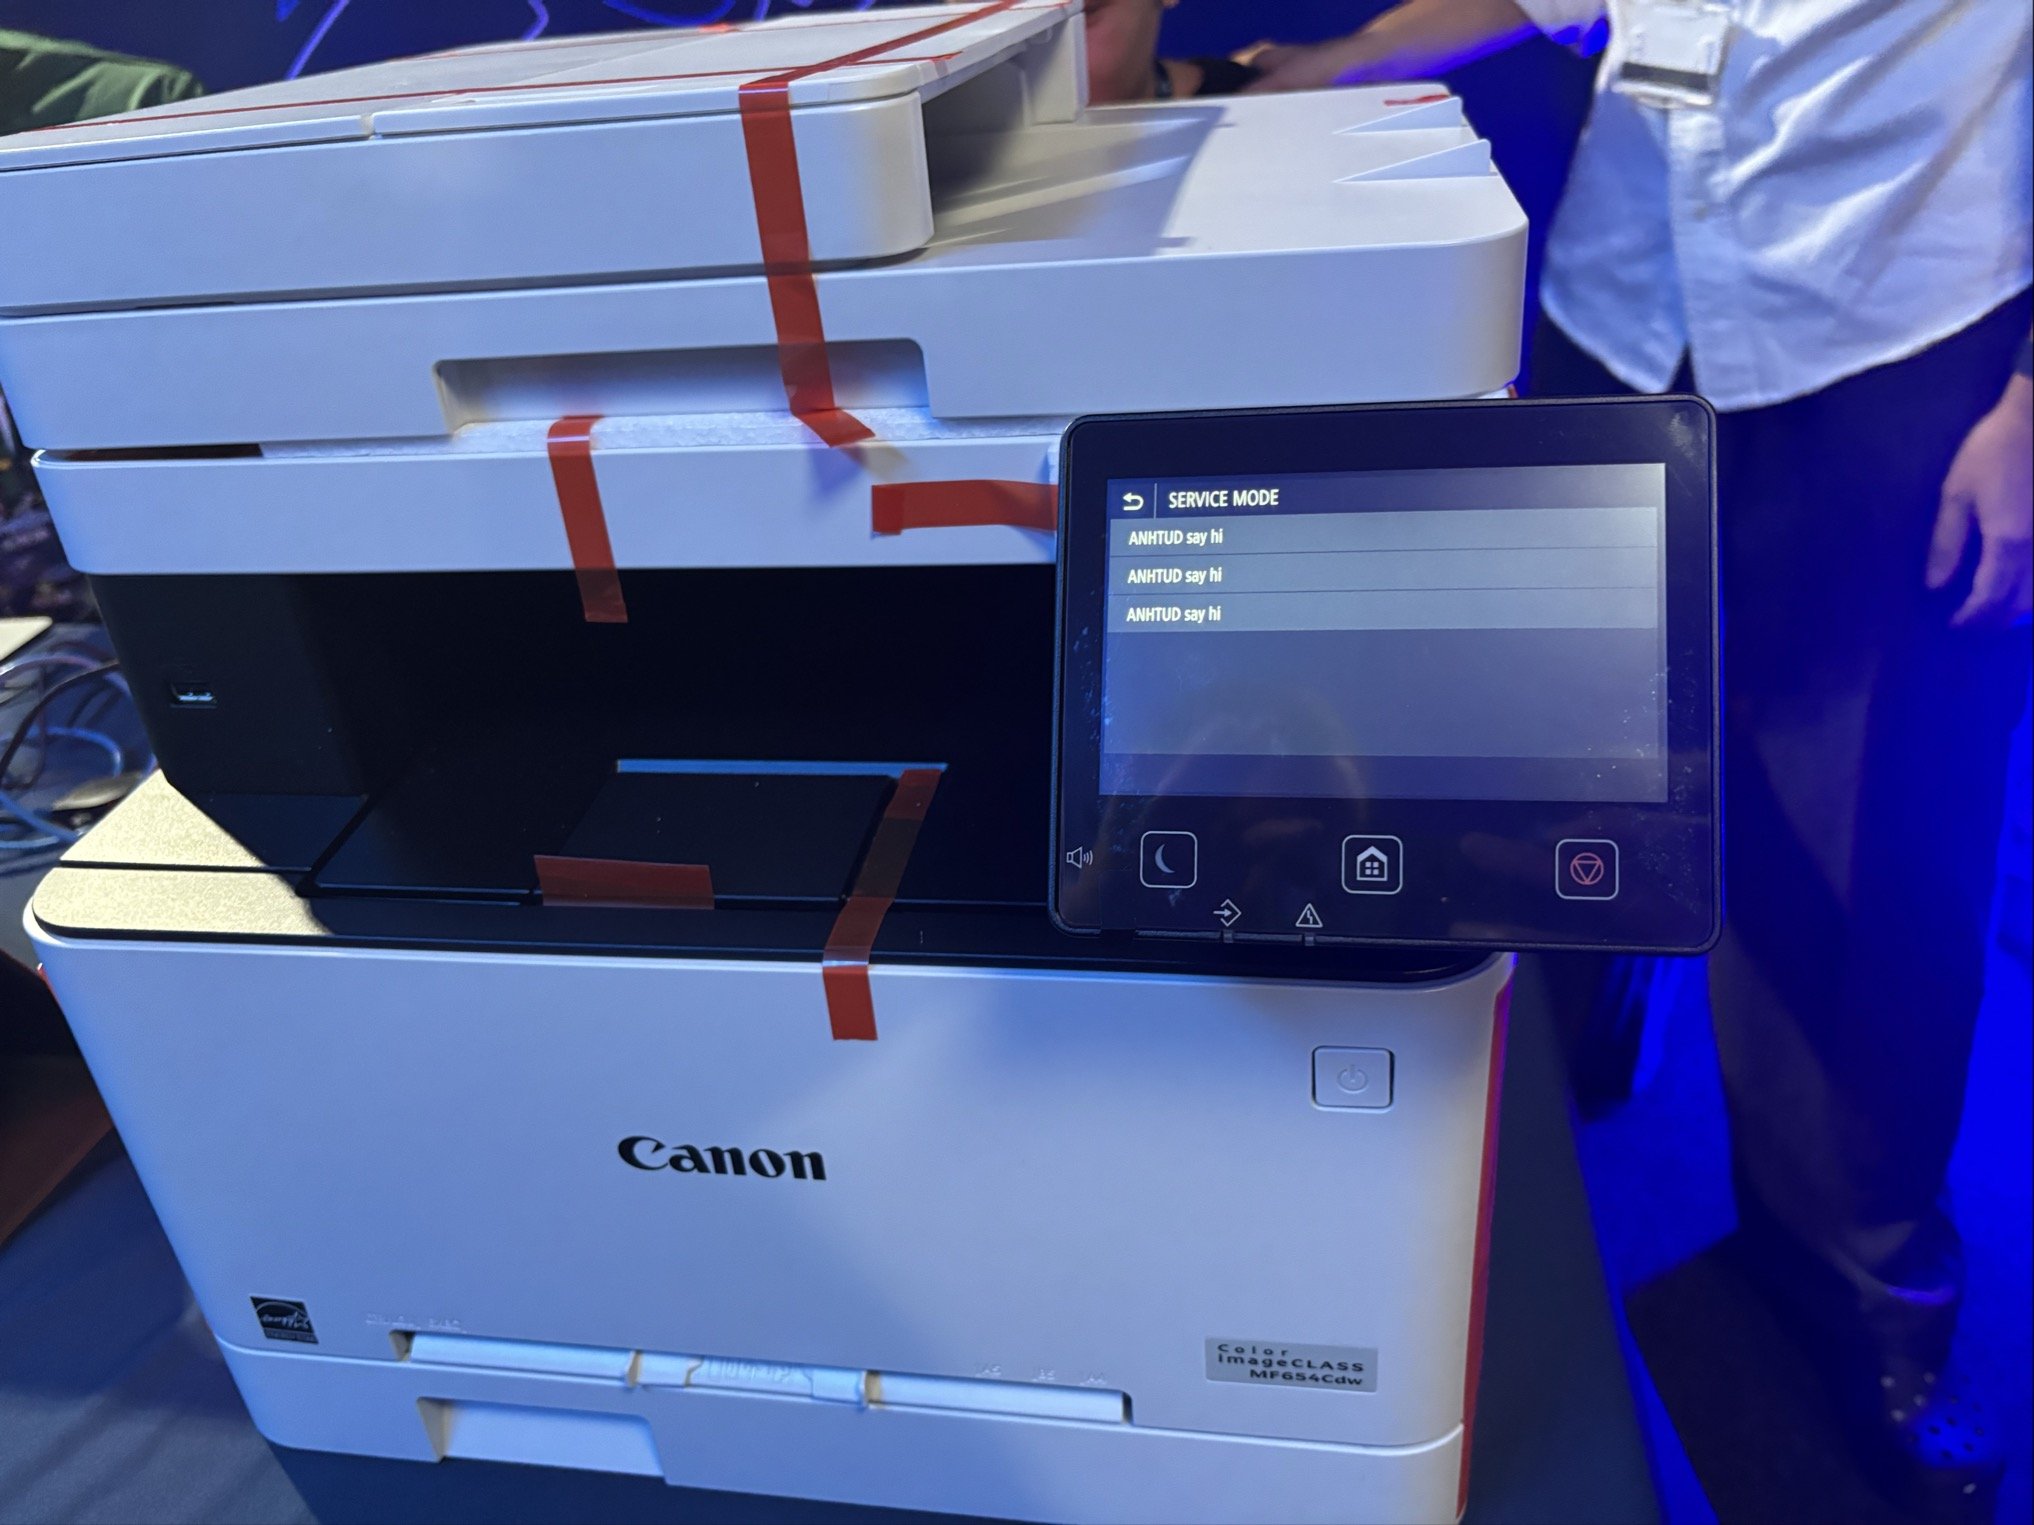
事不过三