Pwn2Own Ireland 2025 - 第二天结果
欢迎来到 Pwn2Own Ireland 2025 的第二天。昨天,我们为 34 个独特的 0-day 漏洞颁发了 522,500 美元奖金。Summoning Team 在"破解大师"积分榜上以微弱优势领先,但今天可能会有重大变化,因为我们今天还有 19 次尝试机会。我们将随着结果的产生更新此博客,请经常刷新!
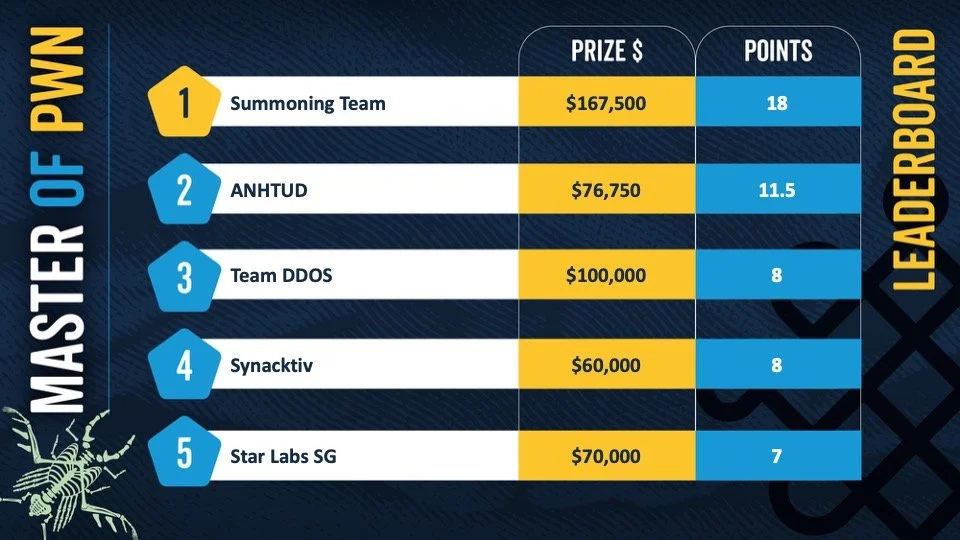
Pwn2Own Ireland 2025 第二天已结束!我们今天看到了一些出色的工作,其中三星 Galaxy 的漏洞利用是最大的亮点。到目前为止,我们已为 56 个独特的 0-day 漏洞颁发了 792,750 美元奖金。明天看起来会更加激动人心,将有另一次 Galaxy 尝试、一次 Met Quest 尝试,以及(当然)大家都在谈论的那个大型 WhatsApp 漏洞利用。请保持关注,我们将全天提供实时结果。以下是当前的"破解大师"积分榜。Summoning Team 拥有巨大领先优势,但由于 WhatsApp 价值 100 分,任何事情都可能发生。
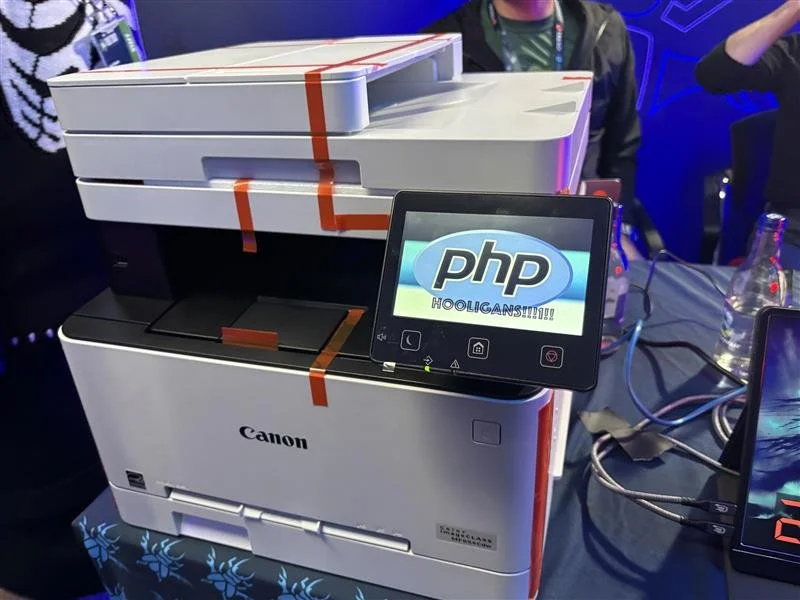
成功 - Pwn2Own 老将 PHP Hooligans 利用一个 OOB Write 漏洞攻击了佳能 imageCLASS MF654Cdw 打印机。他们的第五轮胜利为他们赢得了 10,000 美元和 2 个"破解大师"积分。
经验丰富的参赛者展示他们的技能
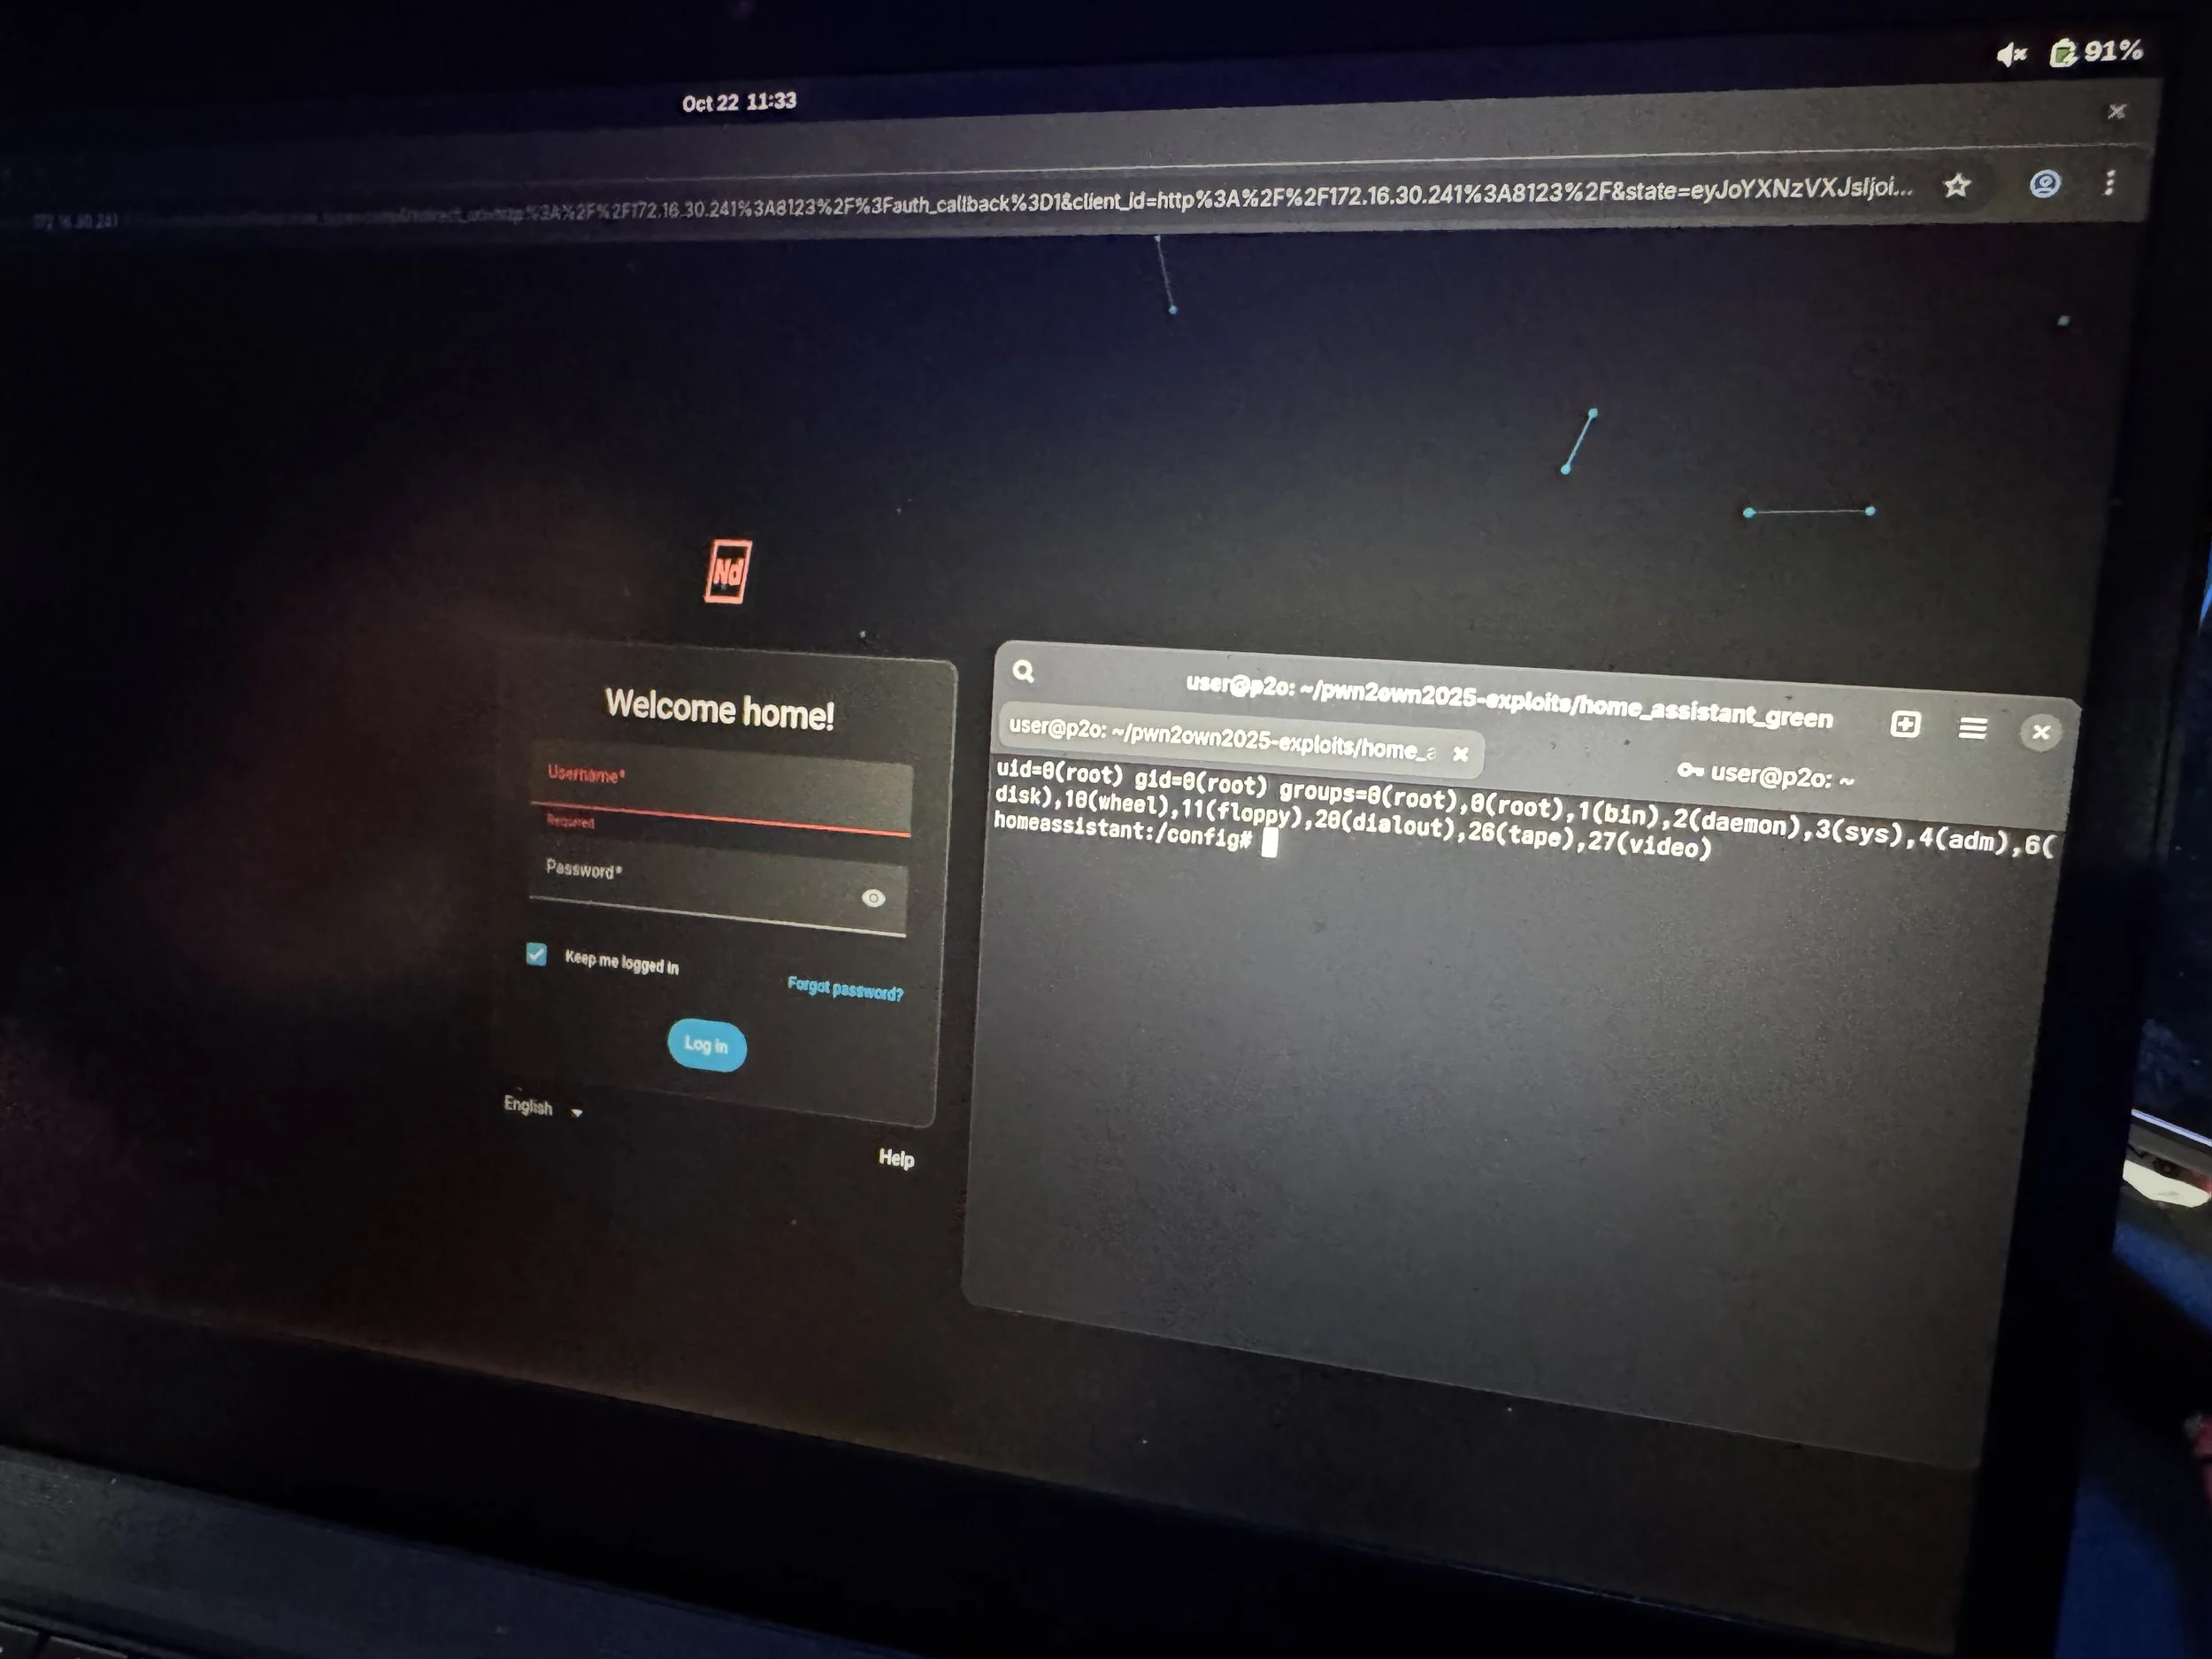
成功/碰撞 - Viettel Cyber Security 的 Dinh Ho Anh Khoa 和 Phan Vinh Khang 使用了一个独特的命令注入和两个与先前漏洞碰撞的漏洞来攻击 Home Automation Green。他们赢得了 12,500 美元和 2.75 个"破解大师"积分。

回归的"破解大师"冠军以一场胜利开局
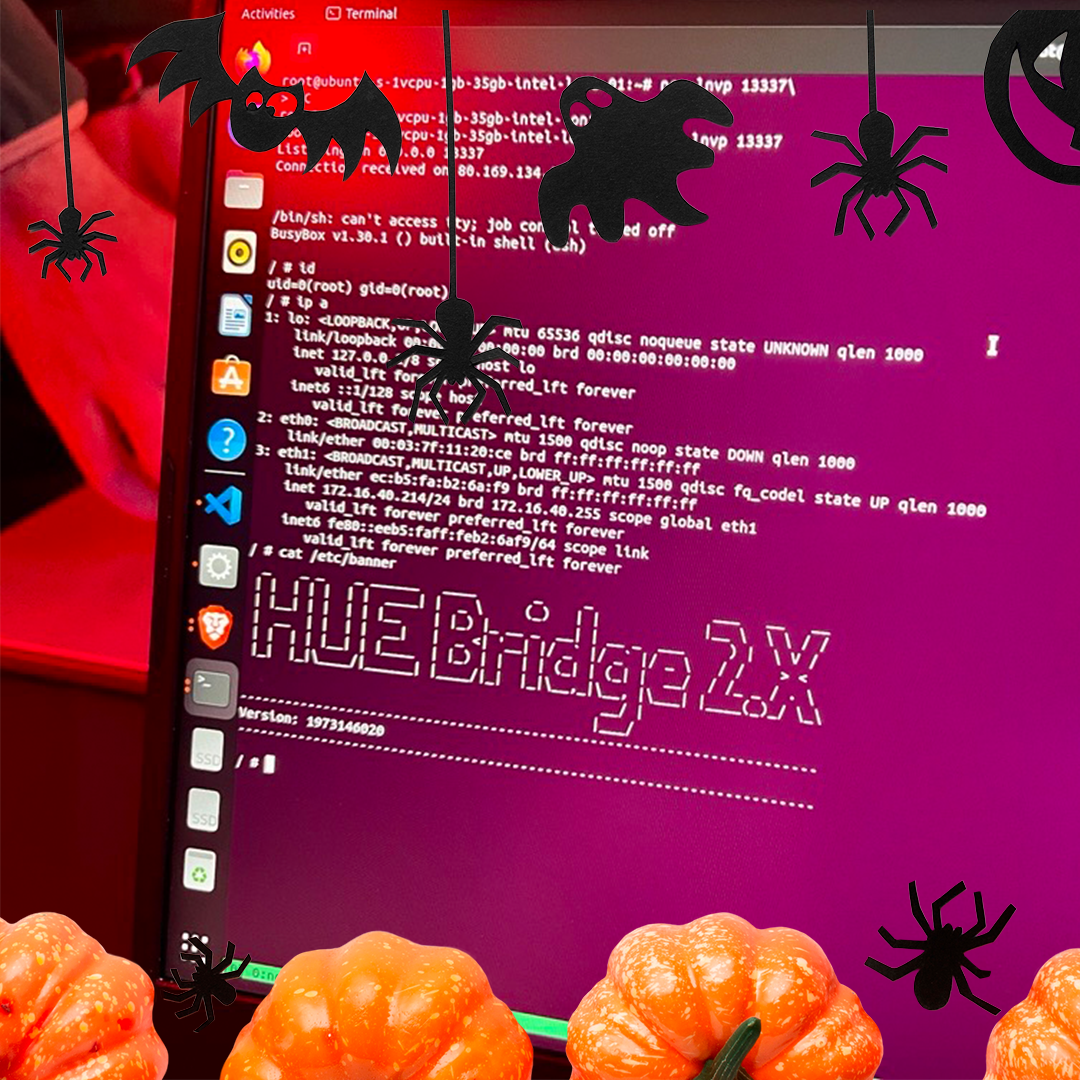
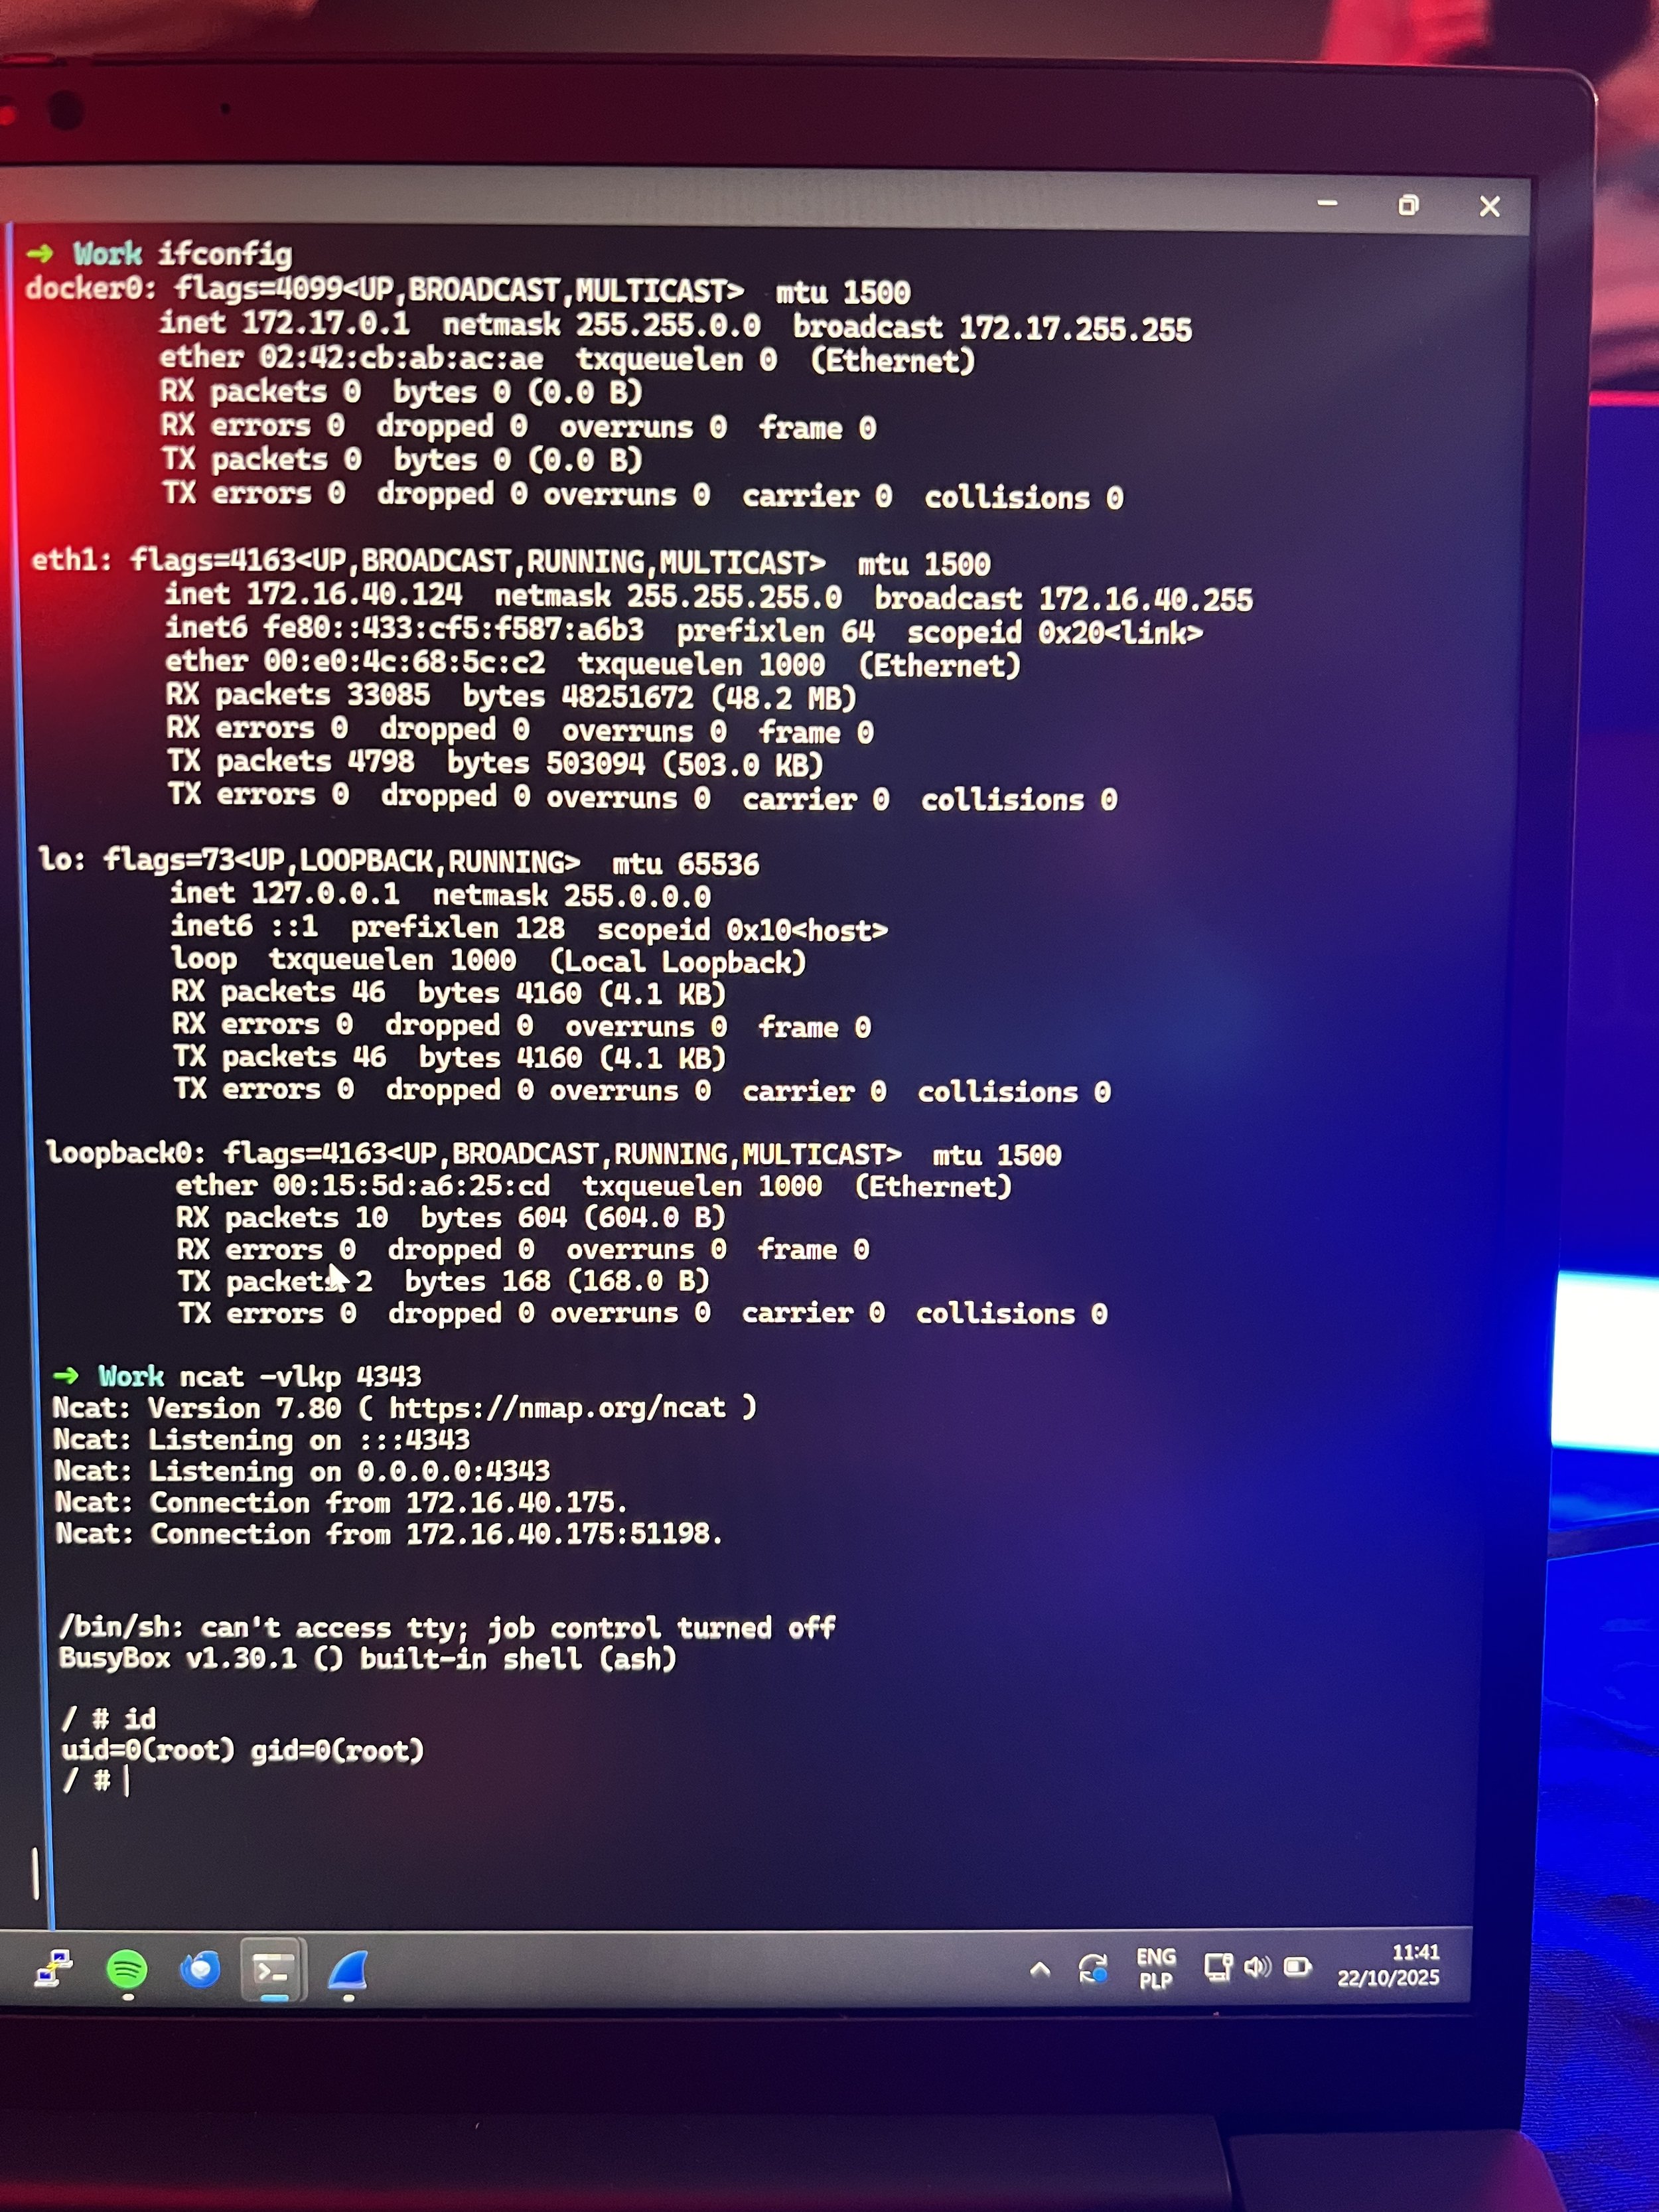
成功/碰撞 - 来自 Qrious Secure 的 Ho Xuan Ninh (@Xuanninh1412)、Hoang Hai Long (@seadragnol) 使用了 5 个漏洞攻击飞利浦 Hue Bridge,但只有 3 个是独特的。他们仍然赢得了 16,000 美元和 3.75 个"破解大师"积分。
成功 - CyCraft Technology 的 Chumy Tsai (http://github.com/Jimmy01240397) 使用一个单一的代码注入漏洞攻击了 QNAP TS-453E。他独特的漏洞为他赢得了 20,000 美元和 4 个"破解大师"积分。
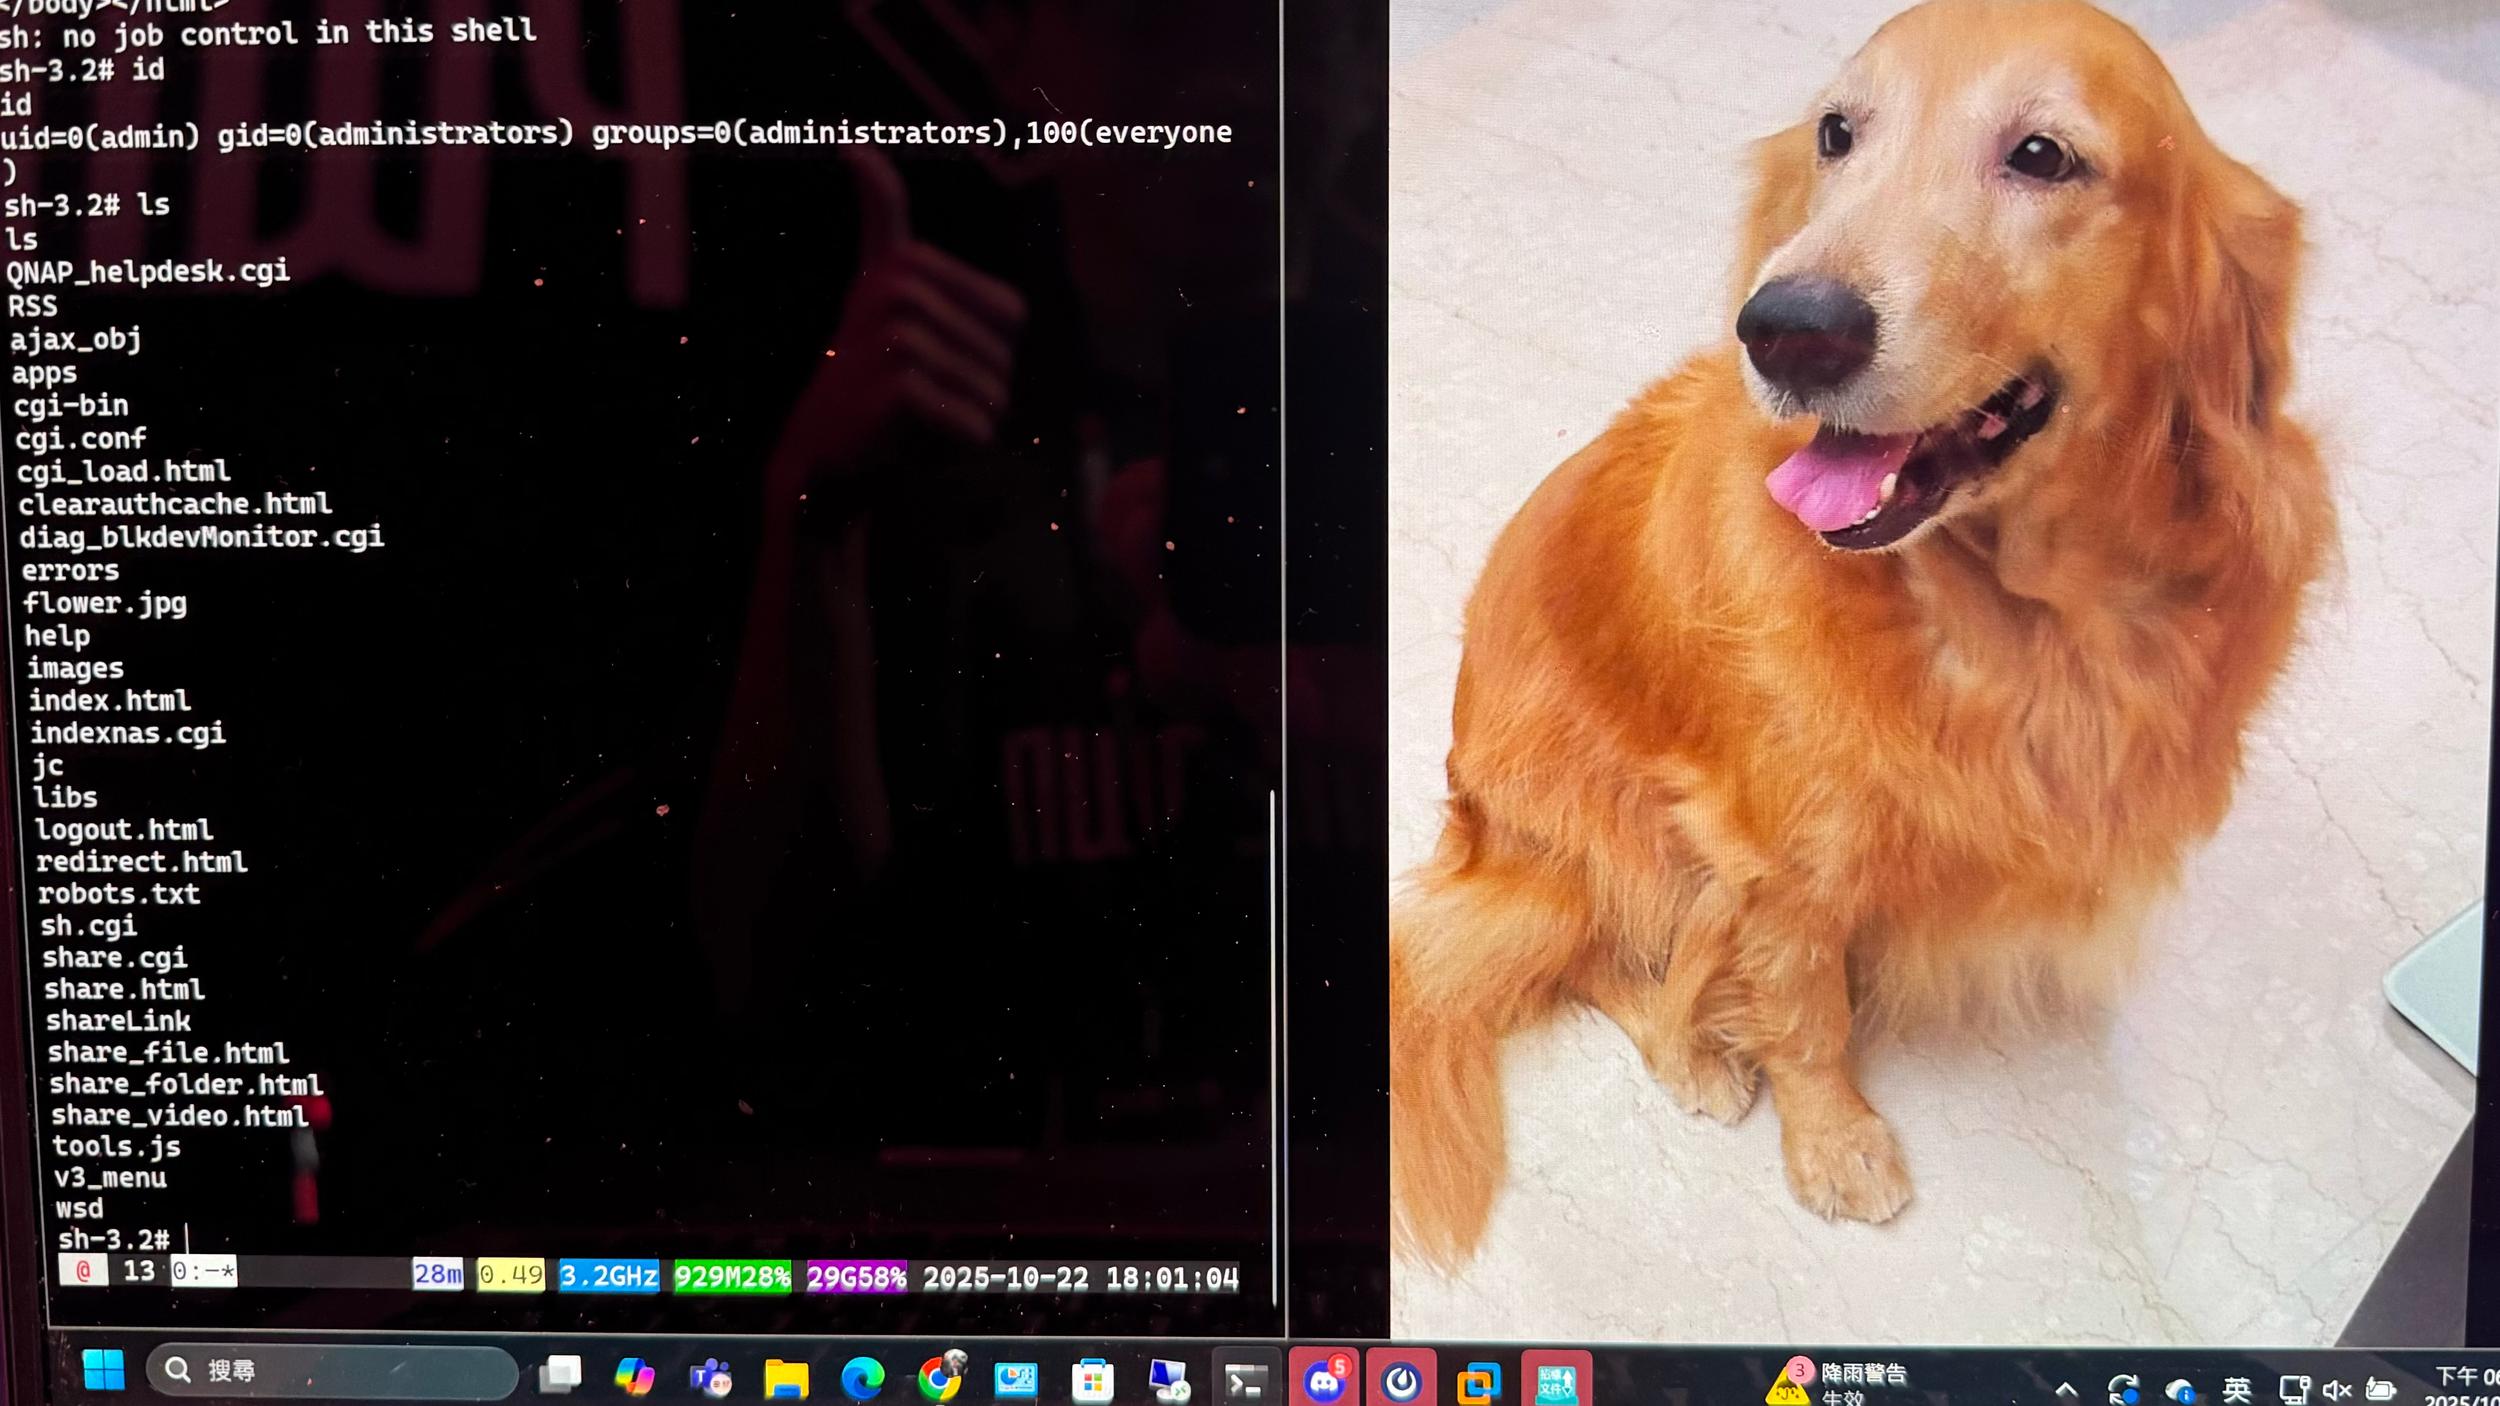
CyCraft Technologies 的"犬类确认"
超出范围 - 尽管 Sina Kheirkhah 对群晖 BeeStation Plus 的漏洞利用是成功的,但该参赛作品被裁定为超出比赛范围。
成功/碰撞 - Team Neodyme 使用了两个漏洞攻击 Home Assistant Green,但只有一个是独特的。他们仍然赢得了 15,000 美元和 3 个"破解大师"积分。
成功 - 来自 DEVCORE Intern Program 的 TwinkleStar03 (@_twinklestar03) 使用了一个独特的基于栈的缓冲区溢出漏洞,在第六轮中成功攻击了佳能 imageCLASS MF654Cdw。他赢得了 10,000 美元和 2 个"破解大师"积分。
碰撞 - PixiePoint Security 的 Rafal Goryl 成功攻击了飞利浦 Hue Bridge,但他使用的漏洞与之前的参赛作品发生了碰撞。他仍然赢得了 10,000 美元和 2 个"破解大师"积分。
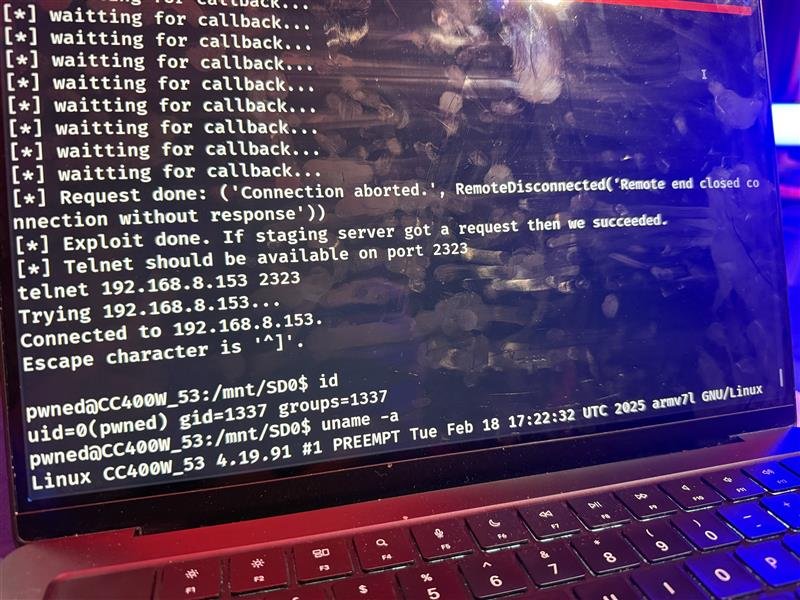
碰撞 - Summoning Team (@SummoningTeam) 的 Enrique Castillo (@hyprdude)、McCaulay Hudson (@_mccaulay)、Sina Kheirkhah (@SinSinology) 成功攻击了群晖 CC400W 摄像头,但他们使用的漏洞是厂商已知的。他们仍然赢得了 15,000 美元和 1.5 个"破解大师"积分。
成功 - Verichains Cyber Force 的 Le Trong Phuc (chanze@VRC) 和 Cao Ngoc Quy (Chino Kafuu) 串联了两个独特的漏洞——包括一个认证绕过漏洞——来攻击群晖 DS925+ 并以 root 权限运行代码。他们的工作为他们赢得了 20,000 美元和 4 个"破解大师"积分。
失败 - 不幸的是,来自 Qrious Secure 的 Tri Dang 未能在规定时间内完成对三星 Galaxy S25 的漏洞利用。#Pwn2Own
成功 - Mobile Hacking Lab 的 Ken Gannon / 伊藤 剣 和 Summoning Team 的 Dimitrios Valsamaras 使用了五个不同的漏洞攻击三星 Galaxy S25。他们赢得了 50,000 美元和 5 个"破解大师"积分。
碰撞 - PHP Hooligans 使用一个缓冲区溢出漏洞攻击了飞利浦 Hue Bridge,但该漏洞在比赛中已被发现过。他们仍然赢得了 10,000 美元和 2 个"破解大师"积分。
成功 - 来自 Synacktiv 团队的 Mehdi 和 Matthieu 使用一个缓冲区溢出漏洞攻击了飞利浦 Hue Bridge。他们独特的漏洞为他们赢得了 20,000 美元和 4 个"破解大师"积分。
成功 - Team Neodyme (@Neodyme) 使用了三个漏洞攻击亚马逊智能插座。他们因此赢得了 20,000 美元和 2 个"破解大师"积分。
碰撞 - PHP Hooligans 确实攻击了 QNAP TS-453E,但他们使用的漏洞在比赛中已被发现过。他们仍然赢得了 10,000 美元和 2 个"破解大师"积分。#Pwn2Own
成功 - 来自 ANHTUD 的 Nao 和 @ExLuck99 使用了一个基于堆的缓冲区溢出漏洞攻击了利盟 CX532adwe,但因违反规则而被处罚。他们仍然赢得了 10,000 美元和 2 个"破解大师"积分。
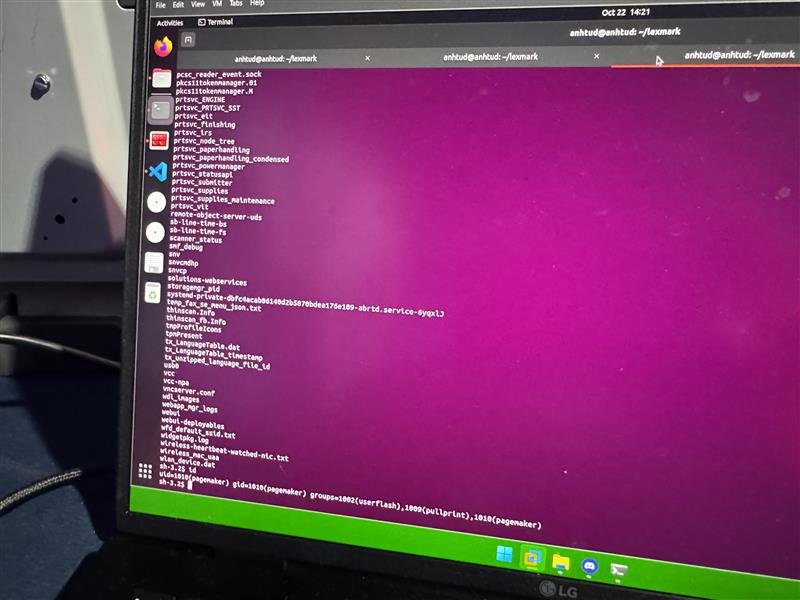
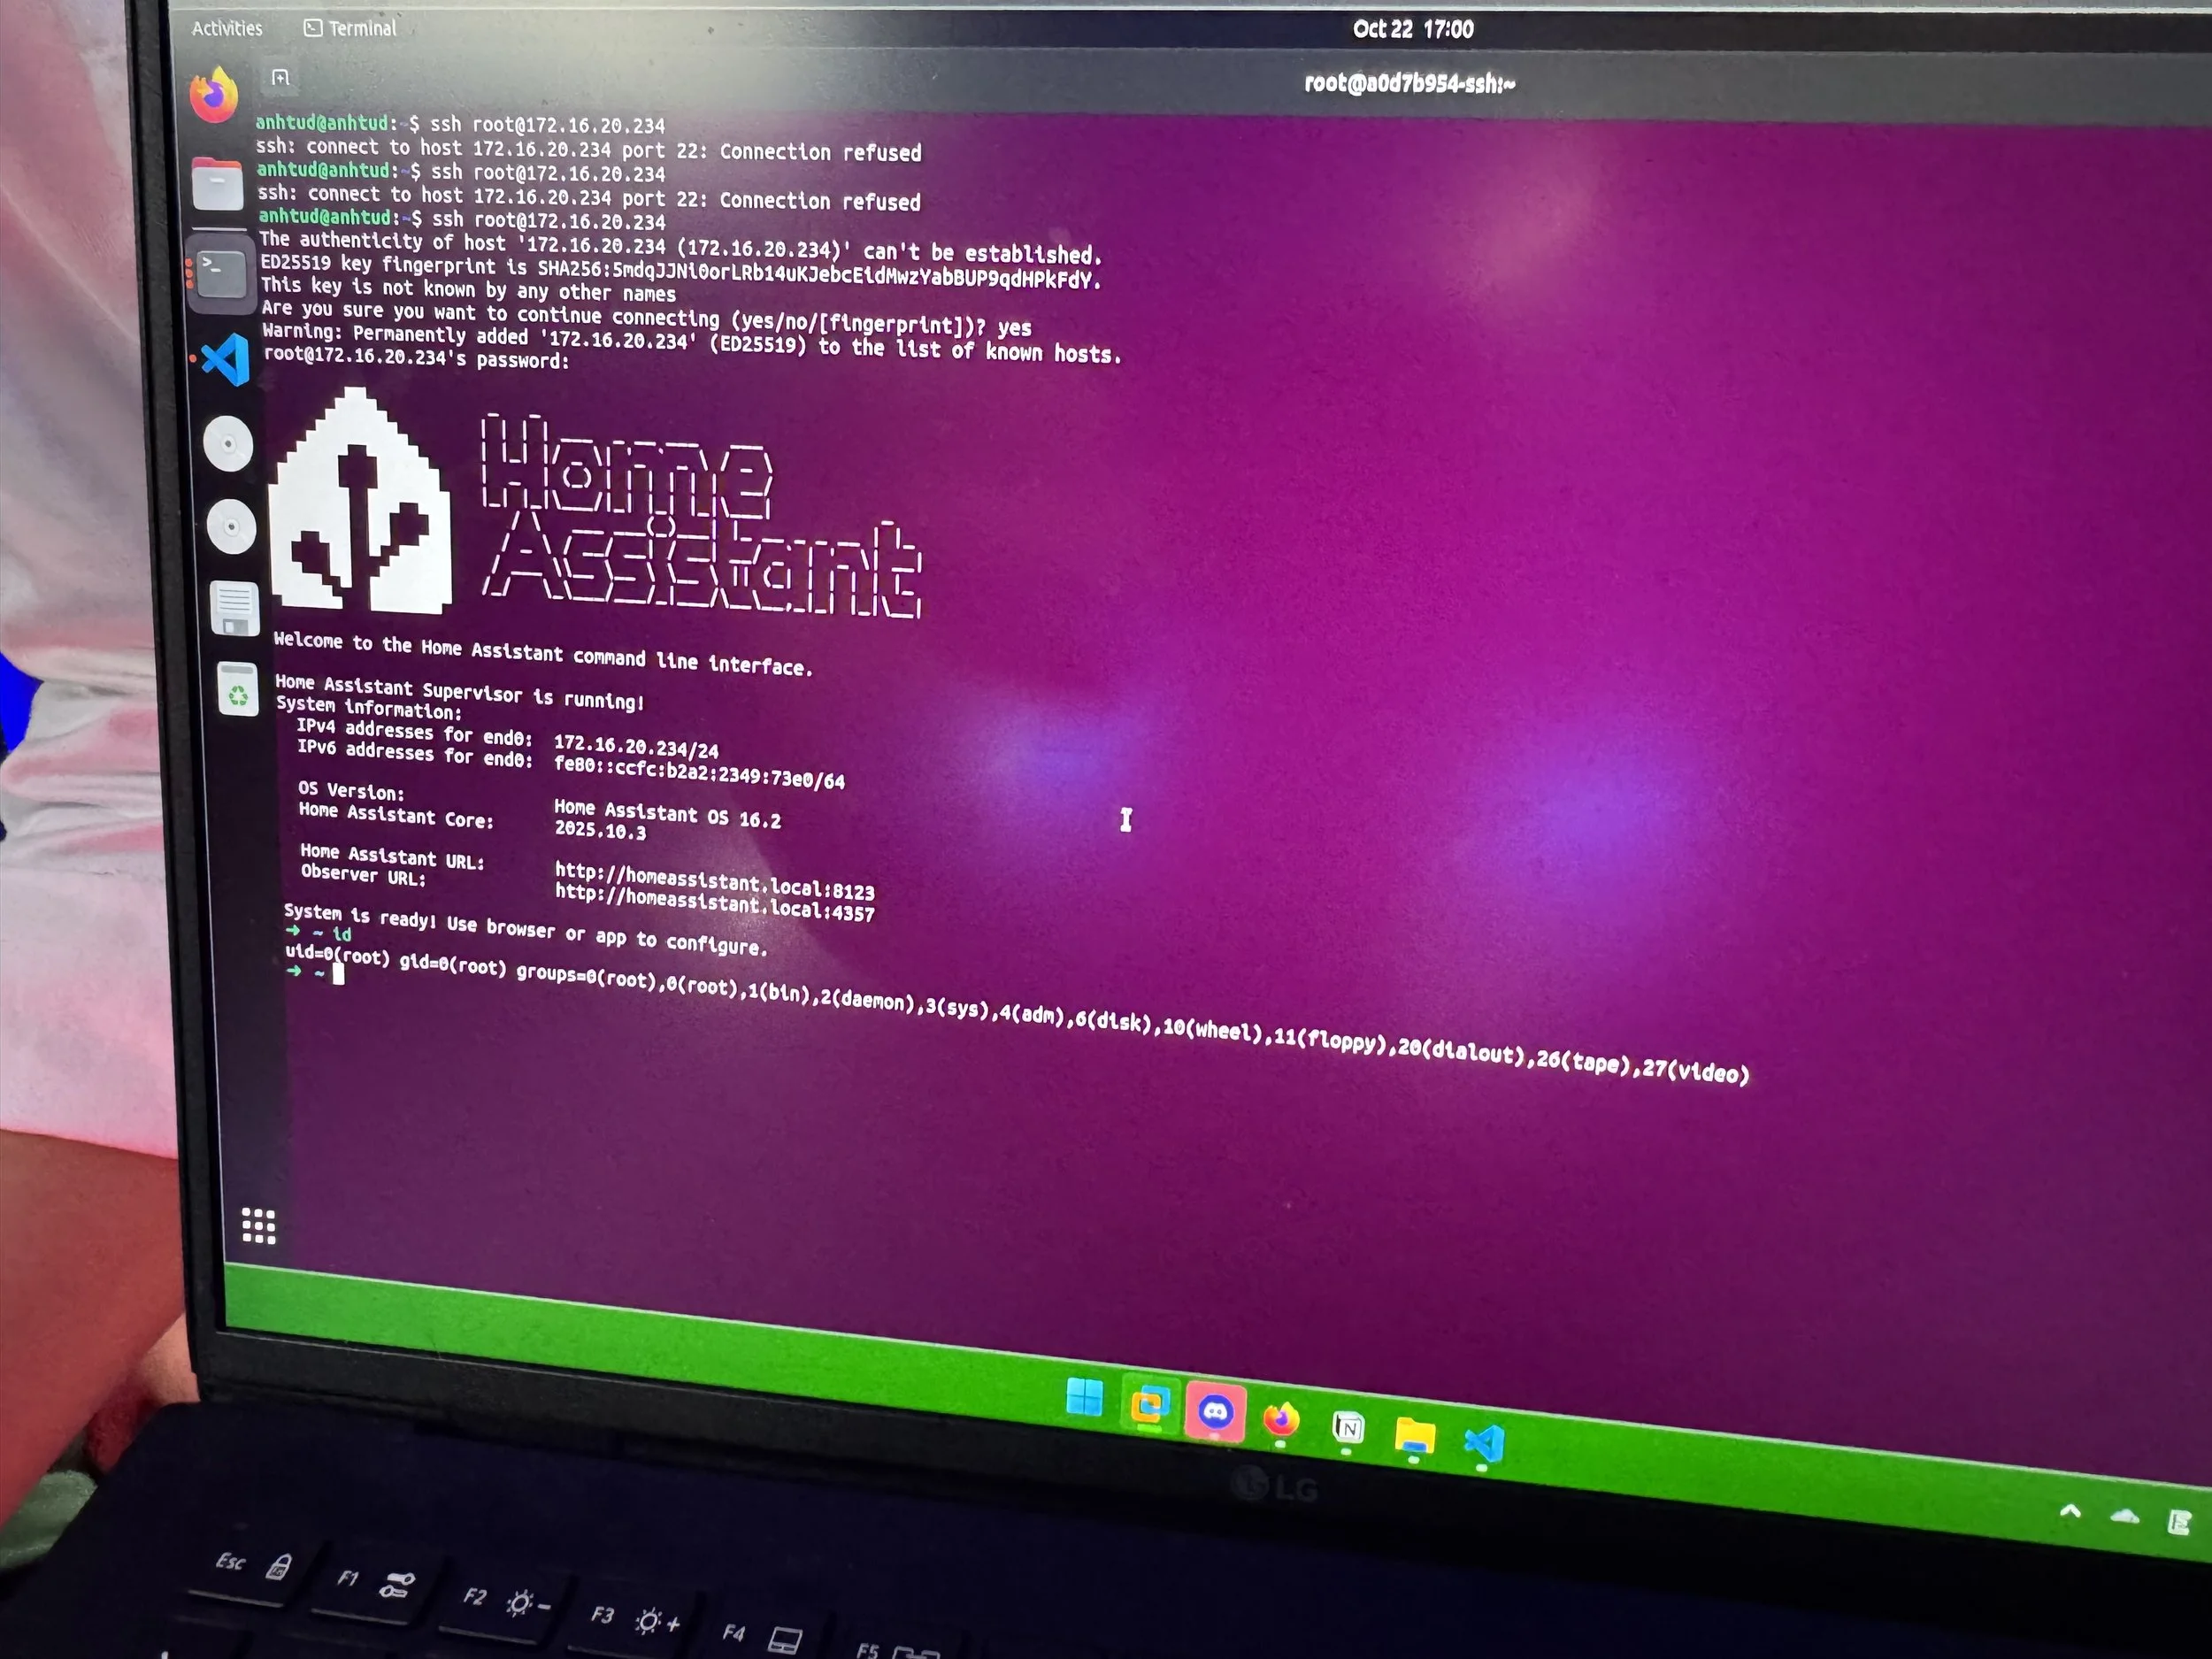
成功/碰撞 - ChatGPT 帮助了 Team ANHTUD,他们使用了 3 个漏洞——1 个碰撞漏洞、1 个独特的 SSRF 漏洞和 1 个敏感信息明文存储漏洞——来攻击 Home Automation Green。他们在仅剩 45 秒时完成。他们的工作为他们赢得了 16,750 美元和 3.75 个"破解大师"积分。
碰撞 - 我们今天最后一次尝试是一次碰撞。Viettel Cyber Security 的 Le Tran Hai Tung (@tacbliw)、namnp 和 Le Duc Anh Vu (@vulda) 在攻击佳能 imageCLASS MF654Cdw 时与之前的参赛作品发生了碰撞。他们仍然赢得了 5,000 美元和 1 个"破解大师"积分。