Pwn2Own Automotive 2026 - 第三天结果与 Pwn 大师
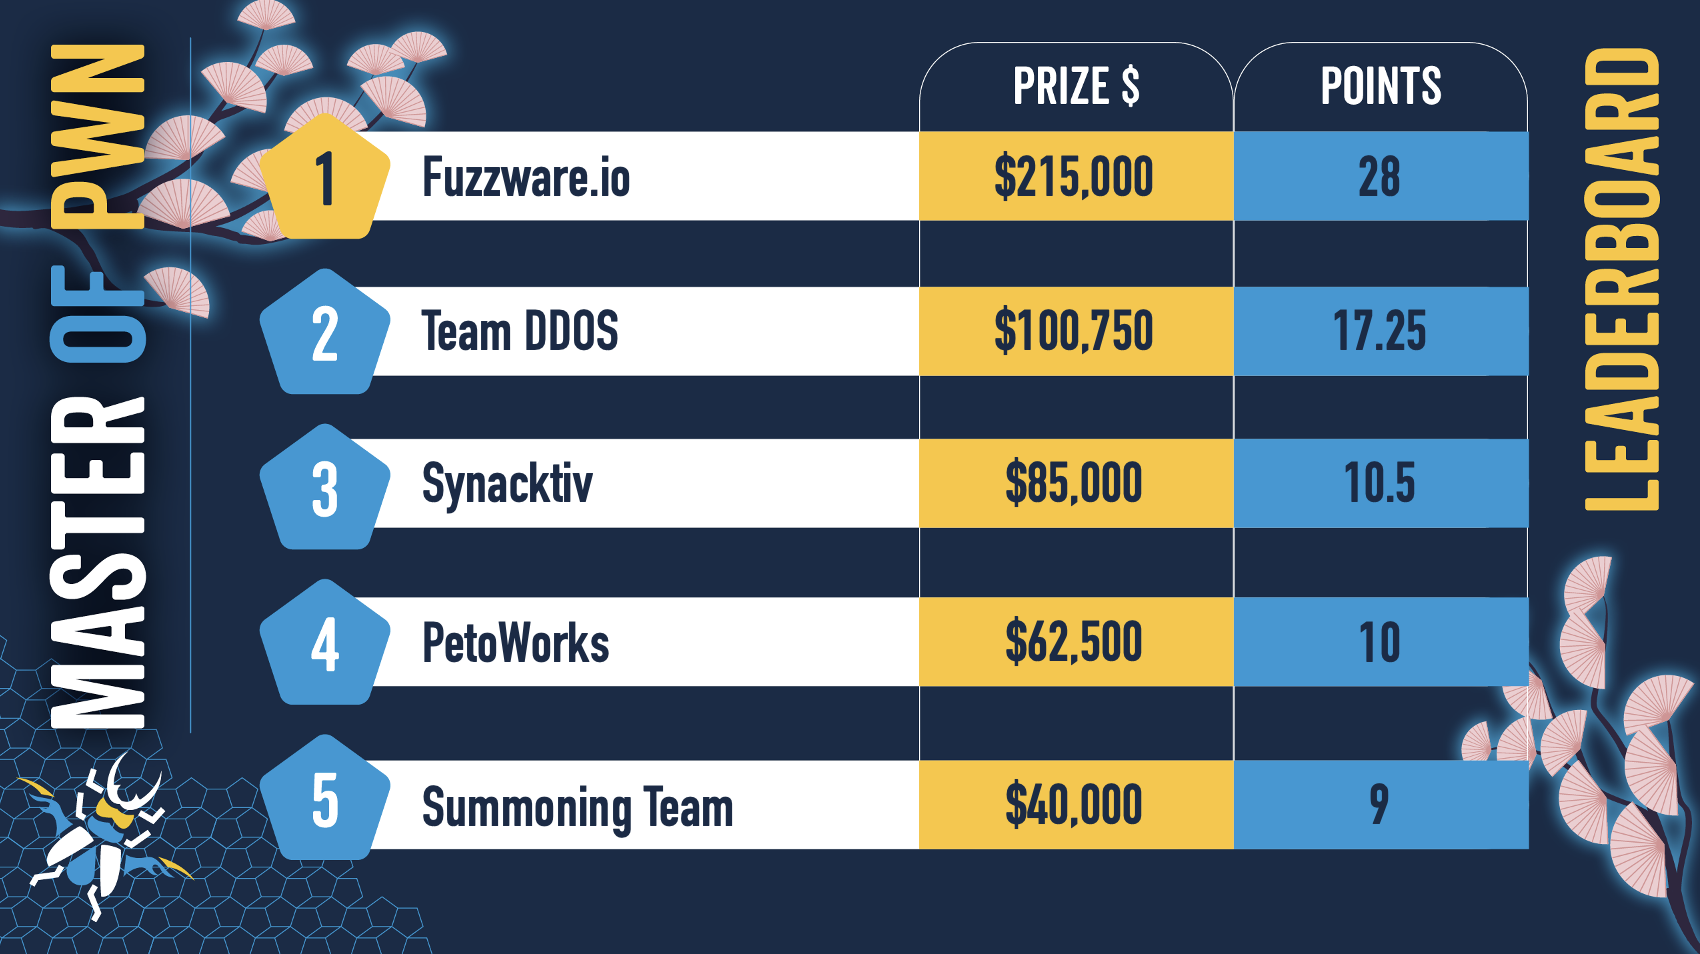
Pwn2Own Automotive 2026 的最后一天,世界顶级安全研究人员对最新的汽车系统发起了最后的攻击。在为期三天的激烈角逐中,针对 76 个独特的 0day 漏洞,共颁发了 1,047,000 美元 的奖金。大胆的漏洞利用、巧妙的技术以及碰撞事件,使得整个比赛过程充满惊险与刺激。
最终,来自 Fuzzware.io 的 Tobias Scharnowski (@ScepticCtf)、Felix Buchmann (@diff_fusion) 和 Kristian Covic (@SeTcbPrivilege) 赢得了"破解大师"的称号,获得了 28 分和 215,500 美元。
查看完整尺寸
请在 Twitter、Mastodon、LinkedIn 和 Bluesky 上关注最终更新,并使用 #Pwn2OwnAutomotive 和 #P2OAuto 标签参与讨论。
成功 / 碰撞 - Fuzzware.io 的 Tobias Scharnowski (@ScepticCtf)、Felix Buchmann (@diff_fusion) 和 Kristian Covic (@SeTcbPrivilege) 攻击了 Alpine iLX-F511,演示了一个先前已被其他参赛者利用过的漏洞,获得了 2,500 美元和 1 个"破解大师"积分。#Pwn2Own #P2OAuto
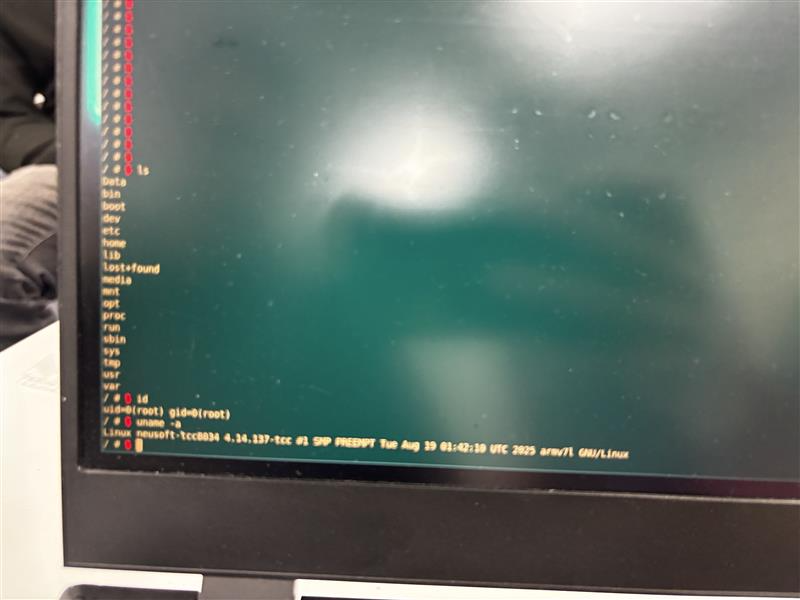
成功 / 碰撞 - Qrious Secure (@qriousec) 的 Slow Horses 团队攻击了 Grizzl-E Smart 40A,但遇到了两个漏洞碰撞,仍然获得了 5,000 美元和 2 个"破解大师"积分。
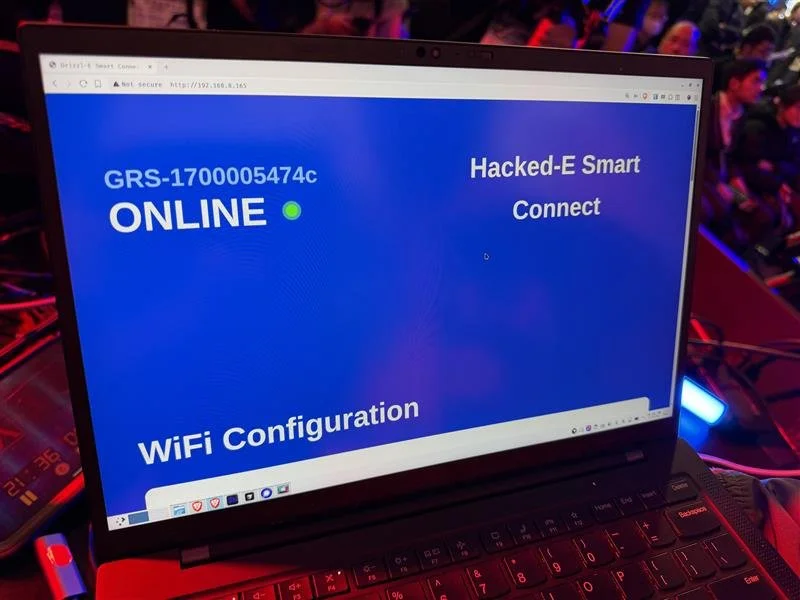
成功 / 碰撞 - MST 团队攻击了 Kenwood DNR1007XR,演示了一个漏洞但遭遇了碰撞,获得了 2,500 美元和 1 个"破解大师"积分。
成功 - PetoWorks (@petoworks) 攻击了 Grizzl-E Smart 40A,利用了一个缓冲区溢出漏洞,获得了 10,000 美元和 4 个"破解大师"积分。
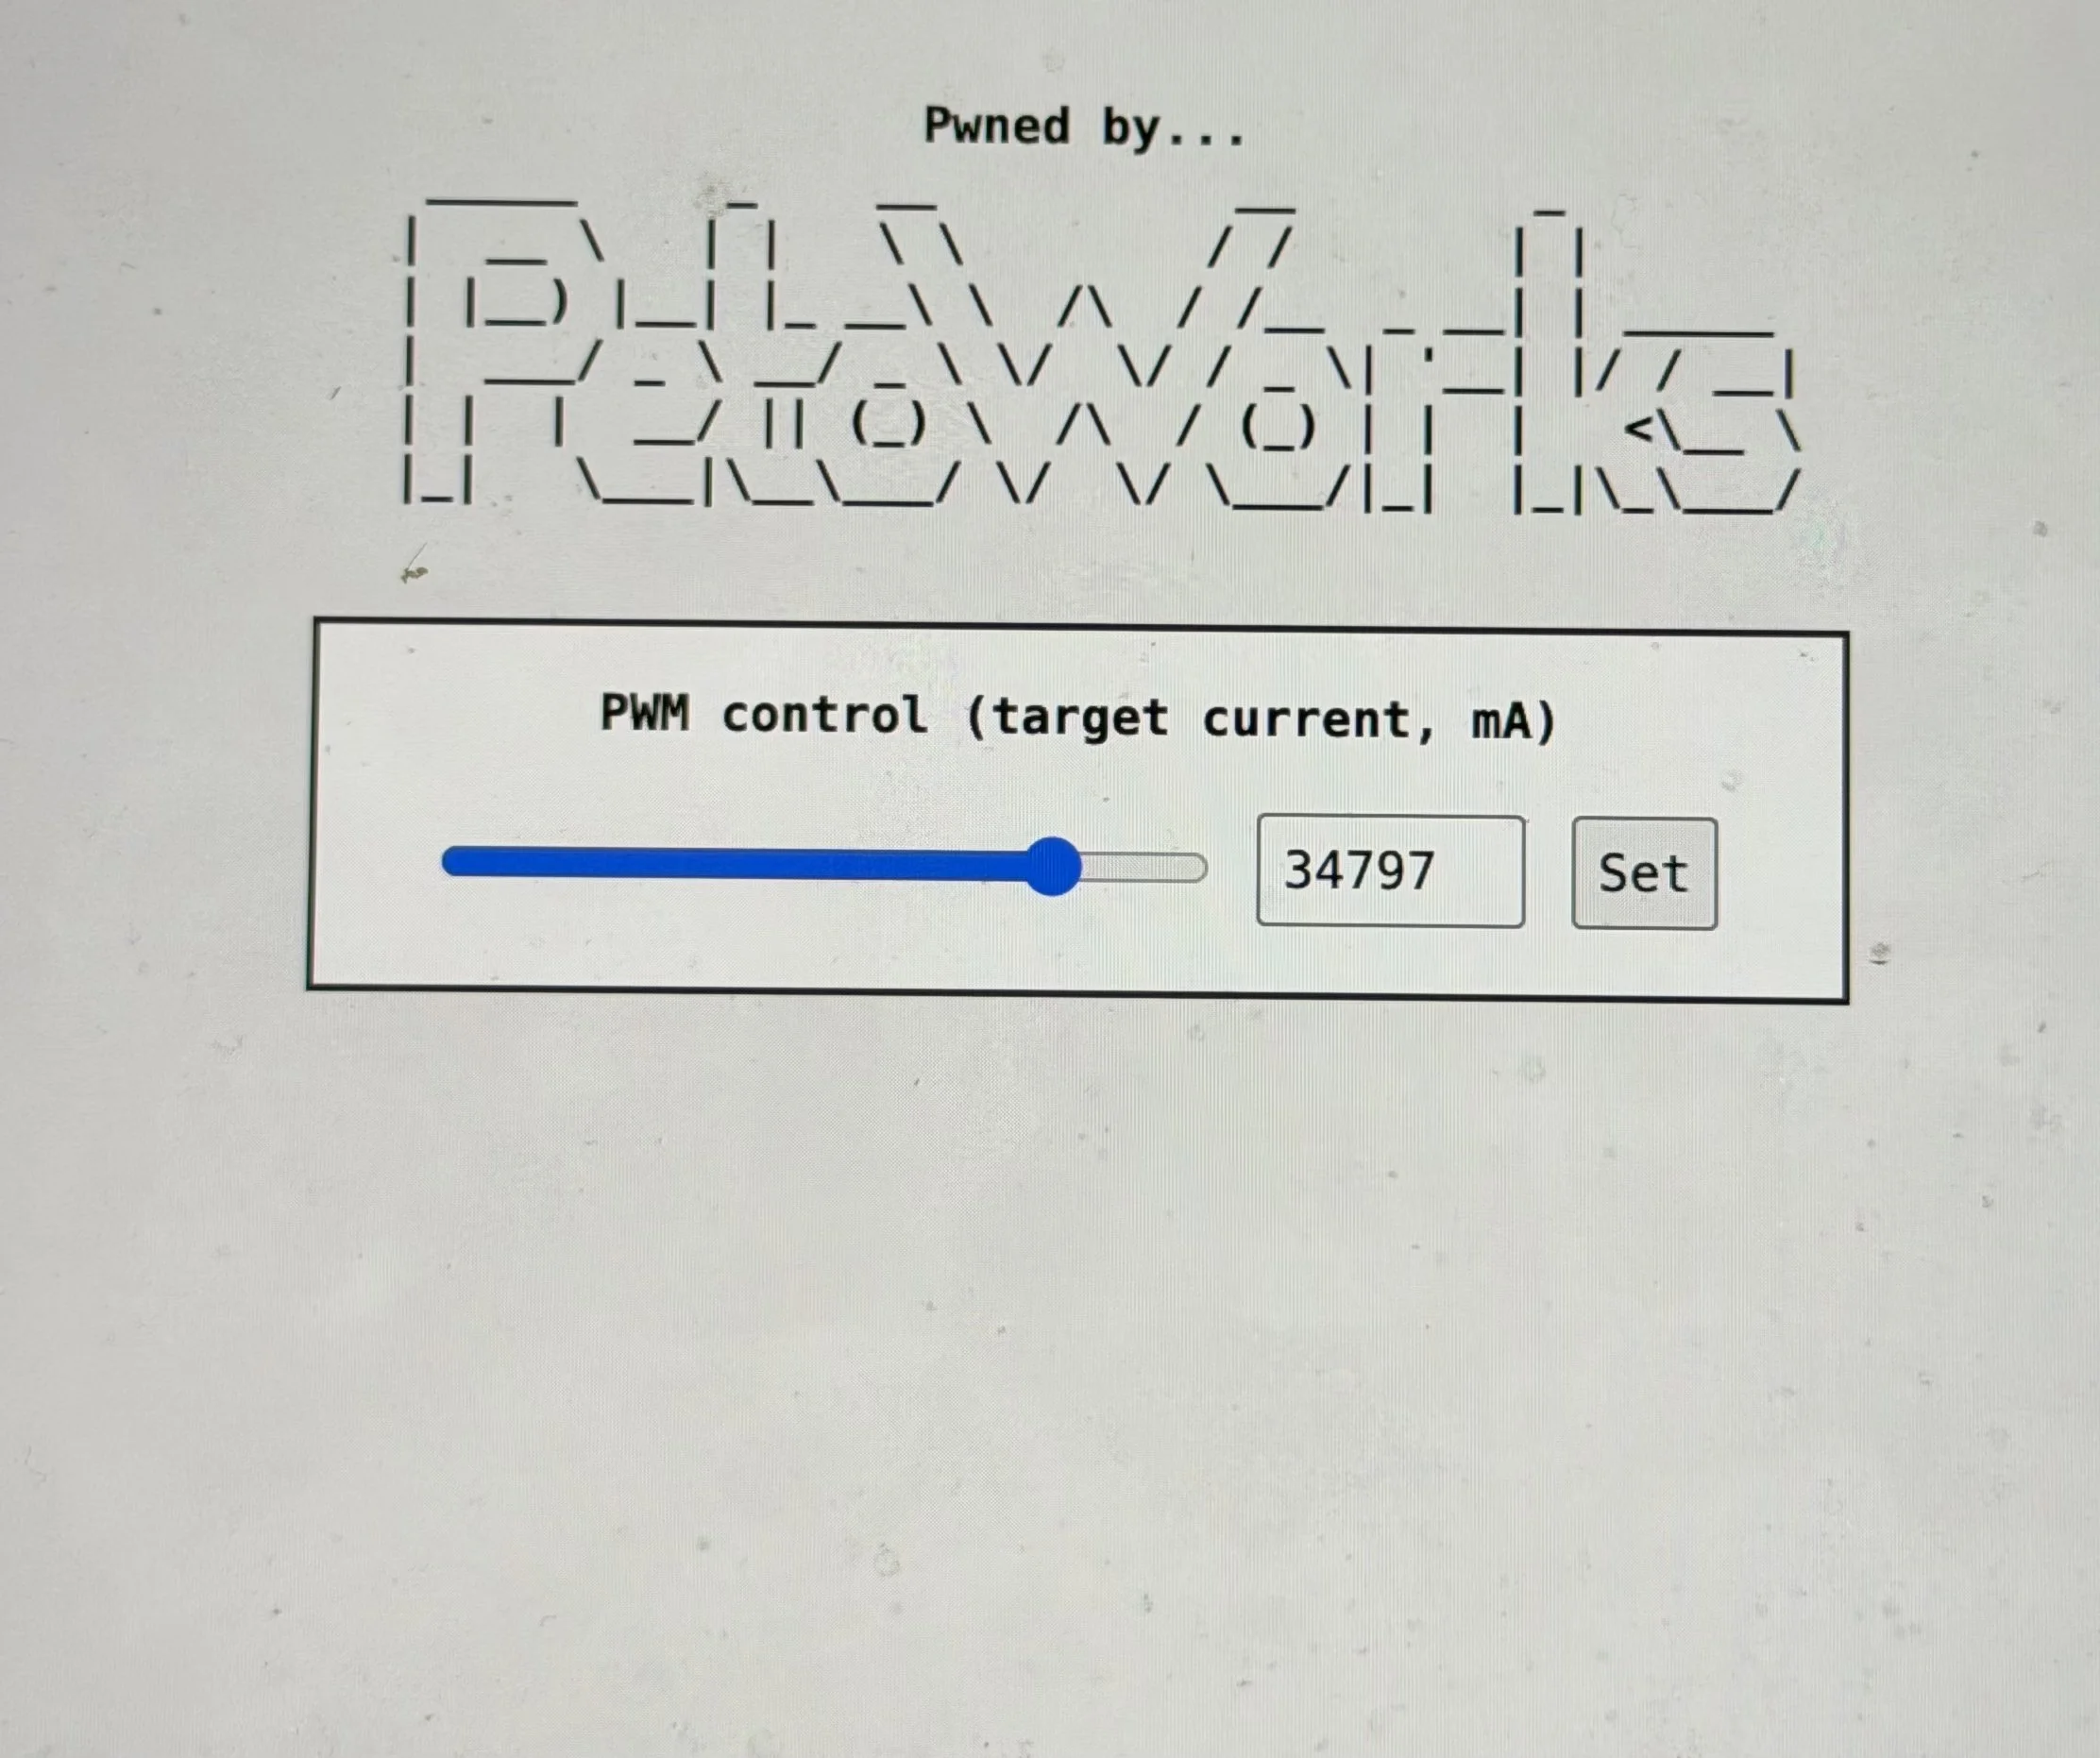
成功 - Team DDOS 的 Bongeun Koo (@kiddo_pwn) 和 Evangelos Daravigkas (@freddo_1337) 攻击了 Alpine iLX‑F511,利用了一个基于栈的缓冲区溢出漏洞,获得了 5,000 美元和 2 个"破解大师"积分。
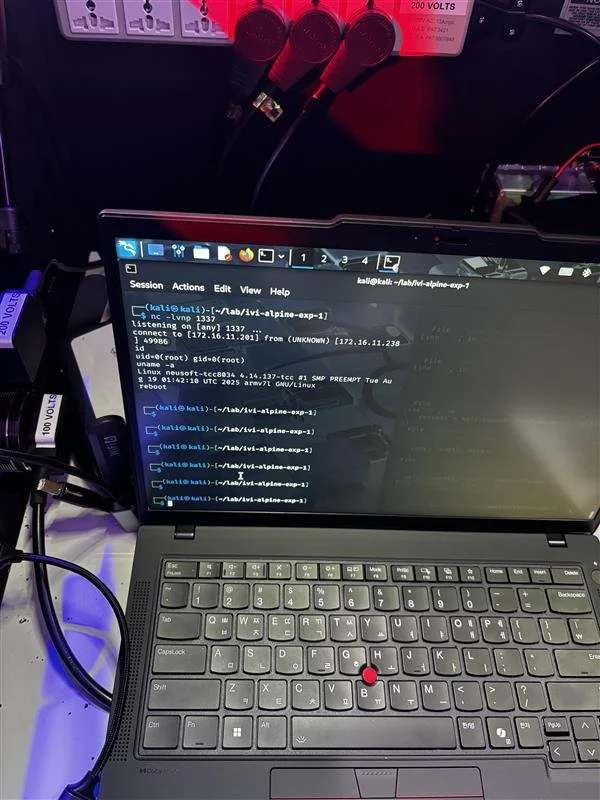
成功 - Viettel Cyber Security (@vcslab) 攻击了 Sony XAV‑9500ES,利用了一个基于堆的缓冲区溢出漏洞实现了任意代码执行,获得了 10,000 美元和 2 个"破解大师"积分。#Pwn2Own #P2OAuto
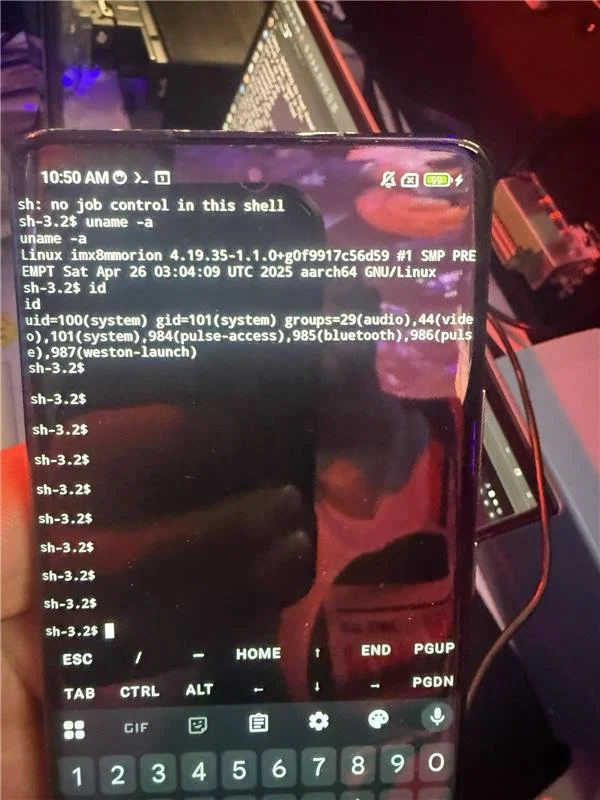
成功 / 碰撞 - Qrious Secure (@qriousec) 攻击了 Kenwood 系统,演示了三个漏洞——一个 n-day 漏洞和两个独特的漏洞(权限分配错误和竞争条件),获得了 4,000 美元和 1.75 个"破解大师"积分。
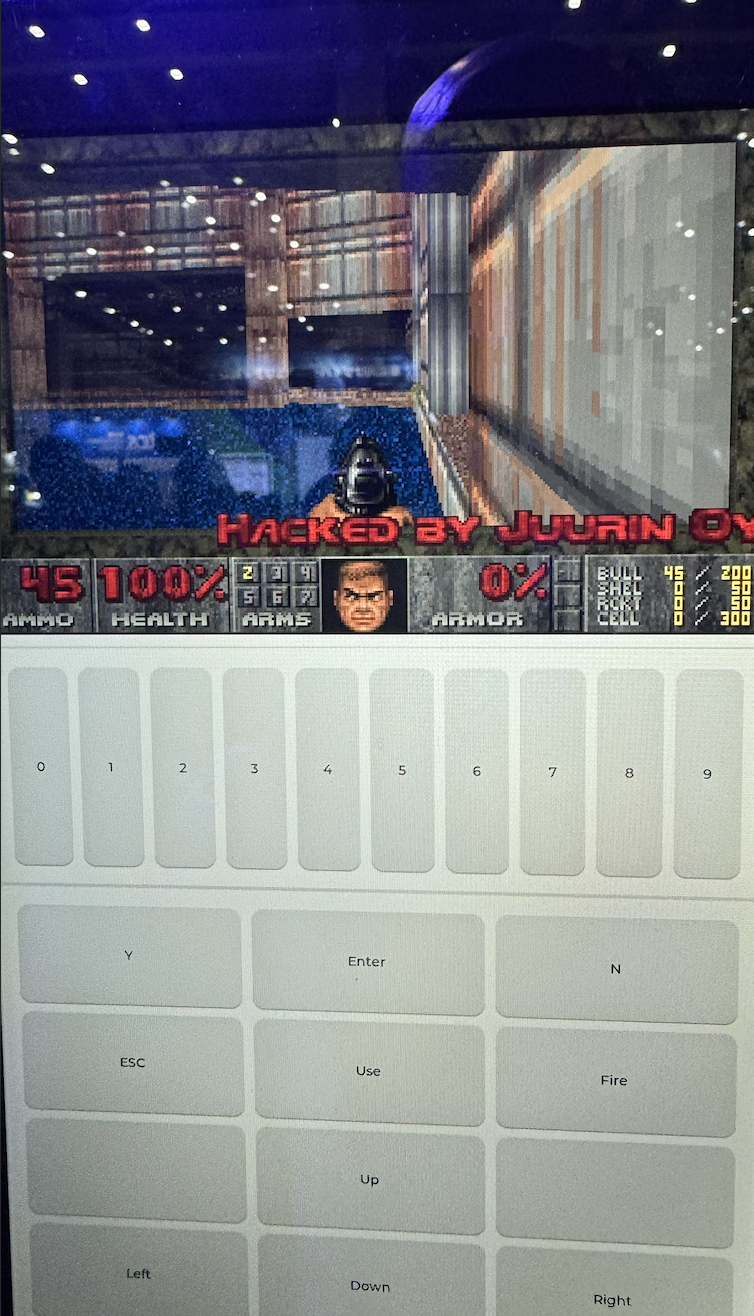
成功 - Boom!或者我们应该说 Doom?游戏开始!Juurin Oy 的 Aapo Oksman、Elias Ikkelä-Koski 和 Mikael Kantola 利用一个 TOCTOU 漏洞攻击了 Alpitronic HYC50——并且安装了一个可玩的《毁灭战士》版本。他们获得了 20,000 美元和 4 个"破解大师"积分。#Pwn2Own #P2OAuto
成功 / 碰撞 - Viettel Cyber Security (@vcslab) 的 Nguyen Thanh Dat (@rewhiles) 攻击了 Kenwood DNR1007XR,演示了一个漏洞但遭遇了碰撞,获得了 2,500 美元和 1 个"破解大师"积分。
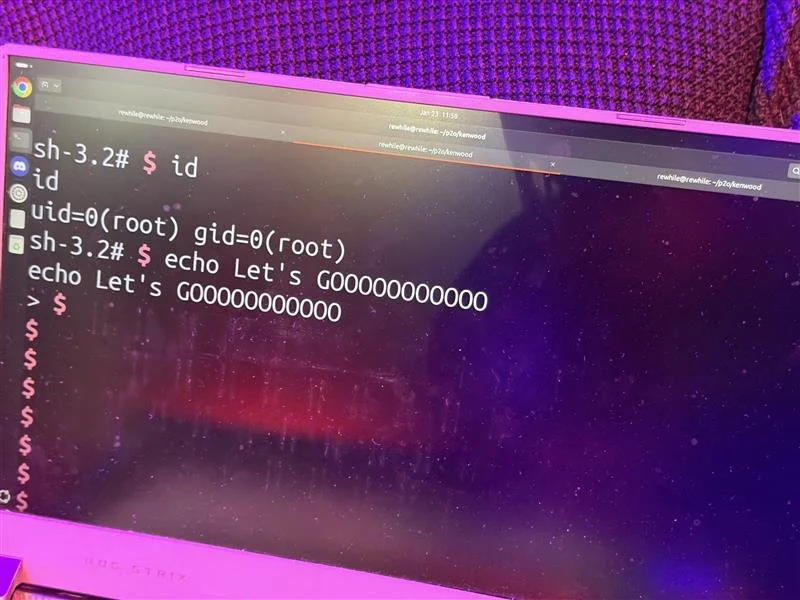
成功 / 碰撞 - Autocrypt (Hoyong Jin, Jaewoo Jeong, Chanhyeok Jung, Minsoo Son, 和 Kisang Choi) 攻击了 Alpine iLX-F511,演示了两个漏洞以获取 root 权限。其中一个与先前已知的问题发生碰撞,获得了 3,000 美元和 1.25 个"破解大师"积分。
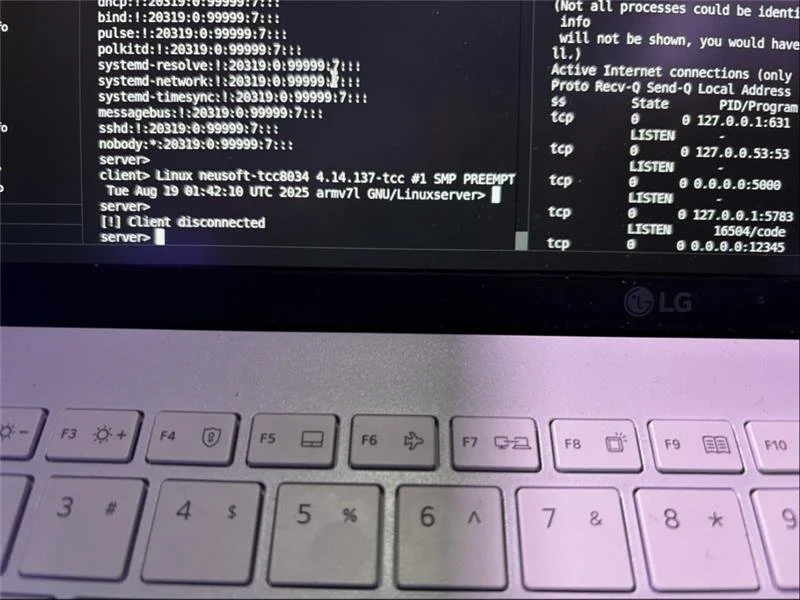
成功 - Juurin Oy 的 Elias Ikkelä-Koski 和 Aapo Oksman 攻击了 Kenwood DNR1007XR,演示了一个链接跟随漏洞,获得了 5,000 美元和 2 个"破解大师"积分。
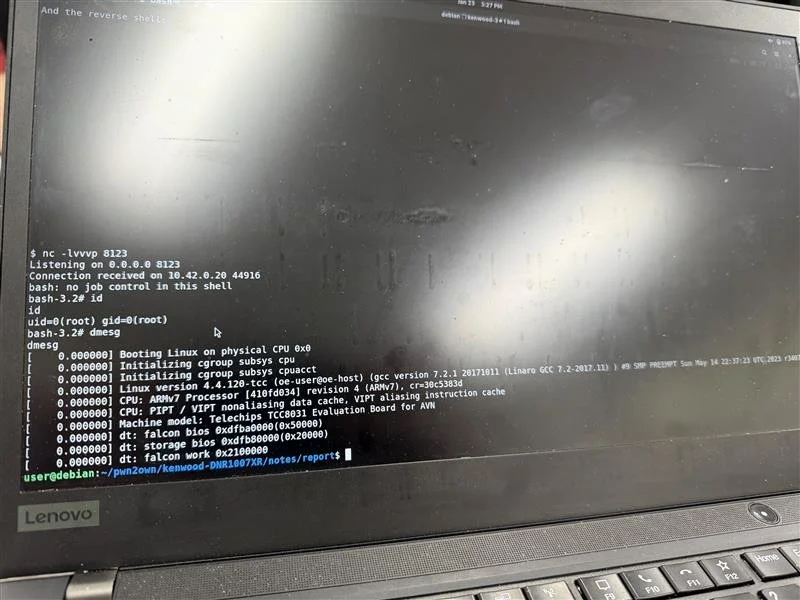
成功 - FPT NightWolf 团队的 Nam Ha Bach 和 Vu Tien Hoa 攻击了 Alpine iLX-F511,利用一个独特的漏洞获取了 root 权限,获得了 5,000 美元和 2 个"破解大师"积分。
成功 / 碰撞 - Ryo Kato (@Pwn4S0n1c) 攻击了 Autel MaxiCharger AC Elite Home 40A,演示了一个由三个漏洞组成的利用链,但遭遇了一次碰撞,仍然获得了 16,750 美元和 3.5 个"破解大师"积分。
播放00:0000:05取消静音静音设置速度正常速度返回上一菜单0.5x0.75x正常1.25x1.5x1.75x2x退出全屏进入全屏缓冲 % 00:00