Pwn2Own Automotive重返东京,扩展充电器类别及更多内容!
如果您只想阅读规则,请点击此处。截至11月21日更新,扩大了Alpitronic的目标范围,并明确了ChargePointHome Flex型号的型号。
Pwn2Own Automotive现已进入第三个年头,将于2026年1月21日至23日重返东京的Automotive World。在过去两年中,我们为最新的汽车安全漏洞利用颁发了超过2,000,000美元的奖金,而今年预计会更加精彩。
一如既往,我们很高兴再次与VicOne的伙伴们合作。他们的帮助对我们首届活动的成功至关重要,我们很高兴能再次与他们合作。Tesla也再次作为赞助商回归。他们自2019年起就与我们合作,他们的帮助对于推动汽车安全研究的前沿发展至关重要。今年,我们引入了一个新的超级充电器类别,Alpitronic已作为合作伙伴加入,并提供了他们的3级充电器作为目标。超级充电器是一个全新的目标级别,我们很期待看到研究人员带来什么成果。最后,Open Charge Alliance作为合作伙伴加入,并带来了他们的OCPP合规性测试工具(OCTT)作为目标。说我们对今年的活动"充满电"是个糟糕的双关语,但却是事实。我们迫不及待地想看到研究人员在比赛中展示的成果。
与其他Pwn2Own活动一样,我们将在比赛前一天通过随机抽签来确定尝试顺序,并据此进行。一如既往,如果您有任何问题,请随时通过[email protected]与我们联系。我们很乐意直接解答您的问题或疑虑。
现在,让我们来看看今年Pwn2Own Automotive活动的六个类别:
-- Tesla-- 车载信息娱乐系统(IVI)-- 3级电动汽车(EV)充电器-- 2级电动汽车(EV)充电器-- Open Charge Alliance-- 汽车操作系统
让我们从大家最喜欢的类别开始。
Tesla
自2019年引入Pwn2Own以来,Tesla类别一直是亮点,一些最具创新性的研究在这款电动汽车上得以展示。在首届Pwn2Own Automotive上,来自Synacktiv的团队在赢得"破解大师"称号的过程中两次成功利用了它。参赛者可以注册针对Tesla Model 3/Y(基于Ryzen)等效台式机单元的参赛项目,如果有人需要在射频屏蔽室内运行他们的漏洞利用程序,以防止干扰可能经过的车辆,我也不会感到惊讶。另请注意,虽然Tesla汽车可作为奖品,但并非每次成功的尝试都能赢得车辆本身。有些目标需要您利用多个子系统才能达到选定的目标。奖金金额基于最终代码执行发生的位置。有些目标有可用的附加挑战,但要想开走您的新车,您需要瞄准下表中标记为"包含车辆"的条目之一。另请注意,今年的目标有所变化,以保持趣味性。
查看完整尺寸
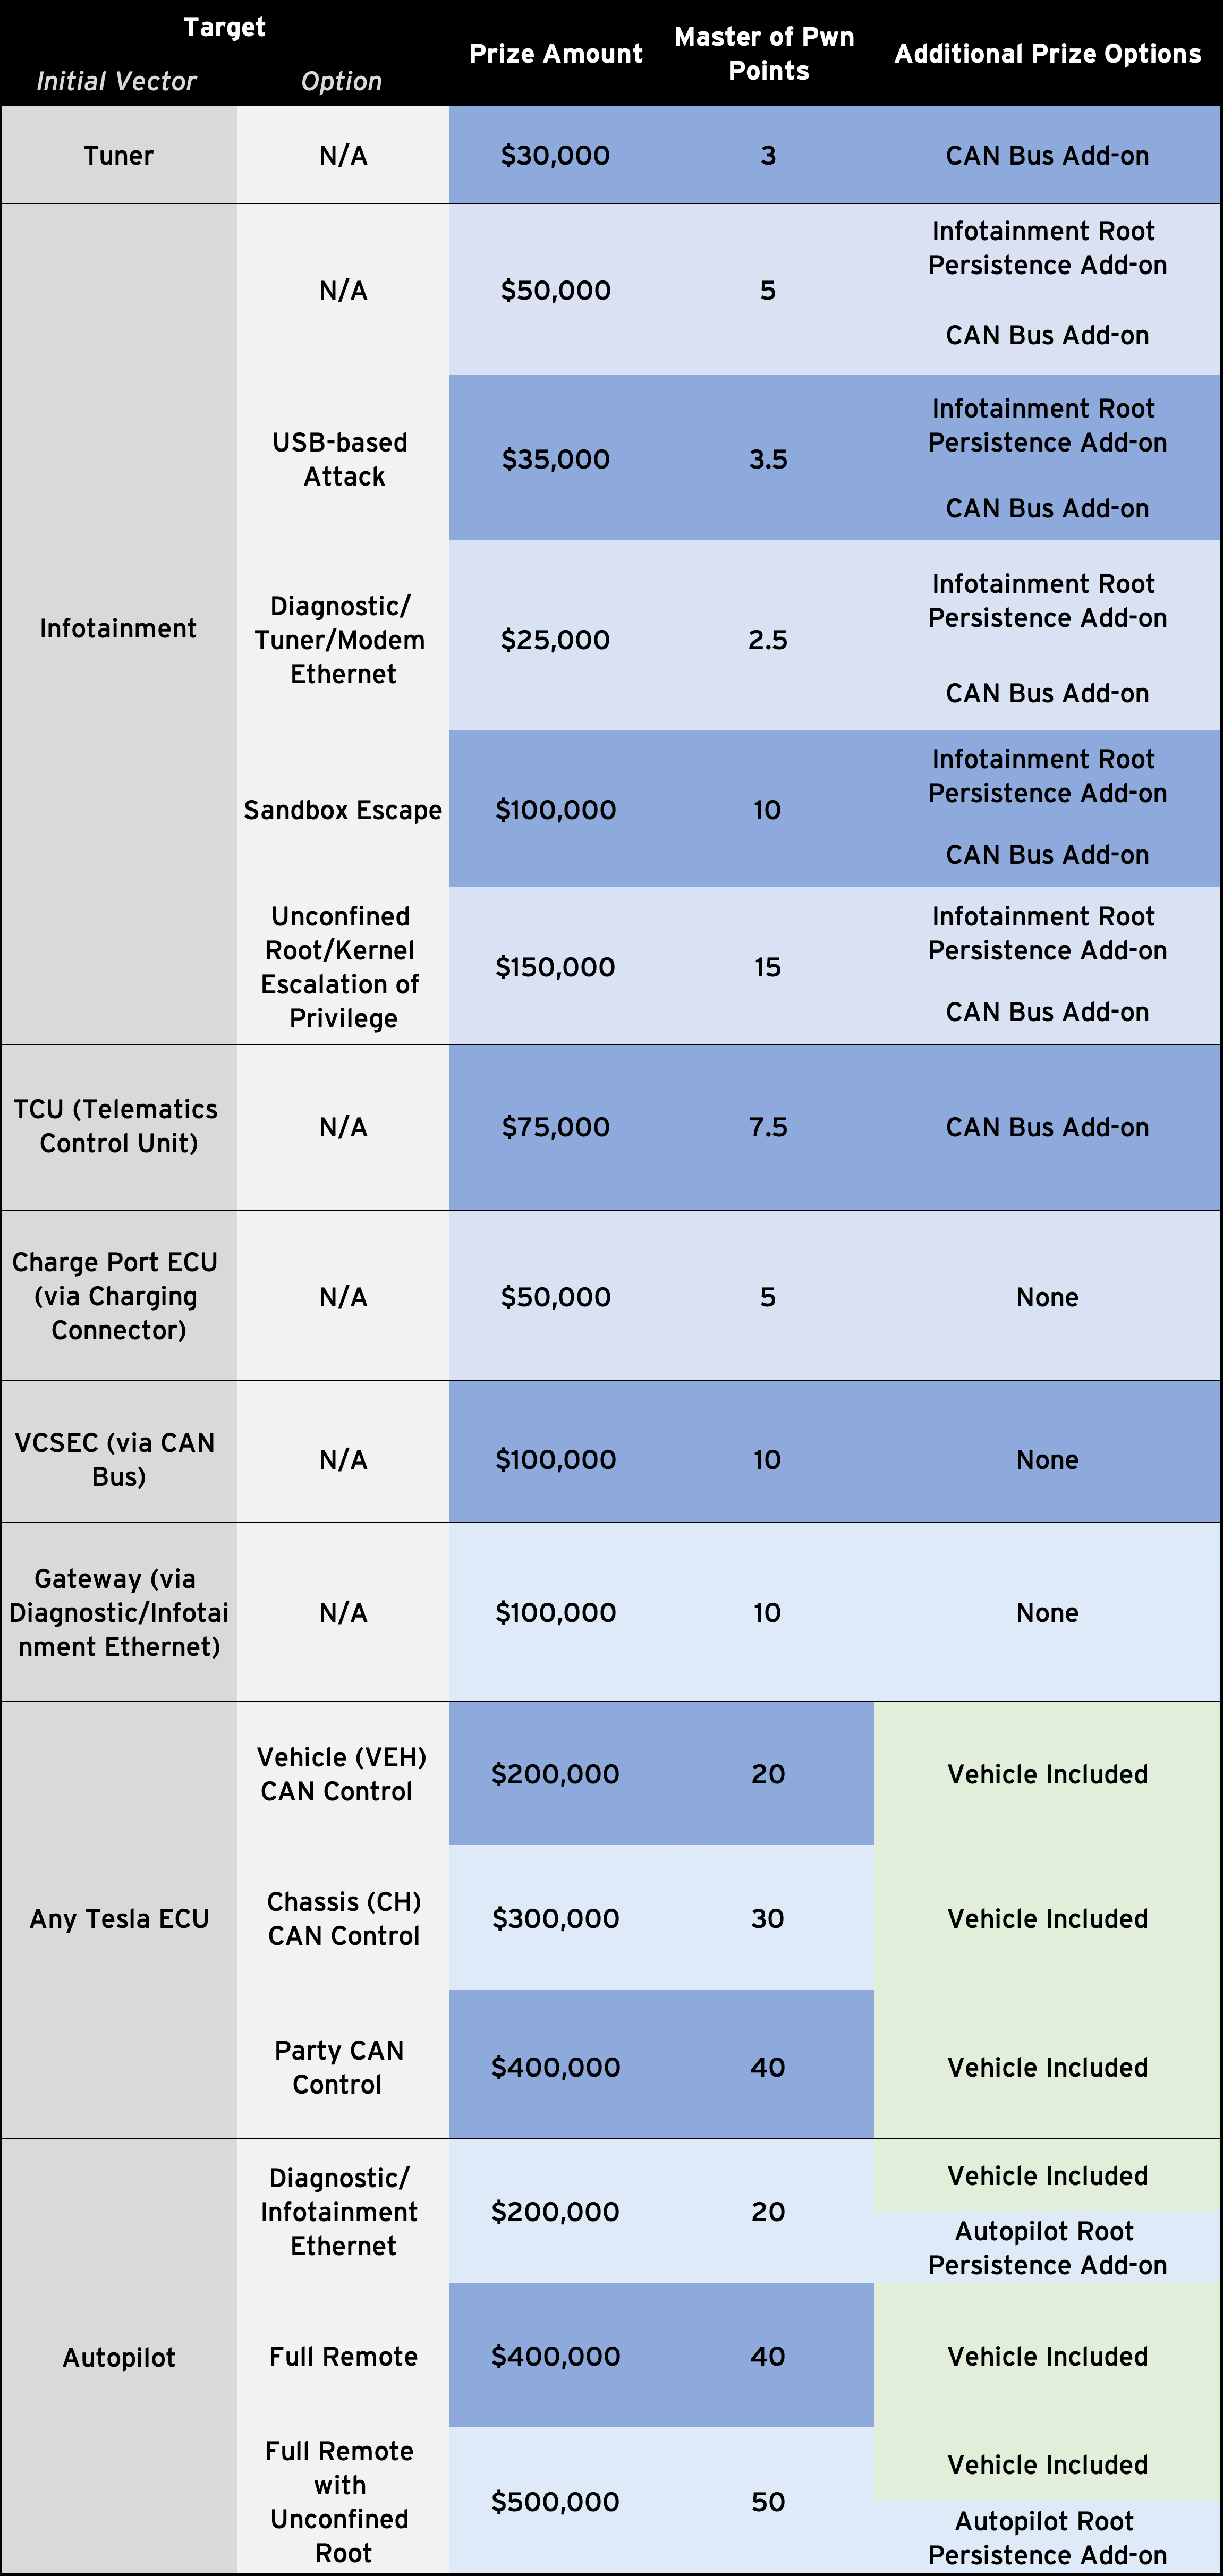
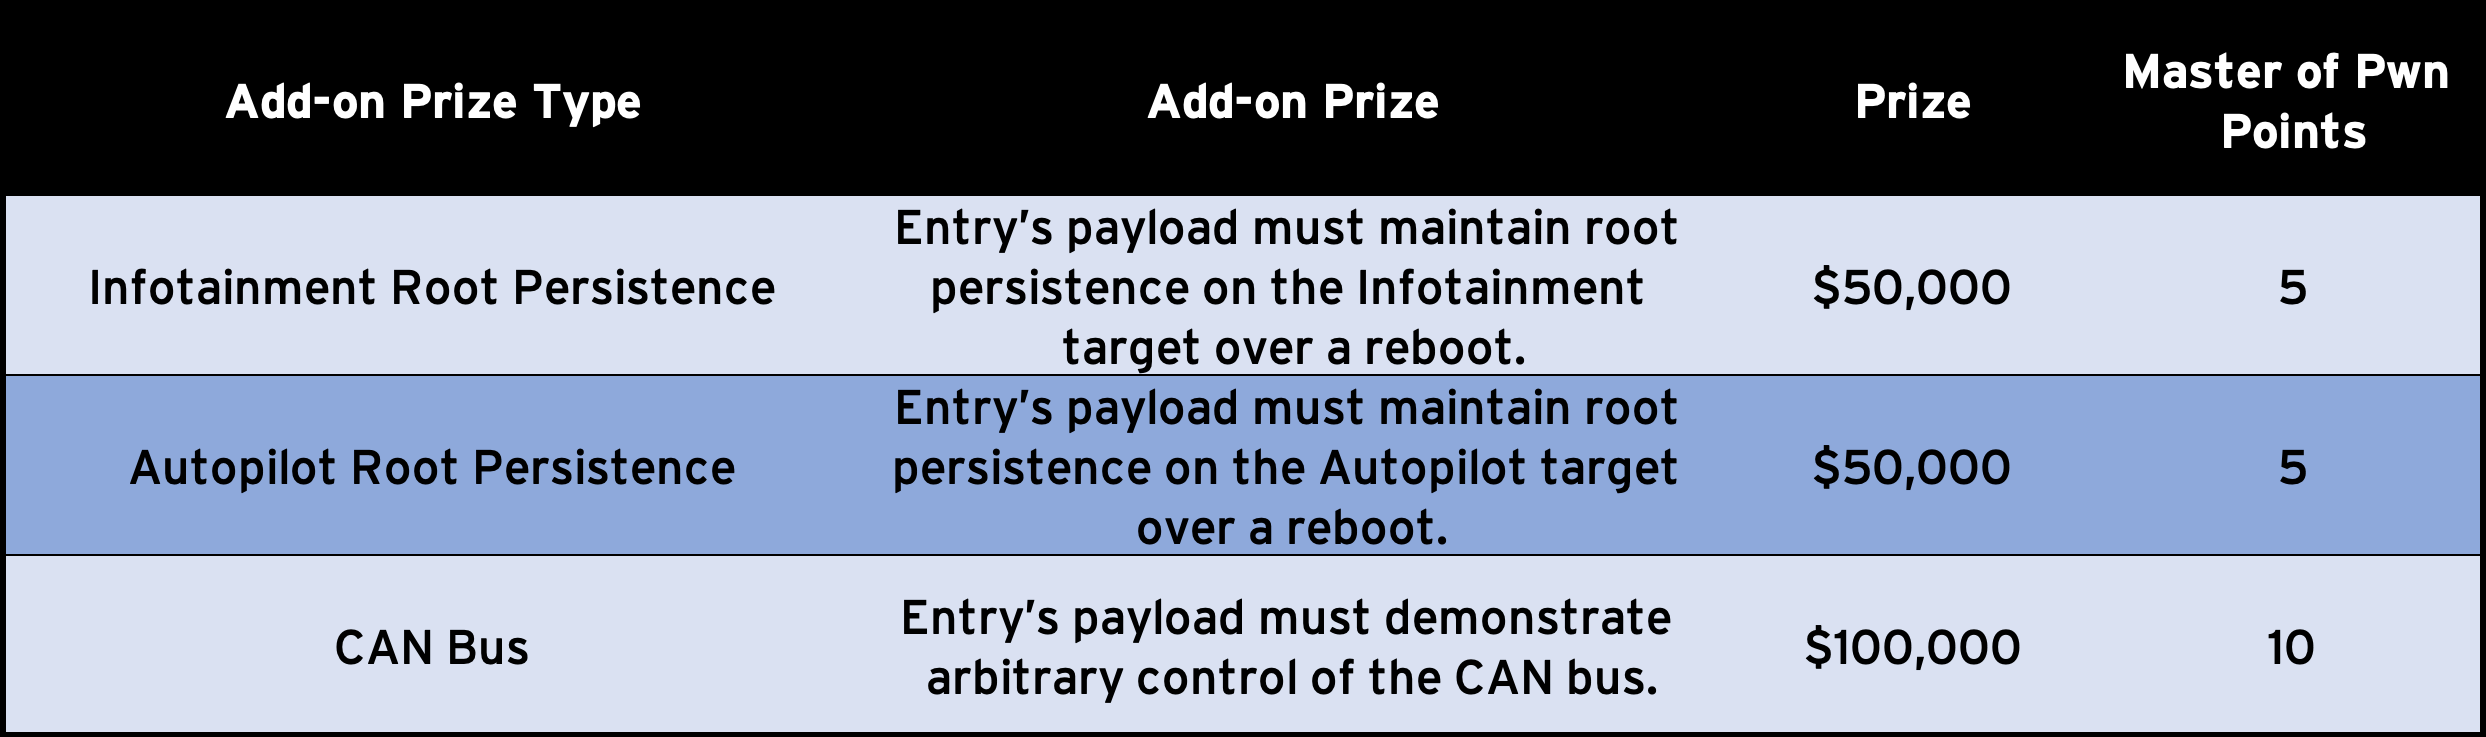
和往常一样,如果您真的想展示您的实力,可以尝试一些"附加挑战"。
查看完整尺寸
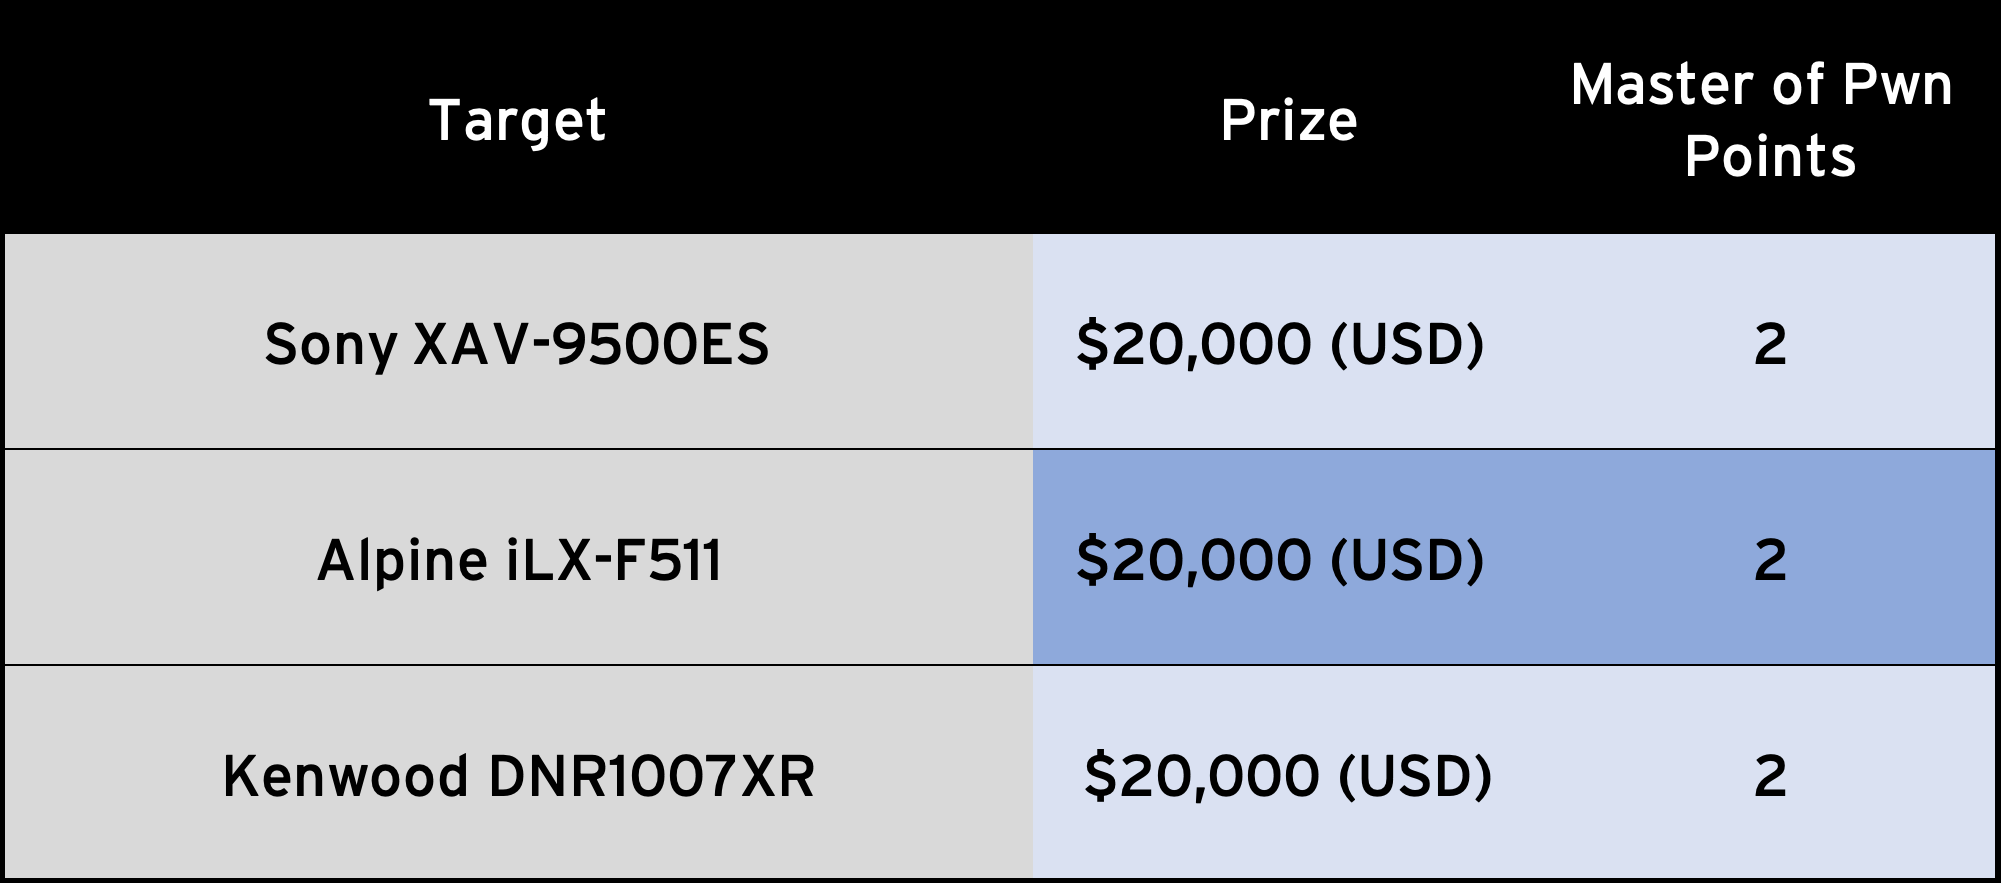
车载信息娱乐系统(IVI)
首届比赛的其他亮点出现在IVI类别中,NCC Group在Alpine系统上运行了一个可玩的《毁灭战士》版本。现代IVI不仅仅是音响系统,它是通往汽车内部系统的门户。导航、车载互联网和Wi-Fi都通过这些设备提供,但它们也通过CAN总线连接到其他车辆系统——这使它们成为攻击者成熟的目标。这些设备也被改装到现有车辆上,以提供现代化功能——或许也带来了现代化的漏洞。今年,我们让规则比往年稍微复杂了一些,请务必仔细阅读规则以了解全部细节。以下是IVI类别中可作为目标的系统:
查看完整尺寸
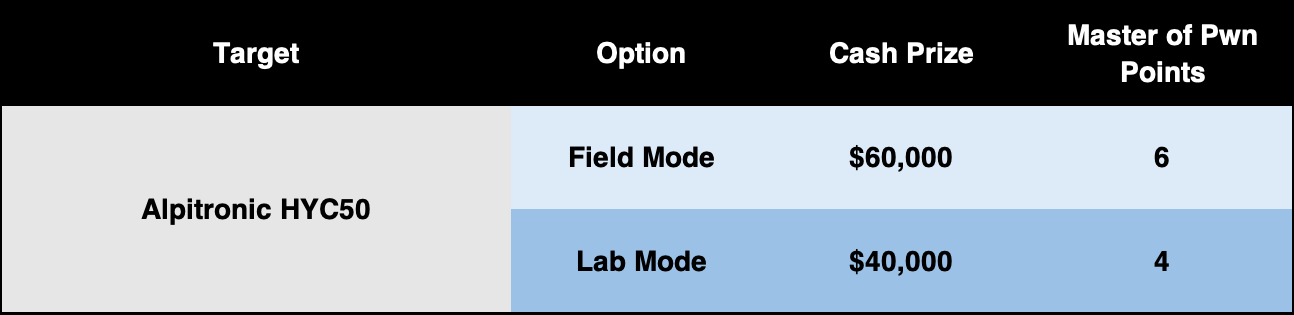
3级电动汽车(EV)充电器类别
这是我们今年的一个新类别,由我们的新合作伙伴Aplitronic提供。3级充电器通常被称为"超级充电器",我们预计在活动中会展示一些超级漏洞利用。这个类别我们将提供两种选项:现场模式和实验室模式。对于现场模式选项,目标充电器的门将关闭,无法访问内部组件。针对此目标的尝试必须针对以下攻击面之一发起:充电连接器、NFC或触摸屏。LAN接口在此选项范围之外。对于实验室模式选项,目标充电器的门将打开,参赛者可以访问充电器内部。针对此目标的尝试,除了现场模式选项中列出的攻击面外,还可以针对以下攻击面发起:LAN、USB、CAN或JTAG。
对于两种选项,需要ARP欺骗、DNS欺骗、中间人攻击、软件降级攻击、系统模块(SoM)交换攻击、WAN/SIM攻击、支付终端攻击或任何涉及控制外部基础设施的假设的参赛项目均不在范围内。对于现场模式,NFC卡克隆不在范围内。
查看完整尺寸
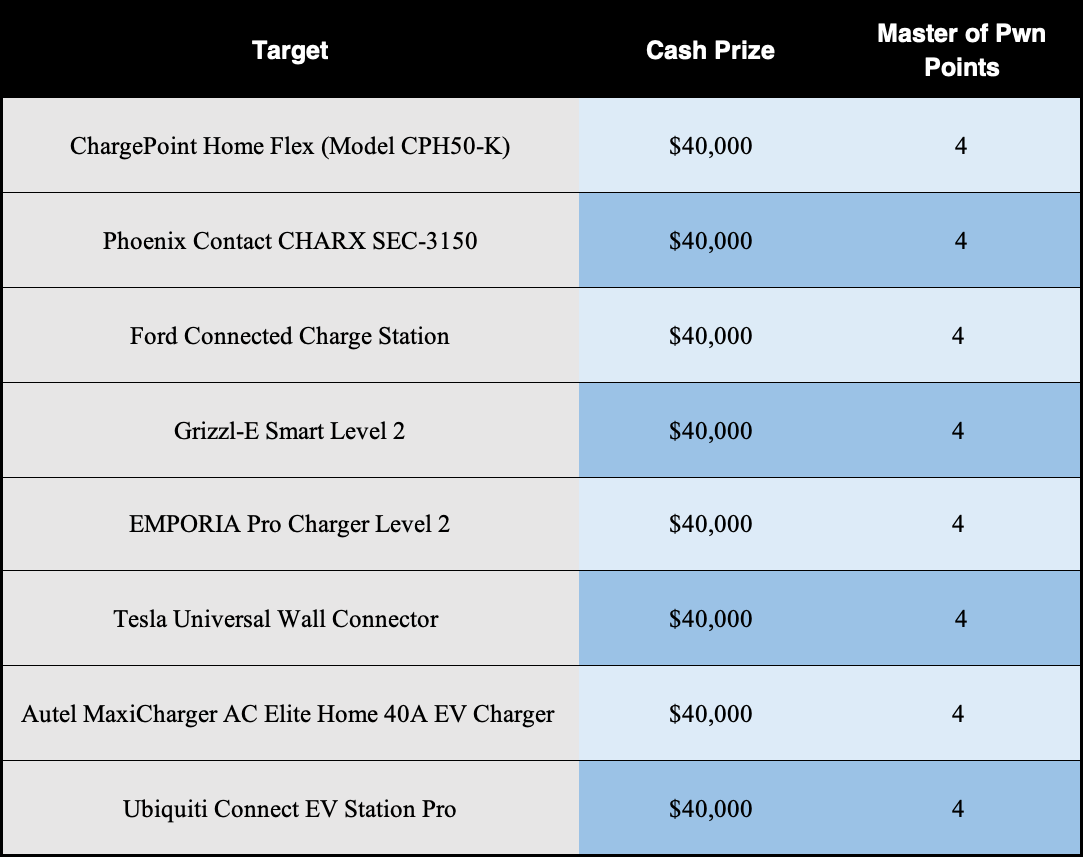
2级电动汽车(EV)充电器类别
在之前的Pwn2Own Automotive活动中,这被证明是最受欢迎的类别,每个充电器至少被攻击过一次。去年,参赛者还展示了如何利用EV充电器与车辆本身进行通信——从而进行攻击。Tesla壁挂式充电器再次成为目标,同时加入的还有Ford Connected Charger。比赛中范围内的攻击面包括移动应用程序、蓝牙低功耗(BLE)连接,以及OCPP协议,这些都可能允许威胁行为者对EV造成损害。虽然没有官方的风格加分奖励,但我们总是喜欢那些让我们会心一笑的漏洞利用。此类别中的尝试必须针对目标暴露的服务或针对典型用户可以访问的目标通信协议/物理接口发起。
查看完整尺寸
和去年一样,您可以在您的尝试中添加几个额外的挑战。第一个额外挑战是充电连接器协议/信号操纵攻击。参赛项目必须在EV充电器上获得代码执行,并且生成的有效载荷必须操纵通过充电连接器传输的协议和/或信号。如果您能做到这一点,您将额外获得10,000美元和1个"破解大师"积分。真的想要挑战吗?那就尝试充电连接器攻击。对于这个挑战,参赛项目必须源自充电连接器并攻陷EV充电器。如果您完成这个挑战,您将额外获得20,000美元和2个"破解大师"积分。
Open Charge Alliance
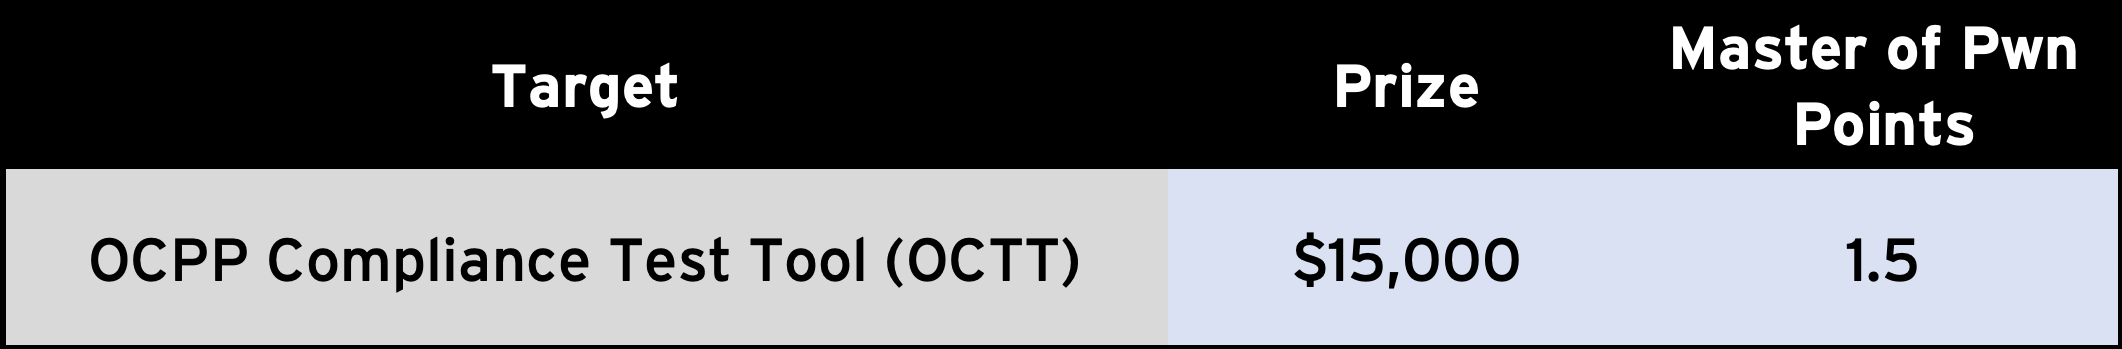
今年活动的新增类别是Open Charge Alliance类别。根据其章程,"开放充电点协议(OCPP)的目标是提供充电点和中央系统之间统一的通信方法。"因此,该协议可能成为攻击者有吸引力的攻击面。OCPP合规性测试工具(OCTT)是该类别的目标,奖金为15,000美元。由于这是一个新类别,请仔细阅读规则,并提出您可能有的任何问题,以确保您的参赛项目有效。
查看完整尺寸
汽车操作系统
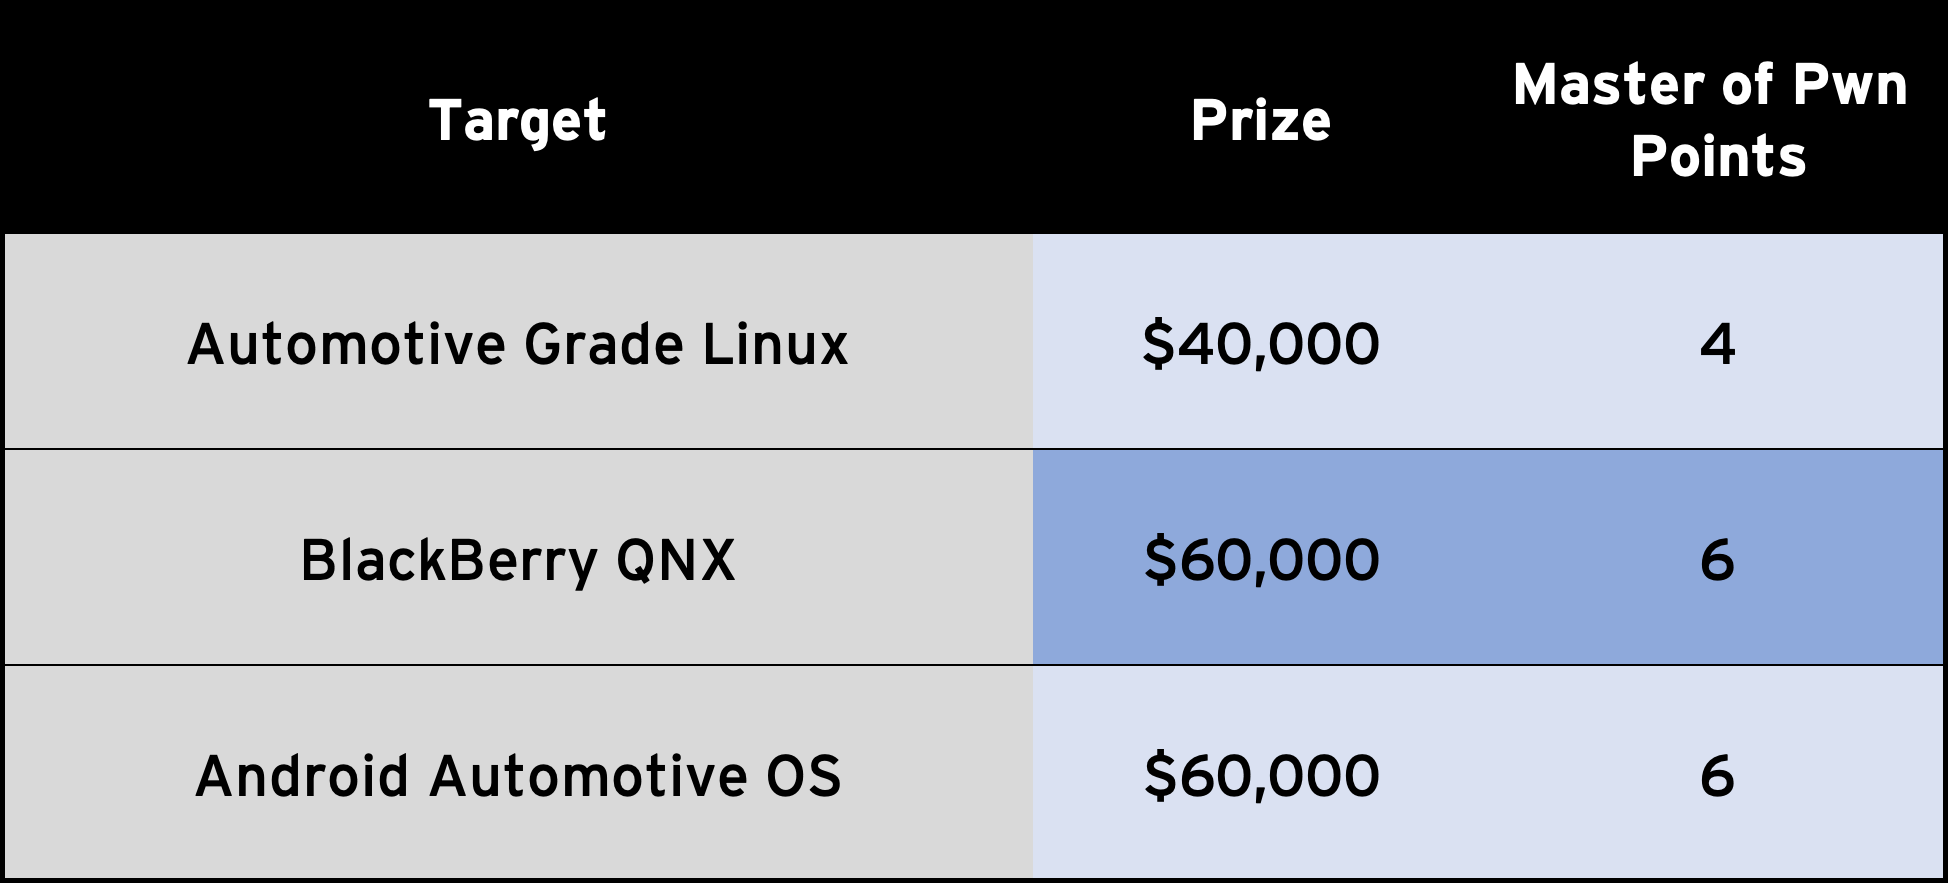
想到汽车内的操作系统可能有些奇怪,但它们确实存在——而且数量众多。如果您驾驶的是近期的梅赛德斯、斯巴鲁、马自达或丰田汽车,那么很可能您也驾驶着安装了汽车级Linux(AGL)的设备。这些车载操作系统与它们的桌面版相比如何?以往的活动曾成功攻击过AGL。今年,如果参赛项目利用了BlueZ或ConnMan子系统中的漏洞,则有资格获得额外的10,000美元奖金。看看今年其他操作系统是否会被攻击,将会很有趣。此类别中的尝试必须针对目标暴露的服务/功能发起,或针对典型用户可以访问的目标通信协议发起。
查看完整尺寸
破解大师
没有"破解大师"称号的加冕,Pwn2Own比赛就不完整,这标志着比赛的总冠军。赢得这个称号将获得一个精美的奖杯、一种特别的可穿戴物品,并带来额外的65,000 ZDI奖励积分(2026年即时获得白金身份)。
对于那些不熟悉其运作方式的人,每次成功的尝试都会累积积分。虽然只有类别中的首次演示才能赢得全额现金奖励,但每个成功的参赛项目都能获得全部的"破解大师"积分。由于尝试顺序由随机抽签决定,那些获得较后位置的人仍然可以赢得"破解大师"称号——即使他们获得的现金奖励较少。与之前的比赛一样,一旦注册后退出尝试将受到处罚。如果参赛者决定在尝试过程中移除附加挑战奖励,则该附加挑战奖励的"破解大师"积分将从该次尝试的最终积分总数中扣除。
完整详情
Pwn2Own Automotive 2026的完整规则集可以在此处找到。规则可能随时更改,恕不另行通知。我们强烈建议潜在参赛者如果选择参加,请彻底且完整地阅读规则。我们也鼓励参赛者阅读这篇博客,了解参加Pwn2Own时的注意事项。
需要注册以确保我们在活动期间有足够的资源。请通过[email protected]联系ZDI开始注册流程。(请仅通过电子邮件;通过社交媒体、博客文章或其他方式的查询将不会被确认或答复。)如果我们收到任何类别的多个注册,我们将在比赛前一天进行随机抽签以确定比赛顺序。注册将于2026年1月15日日本标准时间下午5:00截止。
结果
我们将在整个比赛期间实时博客和推特发布结果。请务必关注博客以获取最新信息。我们还将在Twitter、Mastodon、LinkedIn和Bluesky上发布实时结果,请在您喜欢的社交平台上关注我们以获取最新消息,并关注#P2OAuto标签以获取持续报道。
我们期待在东京见到大家,也期待看到他们带来的新漏洞利用和攻击技术。
特别感谢我们Pwn2Own Automotive 2025的合作伙伴Tesla、Alpitronics和Open Charge Alliance,感谢他们提供的协助和技术。同时感谢VicOne的研究人员提供的指导和推荐。