Pwn2Own Automotive 2026 - 第一天比赛结果
欢迎来到 Pwn2Own Automotive 2026 的第一天!今天,30 个参赛项目登上了 Pwn2Own 的舞台,目标是攻击最新的汽车系统,世界顶级安全研究人员正在将技术推向极限。漏洞利用、惊喜和突破性发现正在上演。
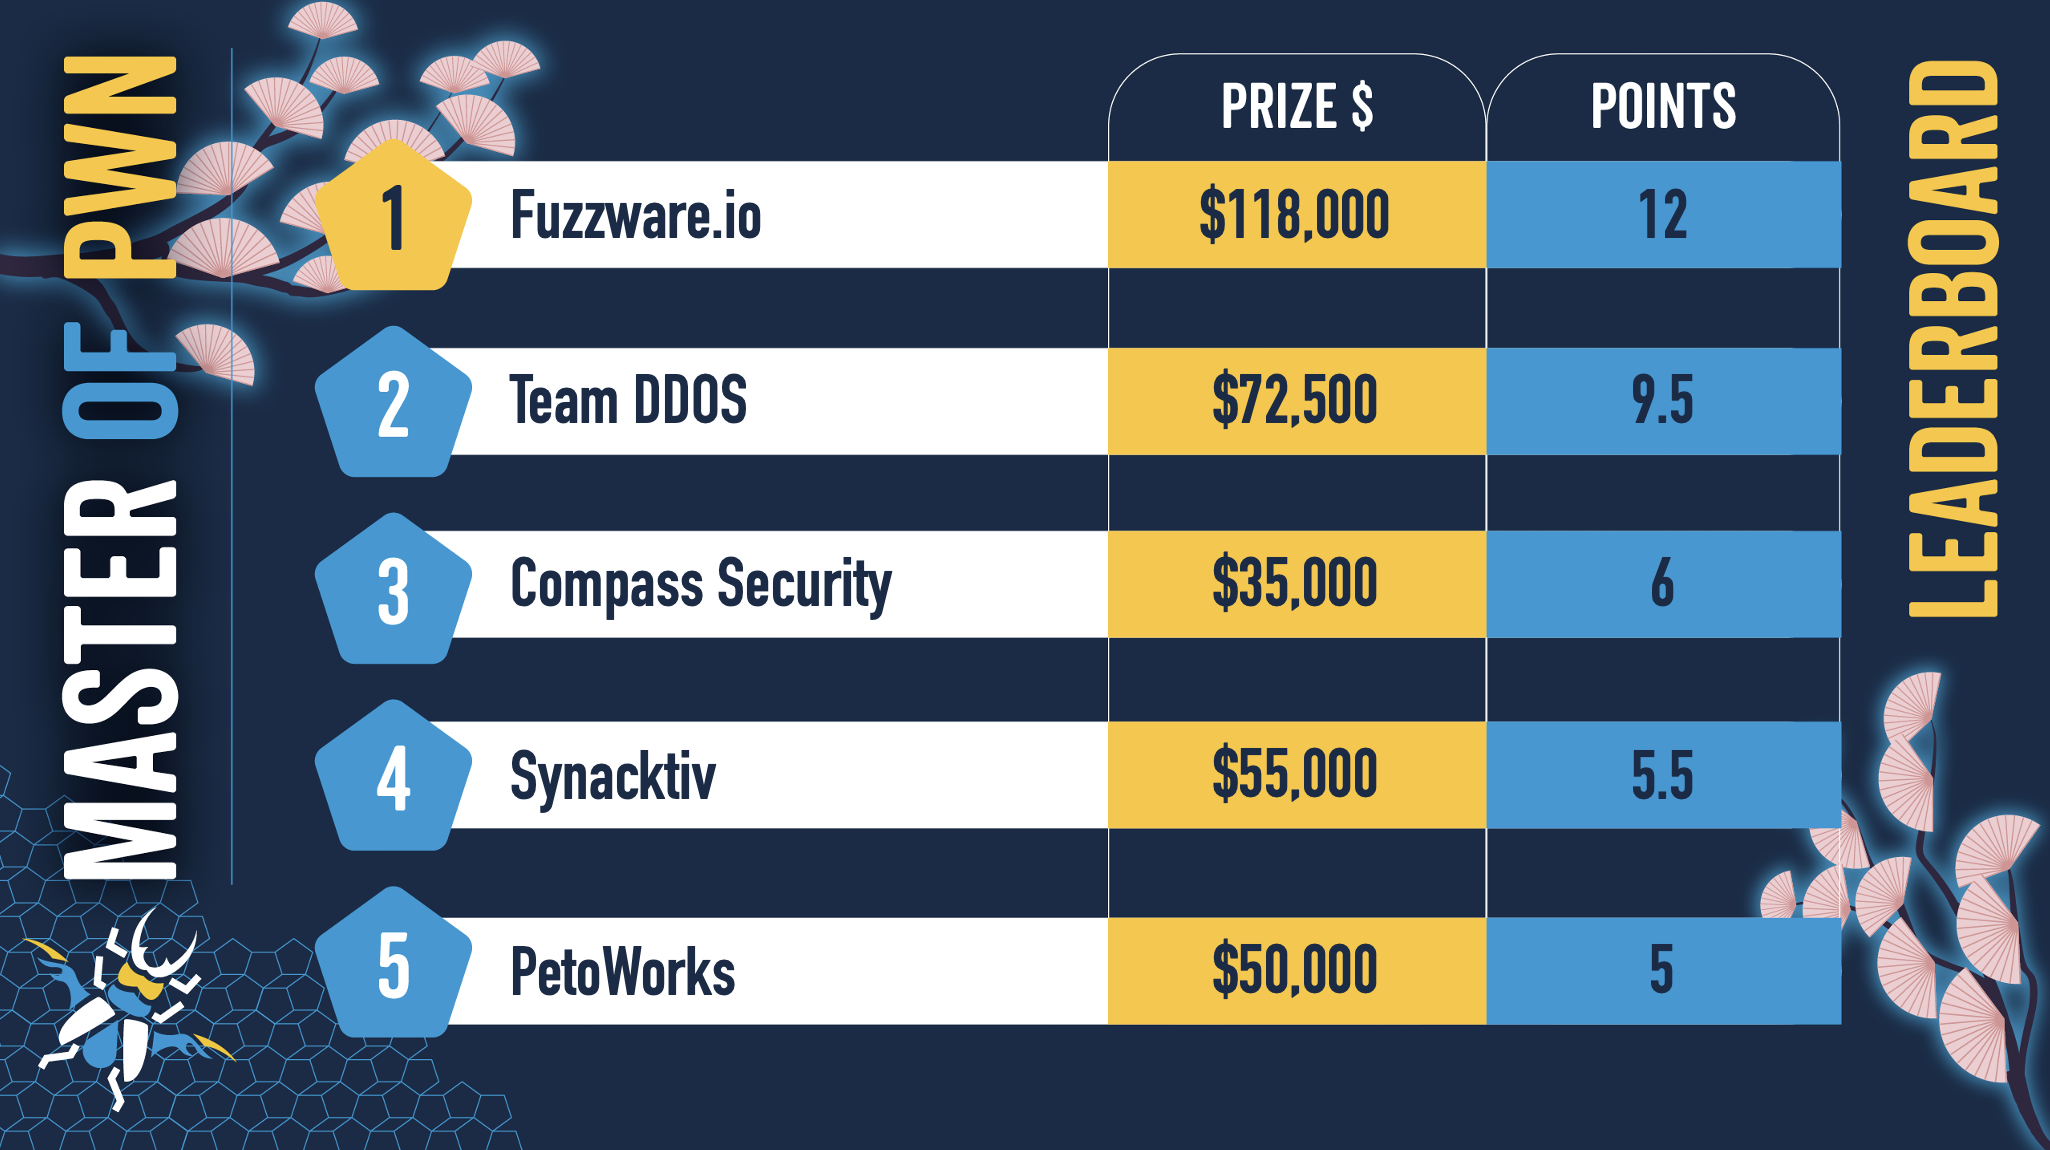
第一天结束后,我们为 37 个独特的 0-day 漏洞颁发了 516,500 美元奖金!Fuzzware.io 目前在"破解大师"积分榜上领先,但 Team DDOS 紧随其后。明天请继续关注更多结果和惊喜。
请通过 Twitter、Mastodon、LinkedIn 和 Bluesky 关注我们以获取最新信息,并使用 #Pwn2Own Automotive 和 #P2OAuto 标签参与讨论,获取持续报道。
失败 - 遗憾的是,针对车载信息娱乐系统类别中 Kenwood DNR1007XR 的 Team Hacking Group 未能在规定时间内使其漏洞利用生效。
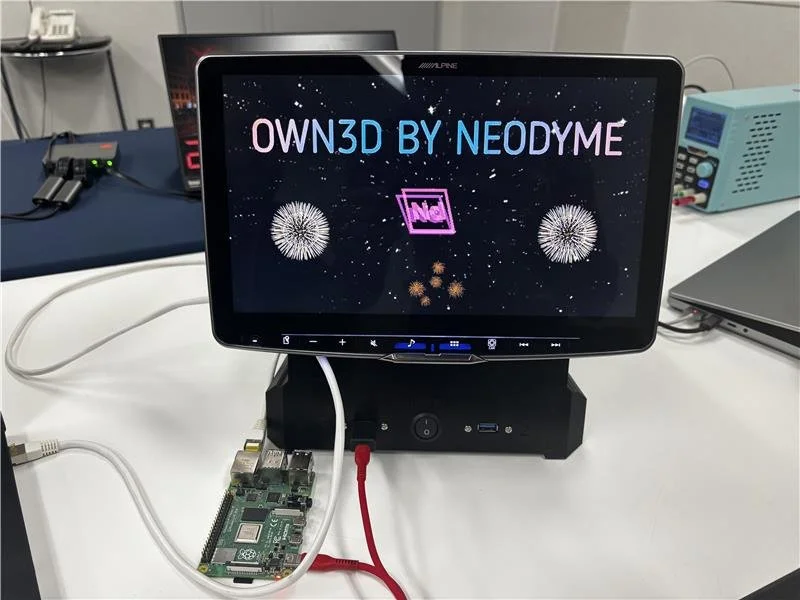
成功 - Neodyme AG (@Neodyme) 利用一个基于栈的缓冲区溢出漏洞在 Alpine iLX-F511 上获得了 root shell,赢得了 20,000 美元和 2 点"破解大师"积分。
成功 - Fuzzware.io (@ScepticCtf, @diff_fusion, @SeTcbPrivilege) 串联了两个漏洞(CWE-306, CWE-347),在 Autel 充电桩上实现了代码执行并操控了充电信号,赢得了 50,000 美元和 5 点"破解大师"积分。附加目标也完全成功。
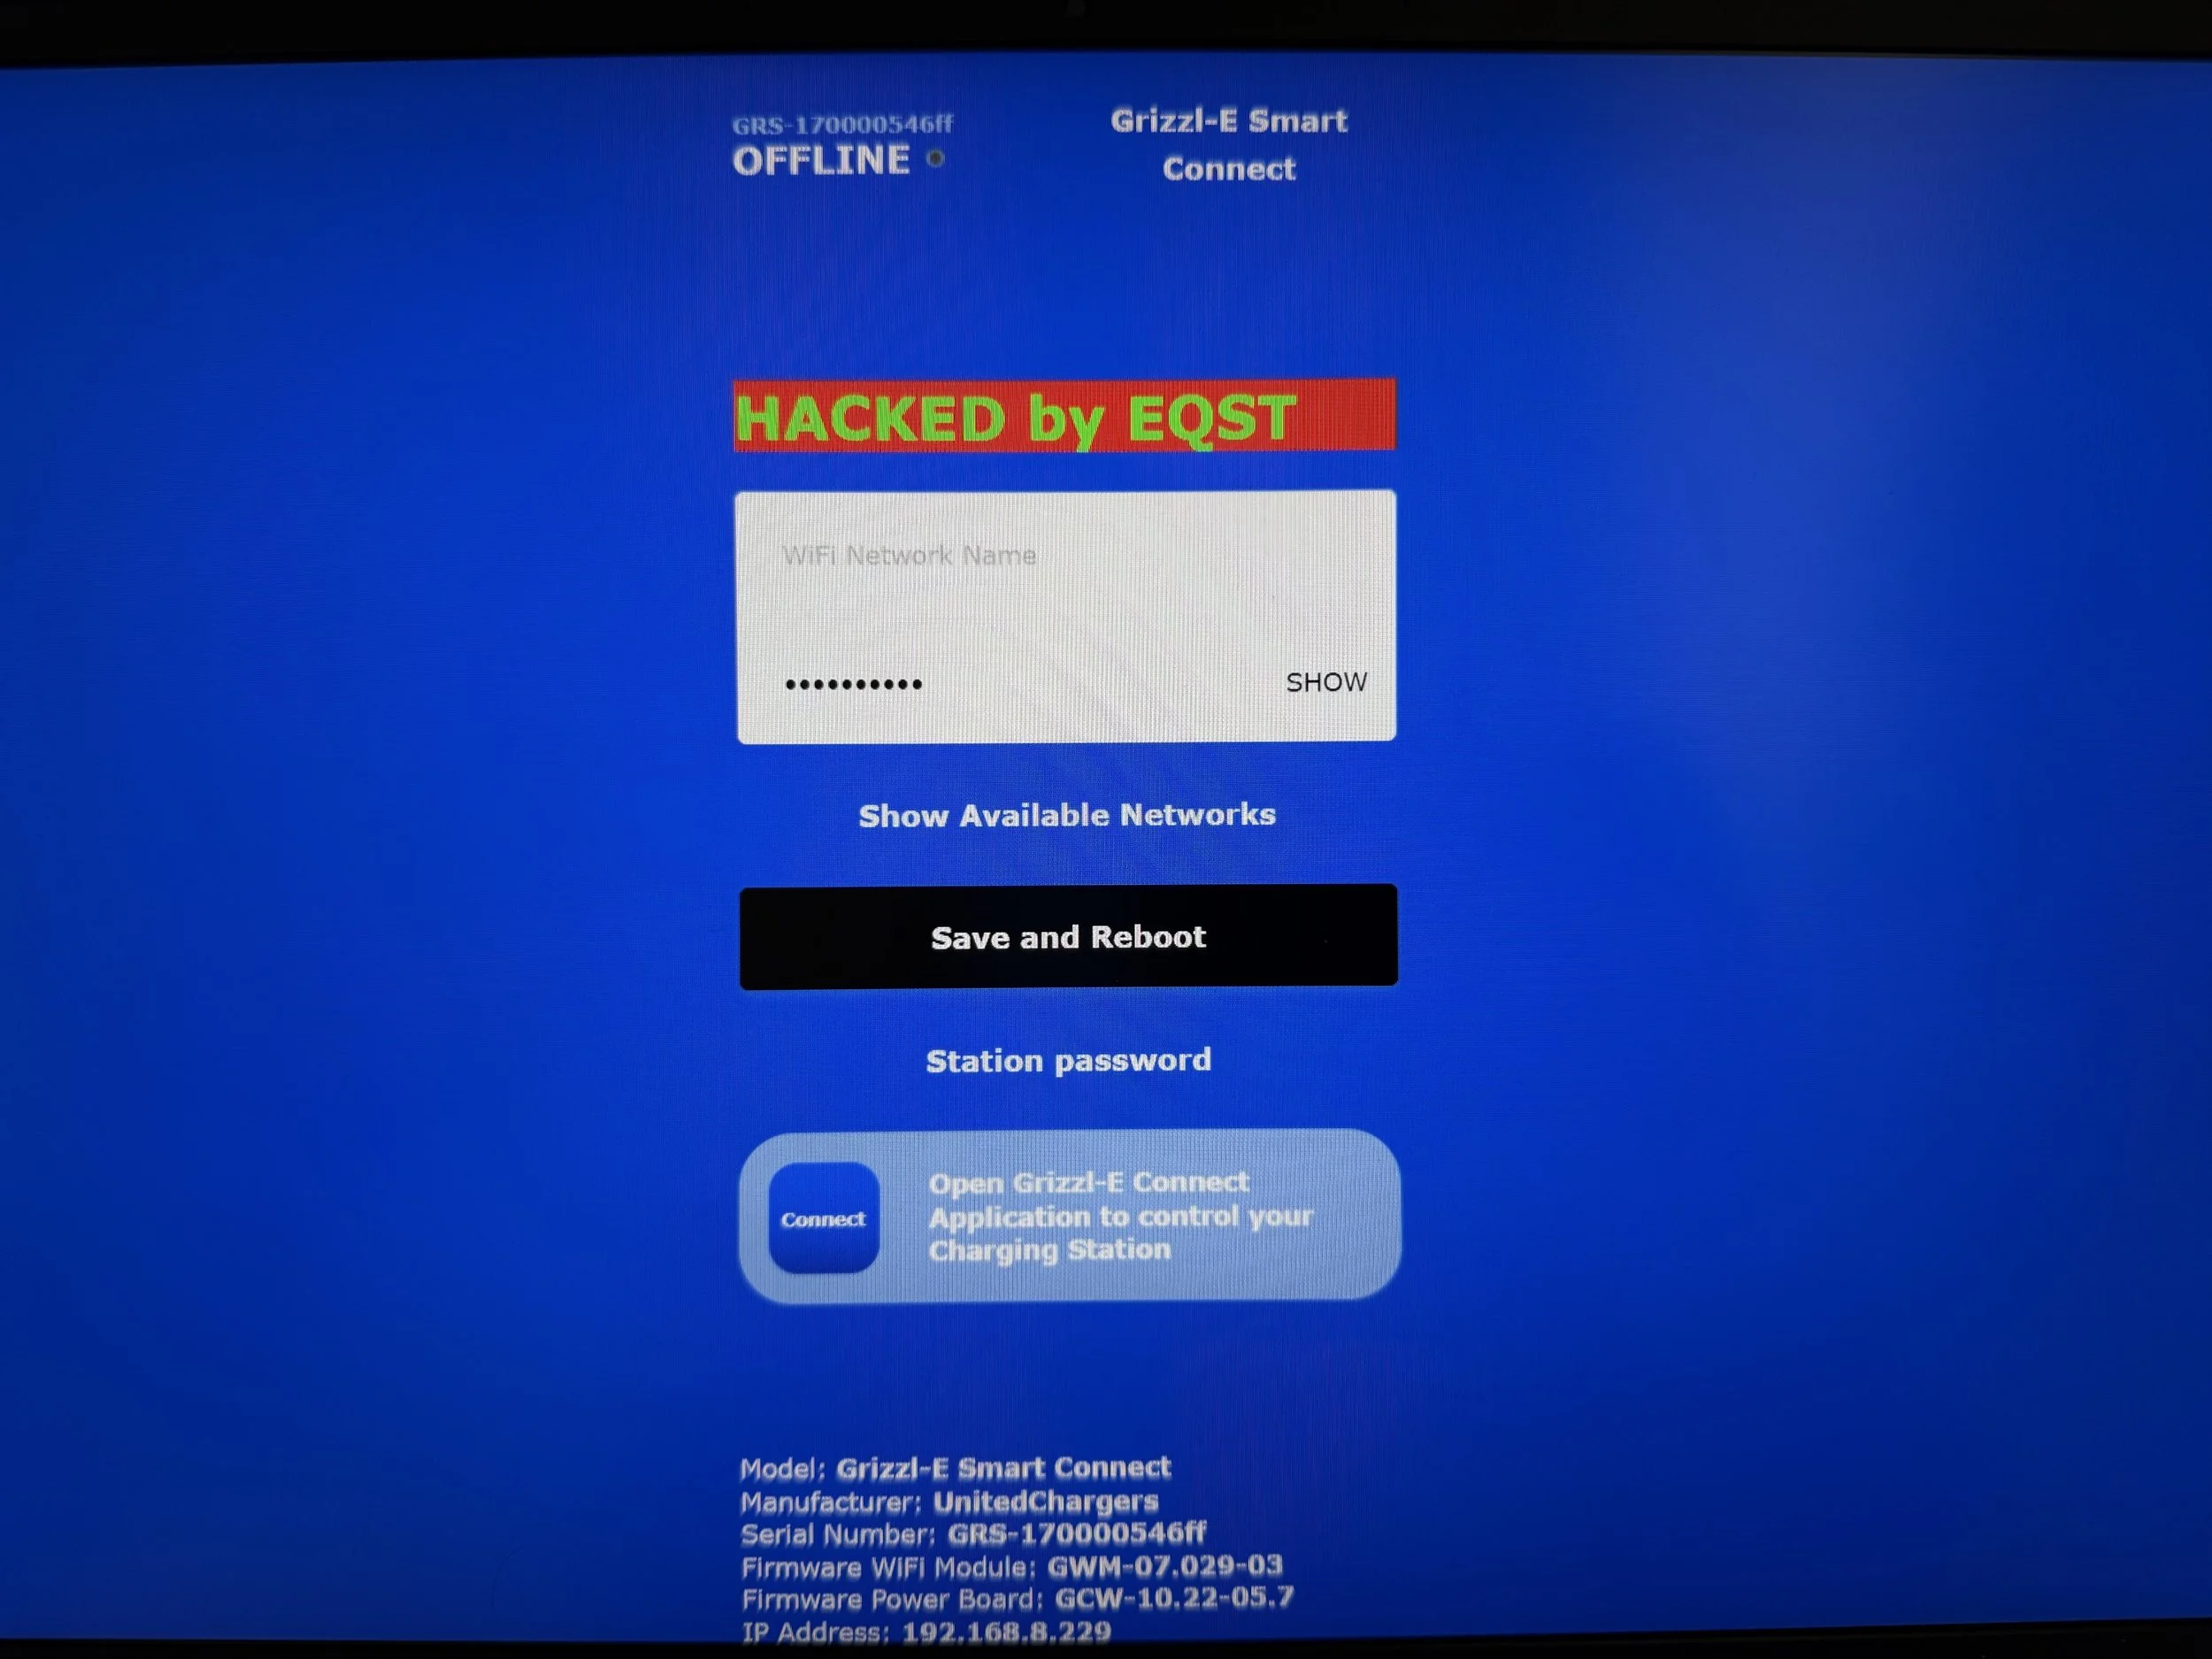
成功 - 来自 299 团队的 Taejin Kim (@tae3pwn)、Junsu Yeo (@junactually)、Sunmin Park (@sunminpark4503)、Sungmin Son (@_ssm98) 和 SKShieldus 的 Hoseok Lee (@EQSTLab) 利用一个硬编码凭证漏洞(CWE-798),通过 CWE-494 在 Grizzl-E Smart 40A 上实现了代码执行,赢得了 40,000 美元和 4 点"破解大师"积分。
成功 - Team DDOS 的 Bongeun Koo (@kiddo_pwn) 和 Evangelos Daravigkas (@freddo_1337) 利用两个漏洞(包括一个命令注入)攻击了 ChargePoint Home Flex。附加目标失败,但仍赢得了 40,000 美元和 4 点"破解大师"积分。
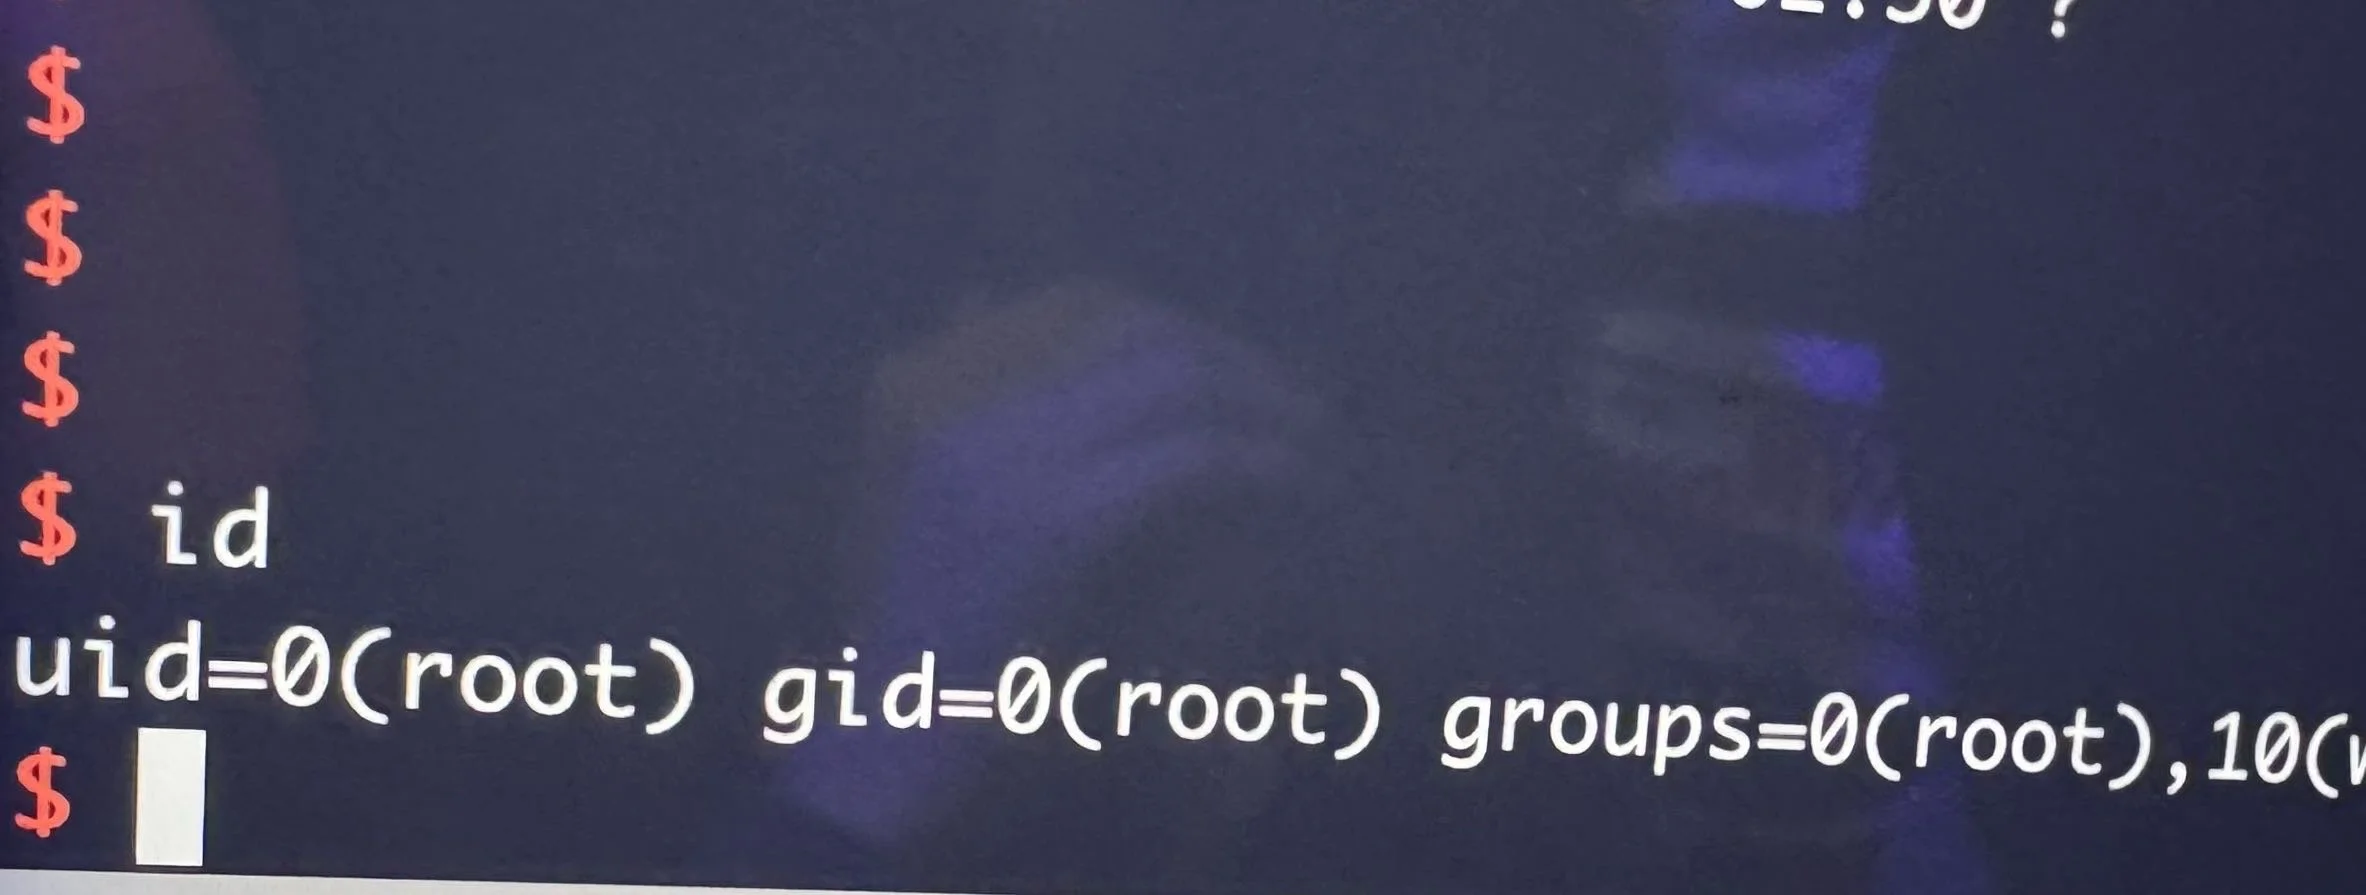
成功 - Compass Security (@compasssecurity) 的 Cyrill Bannwart、Emanuele Barbeno、Yves Bieri、Lukasz D. 和 Urs Mueller 利用 Alpine iLX-F511 上的一个暴露的危险方法/函数漏洞,赢得了第二轮比赛,获得 10,000 美元和 2 点"破解大师"积分。
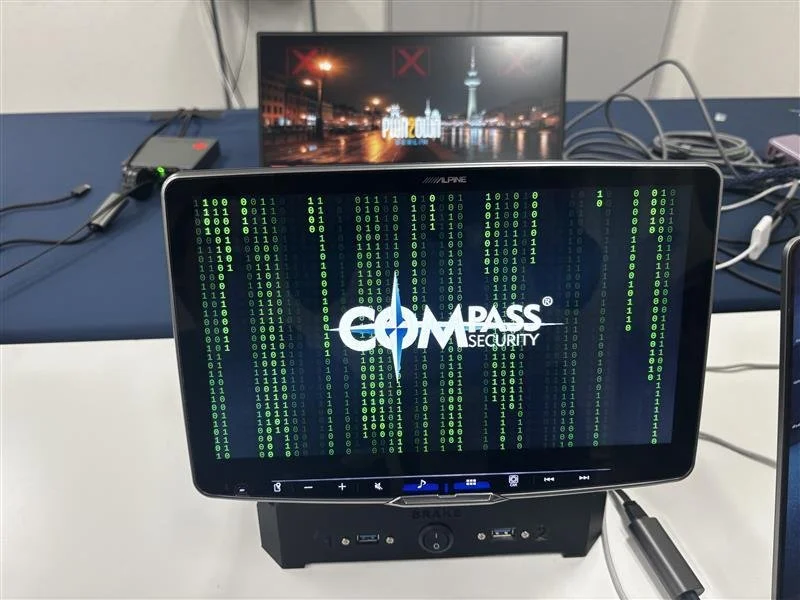
成功 - PetoWorks (@petoworks) 串联了三个漏洞——包括拒绝服务、竞态条件和命令注入——攻击了 Phoenix Contact CHARX SEC-3150,凭借信号操控附加目标赢得了第一轮比赛,获得 50,000 美元和 5 点"破解大师"积分。
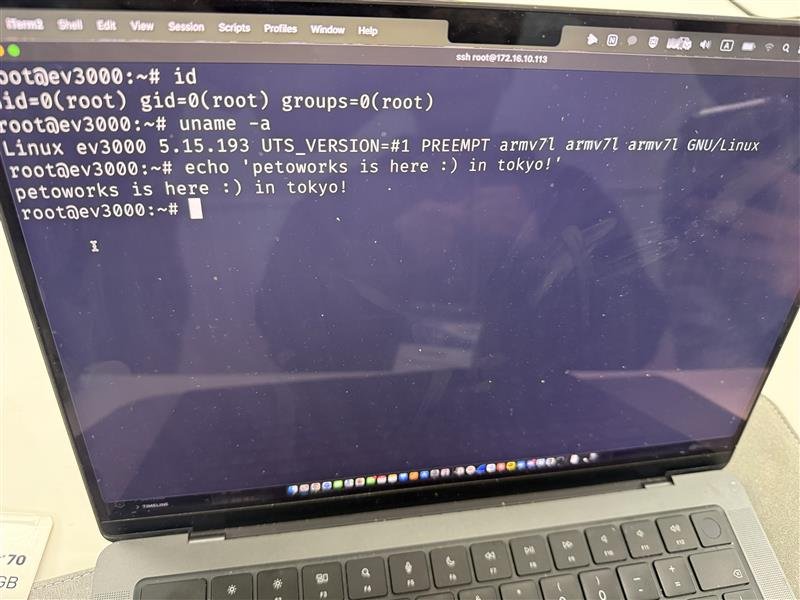
成功 - Synacktiv (@synacktiv) 串联了三个漏洞,在 Sony XAV-9500ES 上获得了 root 级别的代码执行,赢得了 20,000 美元和 2 点"破解大师"积分,实现完全胜利。
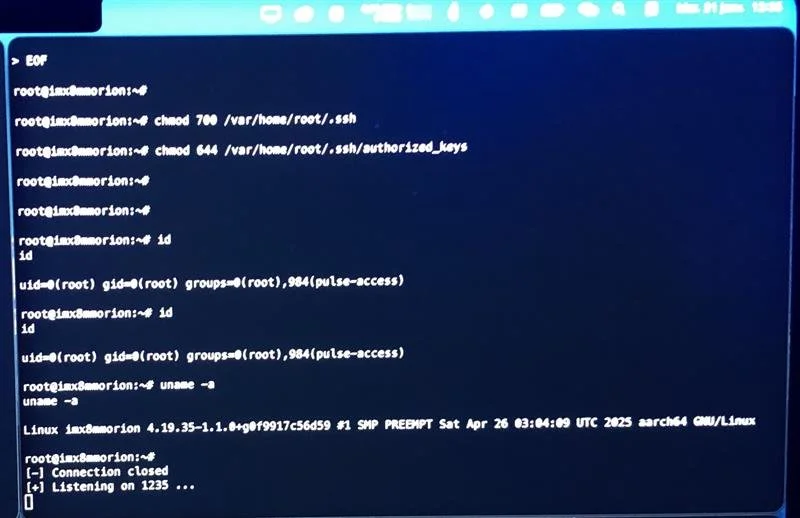
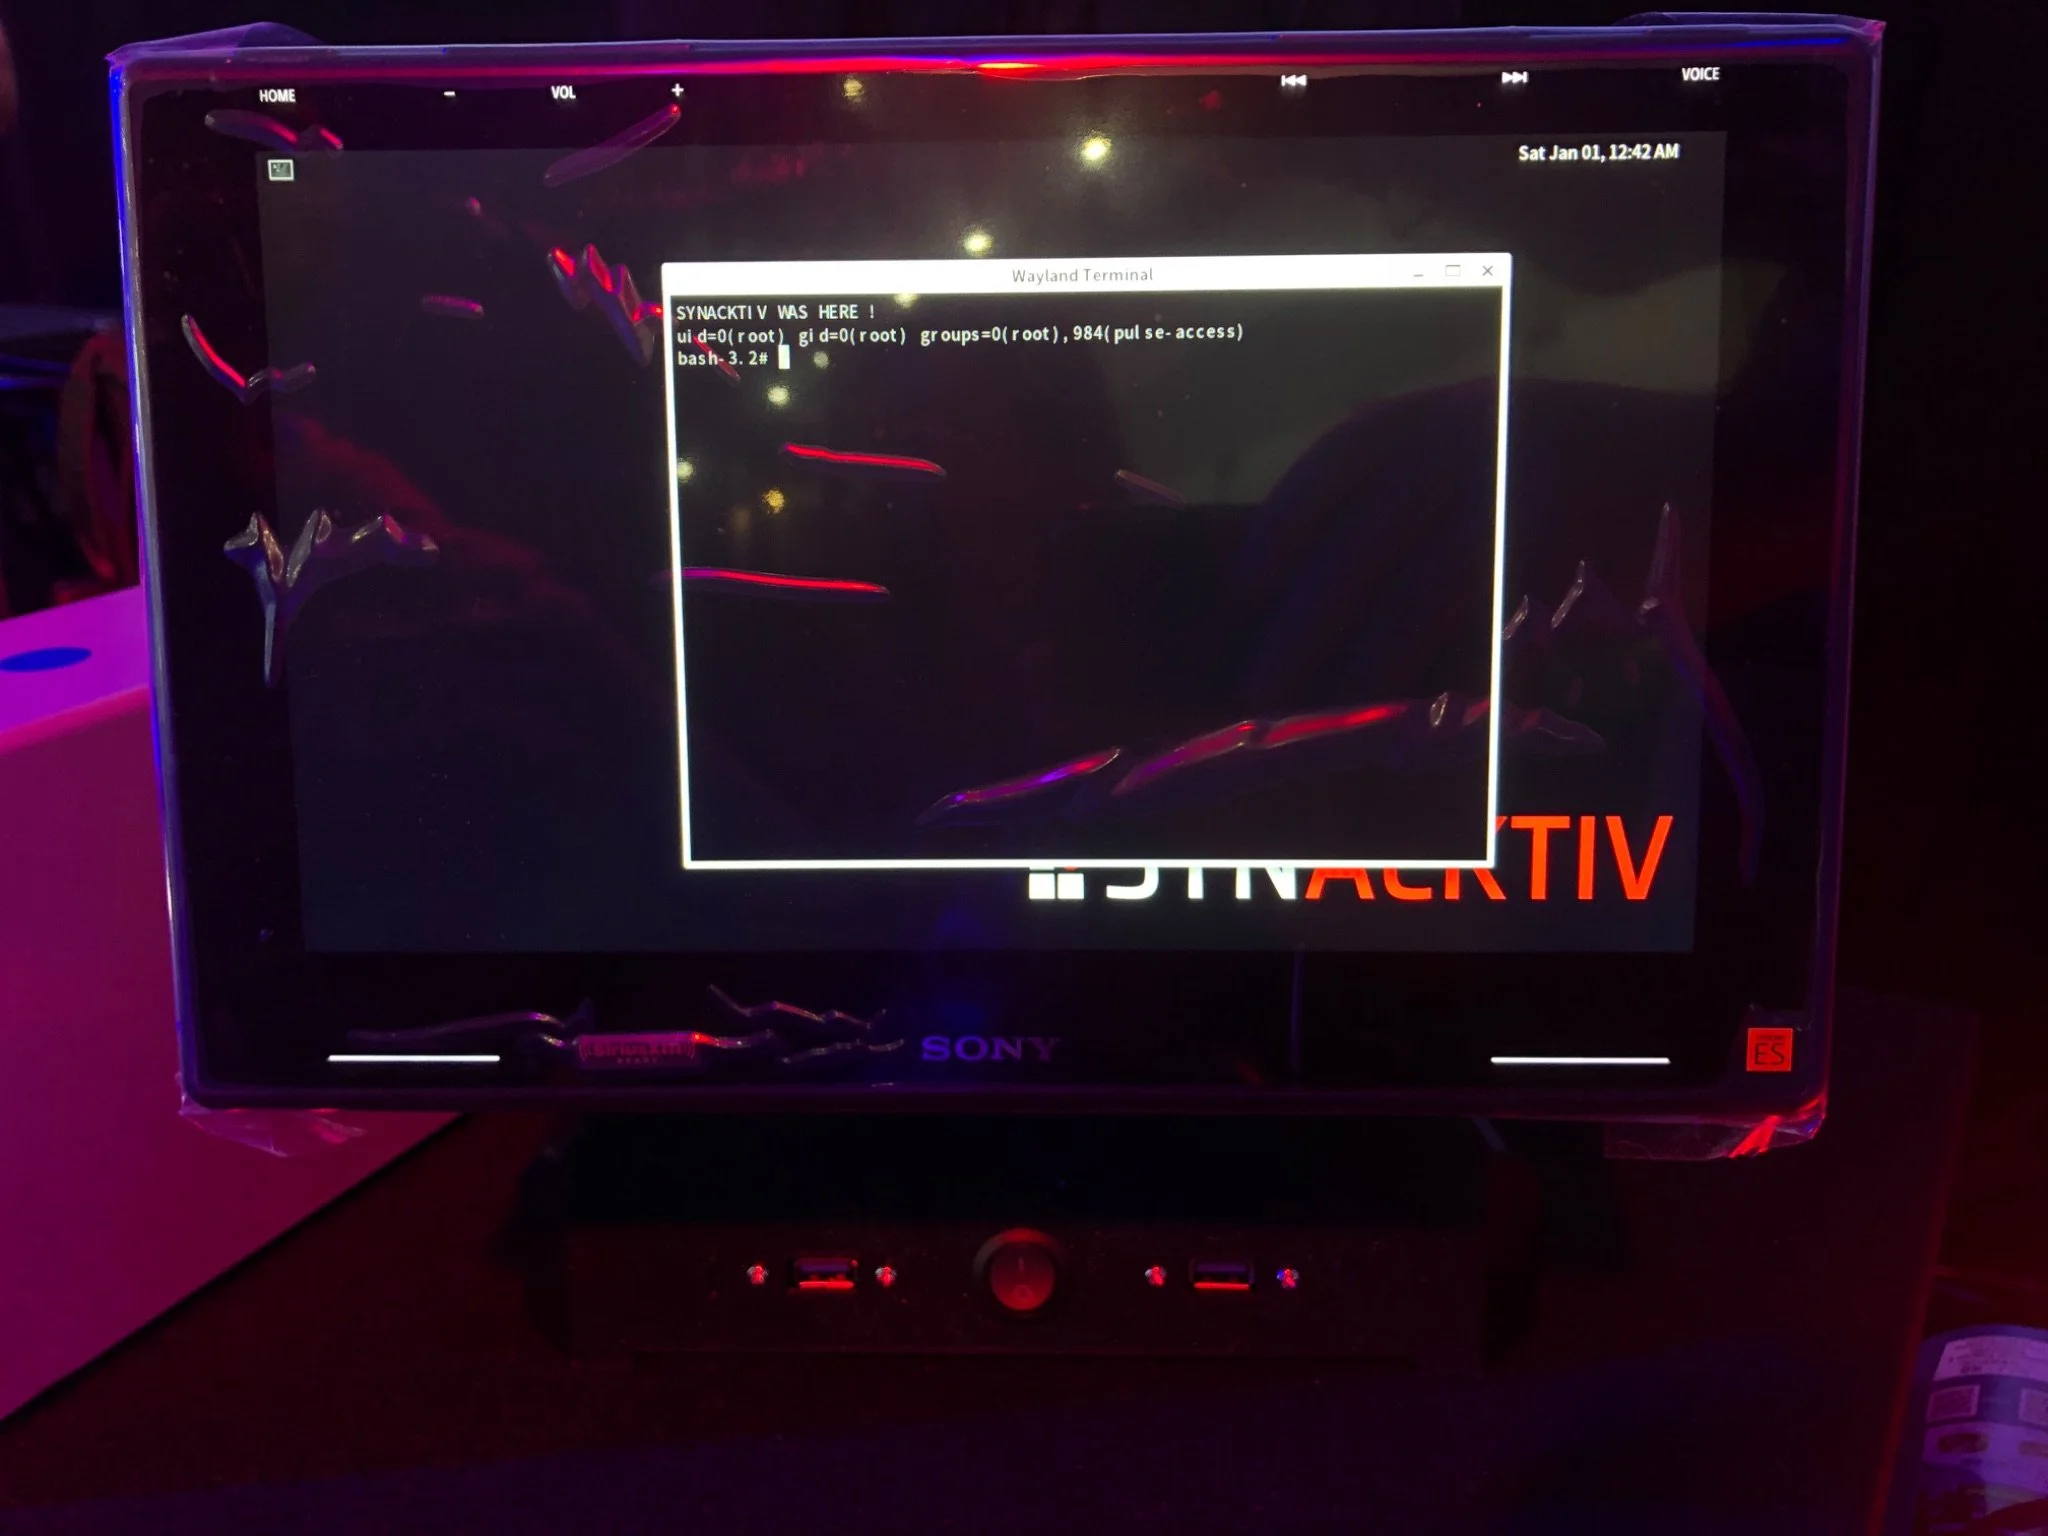
成功 - Fuzzware.io 的 Tobias Scharnowski (@ScepticCtf)、Felix Buchmann (@diff_fusion) 和 Kristian Covic (@SeTcbPrivilege) 利用一个 n-day 命令注入漏洞攻击了 Kenwood,赢得了 8,000 美元和 1 点"破解大师"积分。
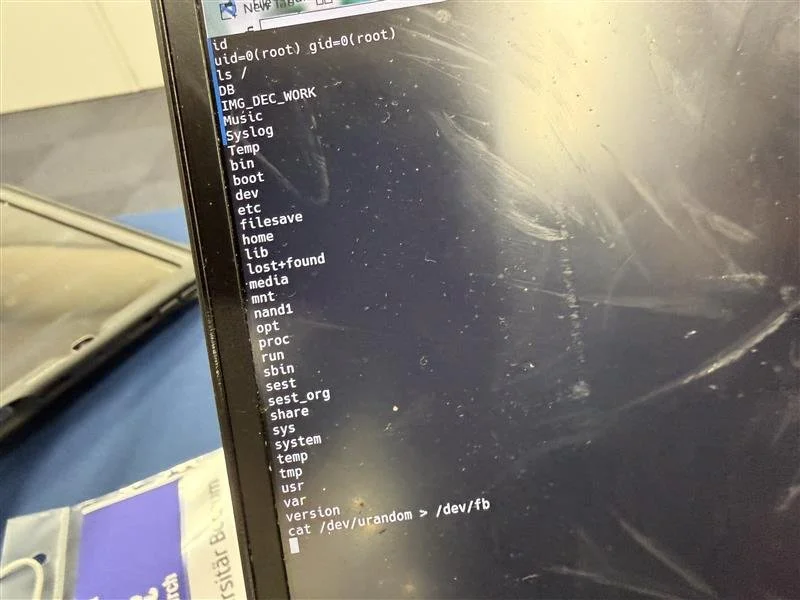
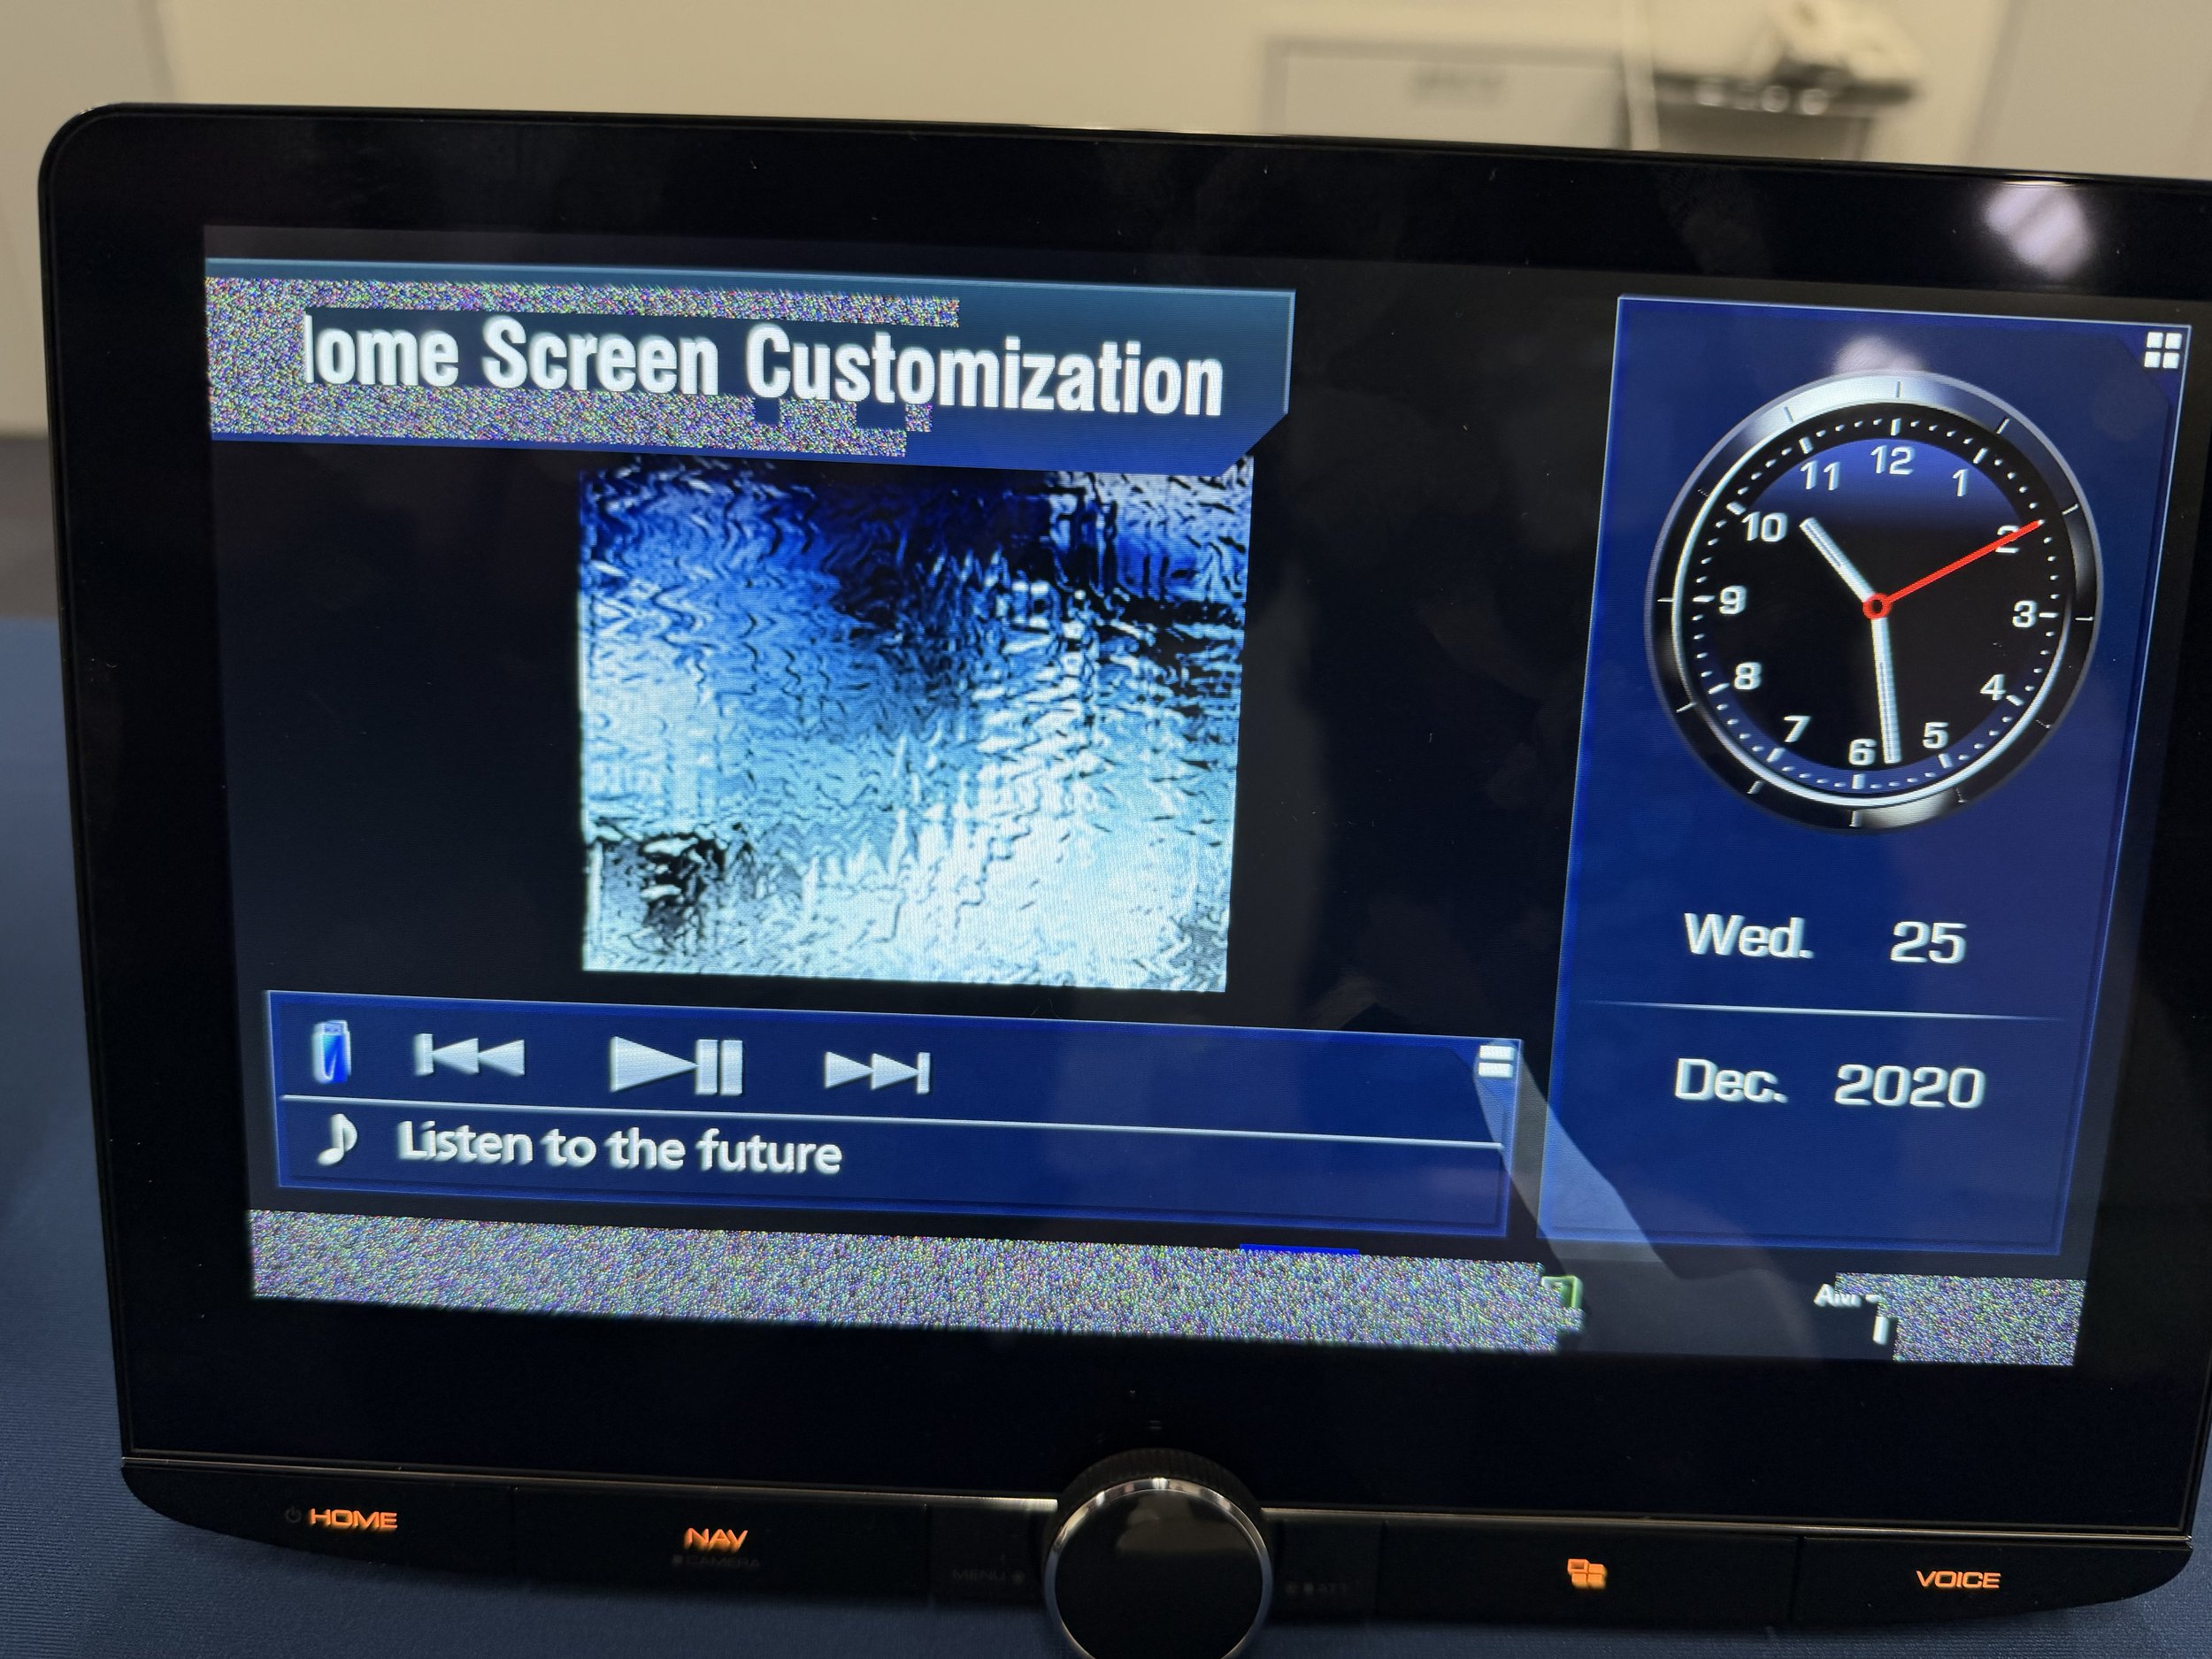
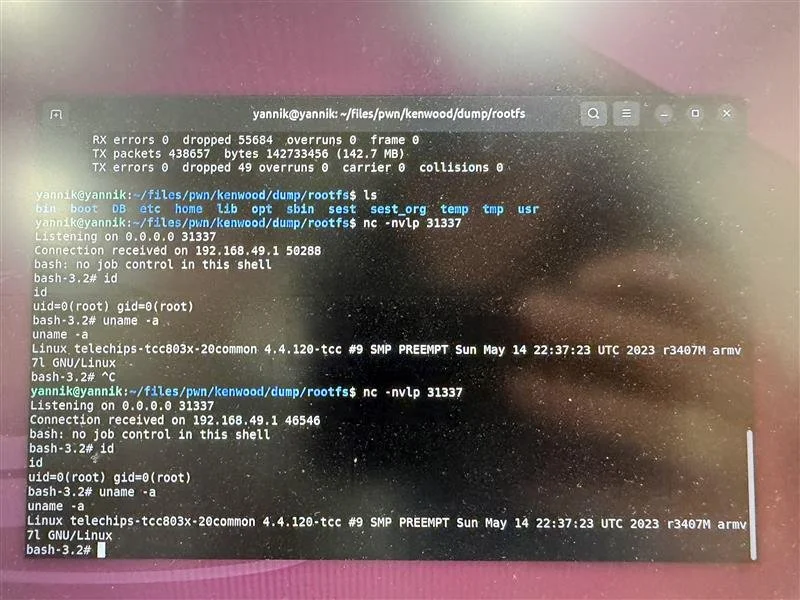
成功 - Yannik Marchand (@kinnay) 利用一个单一的越界写入漏洞,对 Kenwood DNR1007XR 实现了完全胜利,赢得了 20,000 美元和 2 点"破解大师"积分。
失败 - CIS 的 Hyunseok Yun、Heaeun Moon 和 Eungyo Seo 针对 Alpine iLX-F511 发起攻击,但未能在规定时间内完成其漏洞利用。
成功 / 碰撞 - Compass Security (@compasssecurity) 的 Cyrill Bannwart、Emanuele Barbeno、Yves Bieri、Lukasz D. 和 Urs Mueller 利用充电连接器协议/信号操控附加目标攻击 Grizzl-E Smart 40A,串联了一个认证绕过漏洞(CWE-306)并通过 CWE-494 实现远程代码执行,赢得了 25,000 美元和 4 点"破解大师"积分。
失败 - Fuzzware.io 的 Tobias Scharnowski (@ScepticCtf)、Felix Buchmann (@diff_fusion) 和 Kristian Covic (@SeTcbPrivilege) 针对 EMPORIA Pro Charger Level 2 发起攻击,并使用了充电连接器协议/信号操控附加目标,但未能在规定时间内完成其漏洞利用。
成功 / 碰撞 - GMO Cybersecurity 的 Kazuki Furukawa (@N4NU) 串联了三个漏洞攻击 Kenwood——包括一个 n-day 硬编码凭证、关键资源上的错误权限和命令注入——赢得了 8,000 美元和 1.75 点"破解大师"积分。
成功 / 碰撞 - Team DDOS 的 Bongeun Koo (@kiddo_pwn) 和 Evangelos Daravigkas (@freddo_1337) 针对 Autel MaxiCharger AC Elite Home 40A 发起攻击,并使用了充电连接器协议/信号操控附加目标。由于与之前的尝试完全碰撞,他们赢得了 10,000 美元和 2 点"破解大师"积分。
成功 / 碰撞 - Cycraft Technology (@cycraft_corp) 的 Chumy Tsai (@rm_rf_chumy)、Jimmy Liu (@DrmnSamoLiu) 和 Jim Chen (@asef18766) 针对 Grizzl-E Smart 40A 发起攻击。由于两个漏洞发生碰撞,他们赢得了 10,000 美元和 2 点"破解大师"积分。
成功 - Mia Miku Deutsch (@newbe3e) 利用一个基于栈的缓冲区溢出漏洞攻击 Alpine iLX‑F511,赢得了 10,000 美元和 2 点"破解大师"积分。
成功 - Synacktiv (@synacktiv) 串联了两个漏洞——一个信息泄露和一个越界写入——在特斯拉信息娱乐系统基于 USB 的攻击类别中实现了完全胜利,赢得了 35,000 美元和 3.5 点"破解大师"积分。
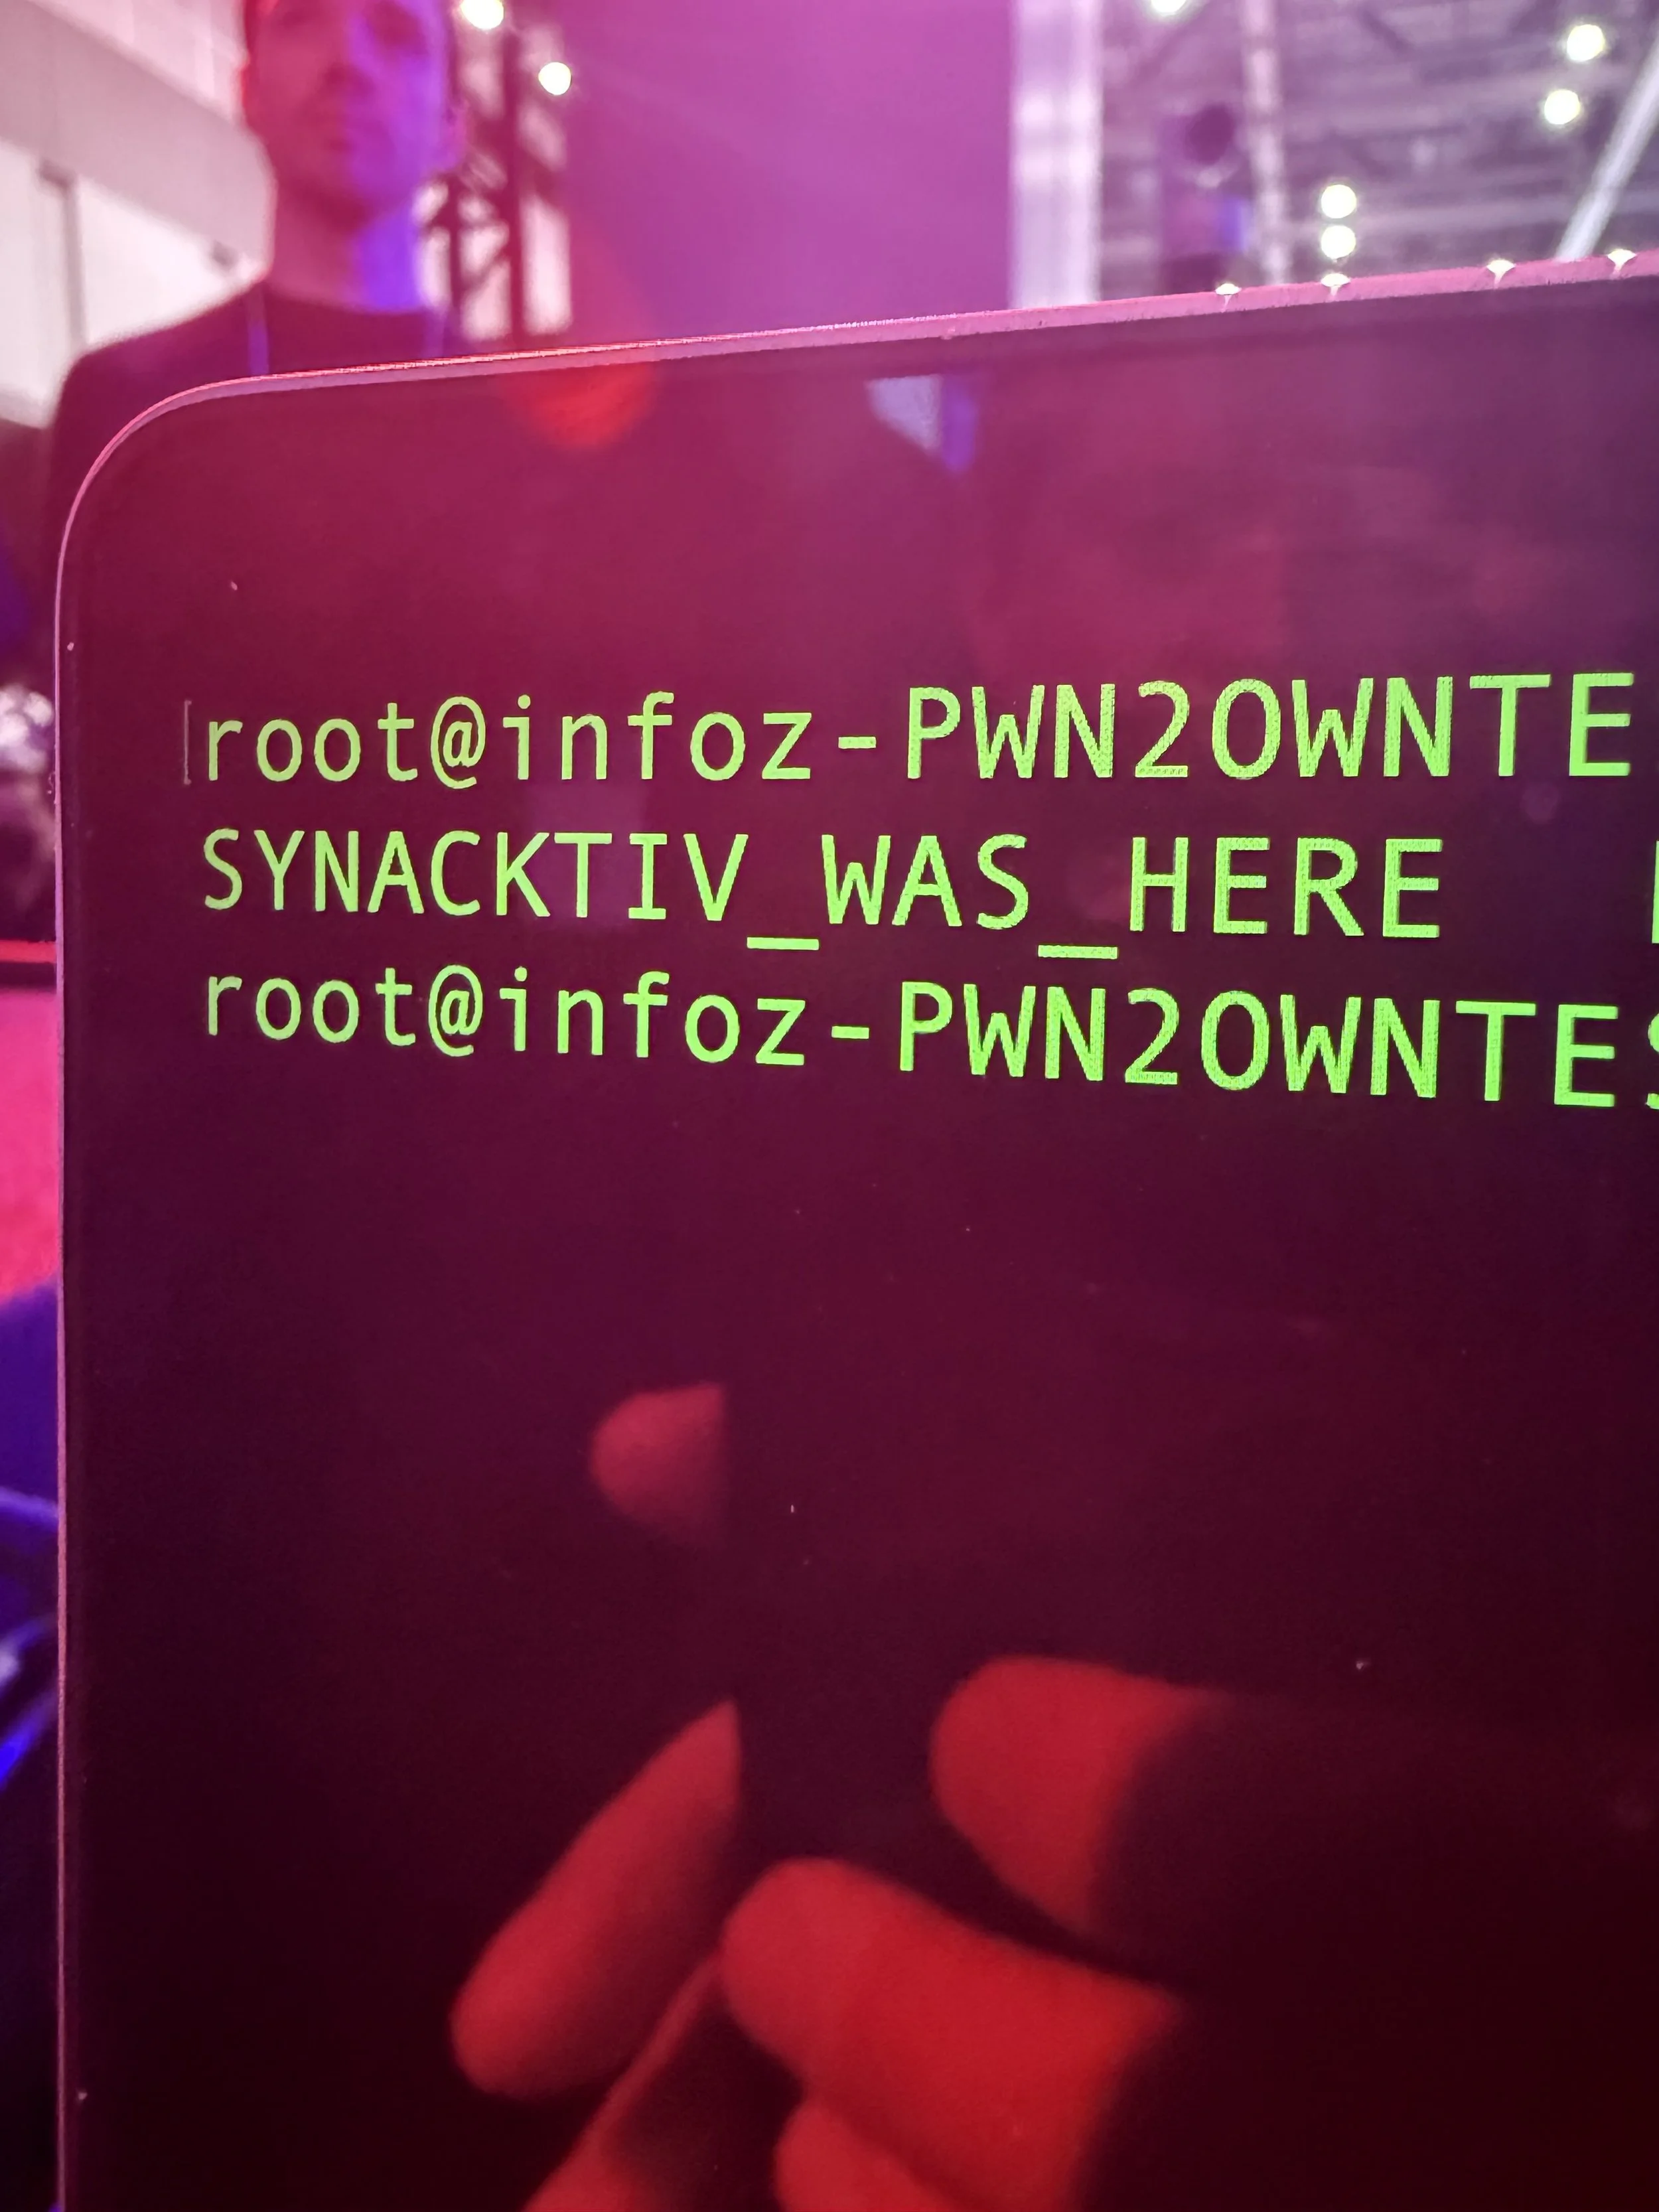
成功 / 碰撞 - 78ResearchLab 的 Donggeon Kim (@gbdngb12)、Hoon Nam (@pwnstar96)、Jaeho Jeong (@jeongZero)、Sangsoo Jeong (@sangs00Jeong) 和 Wonyoung Jung (@nonetype_pwn) 在攻击 Alpine iLX‑F511 时遭遇了一个单漏洞碰撞,赢得了 5,000 美元和 1 点"破解大师"积分。
成功 - Team Zeroshi 的 Giuseppe Calì (_gcali) 和 8cf53a459714977f6bb11ee2d90416bf1675fa0e2451d80cf55a06d0b6ac2 利用五个漏洞攻击了 Phoenix Contact CHARX SEC-3150,赢得了第二轮比赛,获得 20,000 美元和 4 点"破解大师"积分。
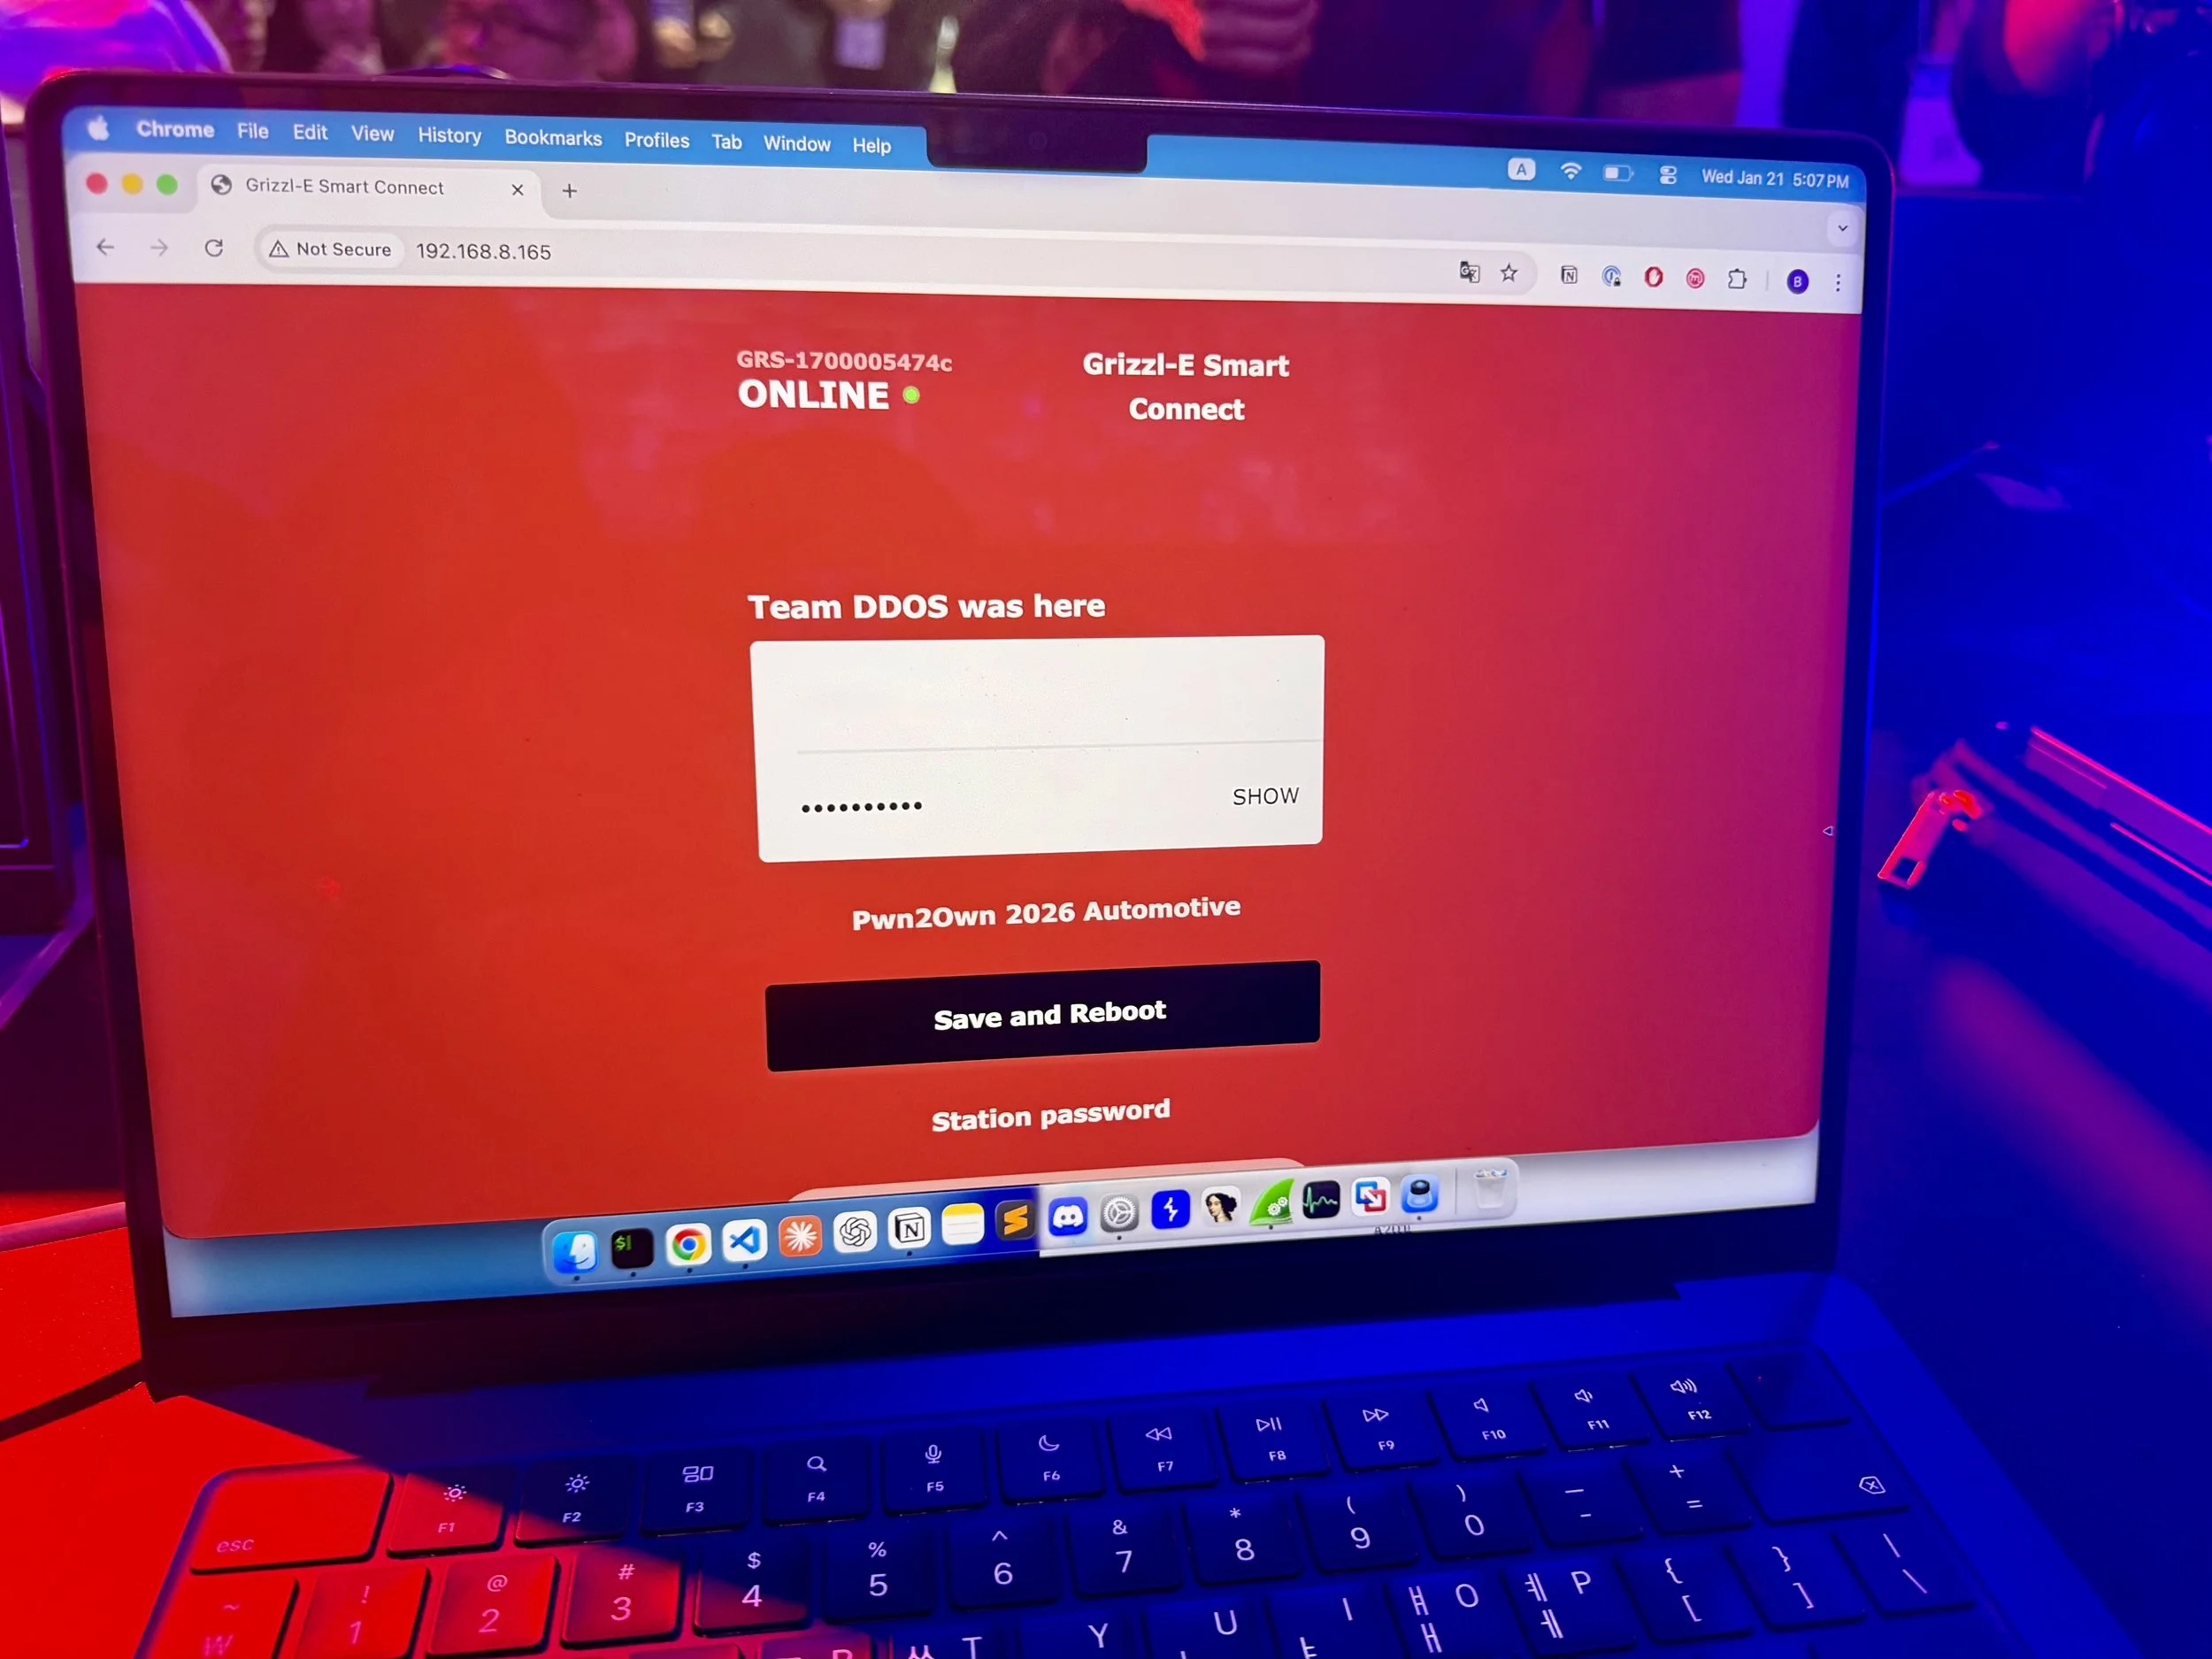
成功 / 碰撞 - Team DDOS 的 Bongeun Koo (@kiddo_pwn) 和 Evangelos Daravigkas (@freddo_1337) 在攻击 Grizzl-E Smart 40A 并使用充电连接器协议/信号操控附加目标时遭遇碰撞,结合了三个重复漏洞和一个新漏洞,赢得了 22,500 美元和 3.5 点"破解大师"积分。
失败 - Fuzzware.io 的 Tobias Scharnowski (@ScepticCtf)、Felix Buchmann (@diff_fusion) 和 Kristian Covic (@SeTcbPrivilege) 针对 Sony XAV-9500ES 发起攻击,但未能在规定时间内使其漏洞利用生效。
失败 - Viettel Cyber Security (@vcslab) 针对 ChargePoint Home Flex (CPH50-K) 发起攻击,但未能在规定时间内使其漏洞利用生效。
成功 - Fuzzware.io 的 Tobias Scharnowski (@ScepticCtf)、Felix Buchmann (@diff_fusion) 和 Kristian Covic (@SeTcbPrivilege) 对 Alpitronic HYC50 - Field Mode 实现了完全胜利,利用一个单一的越界写入漏洞赢得了 60,000 美元和 6 点"破解大师"积分。
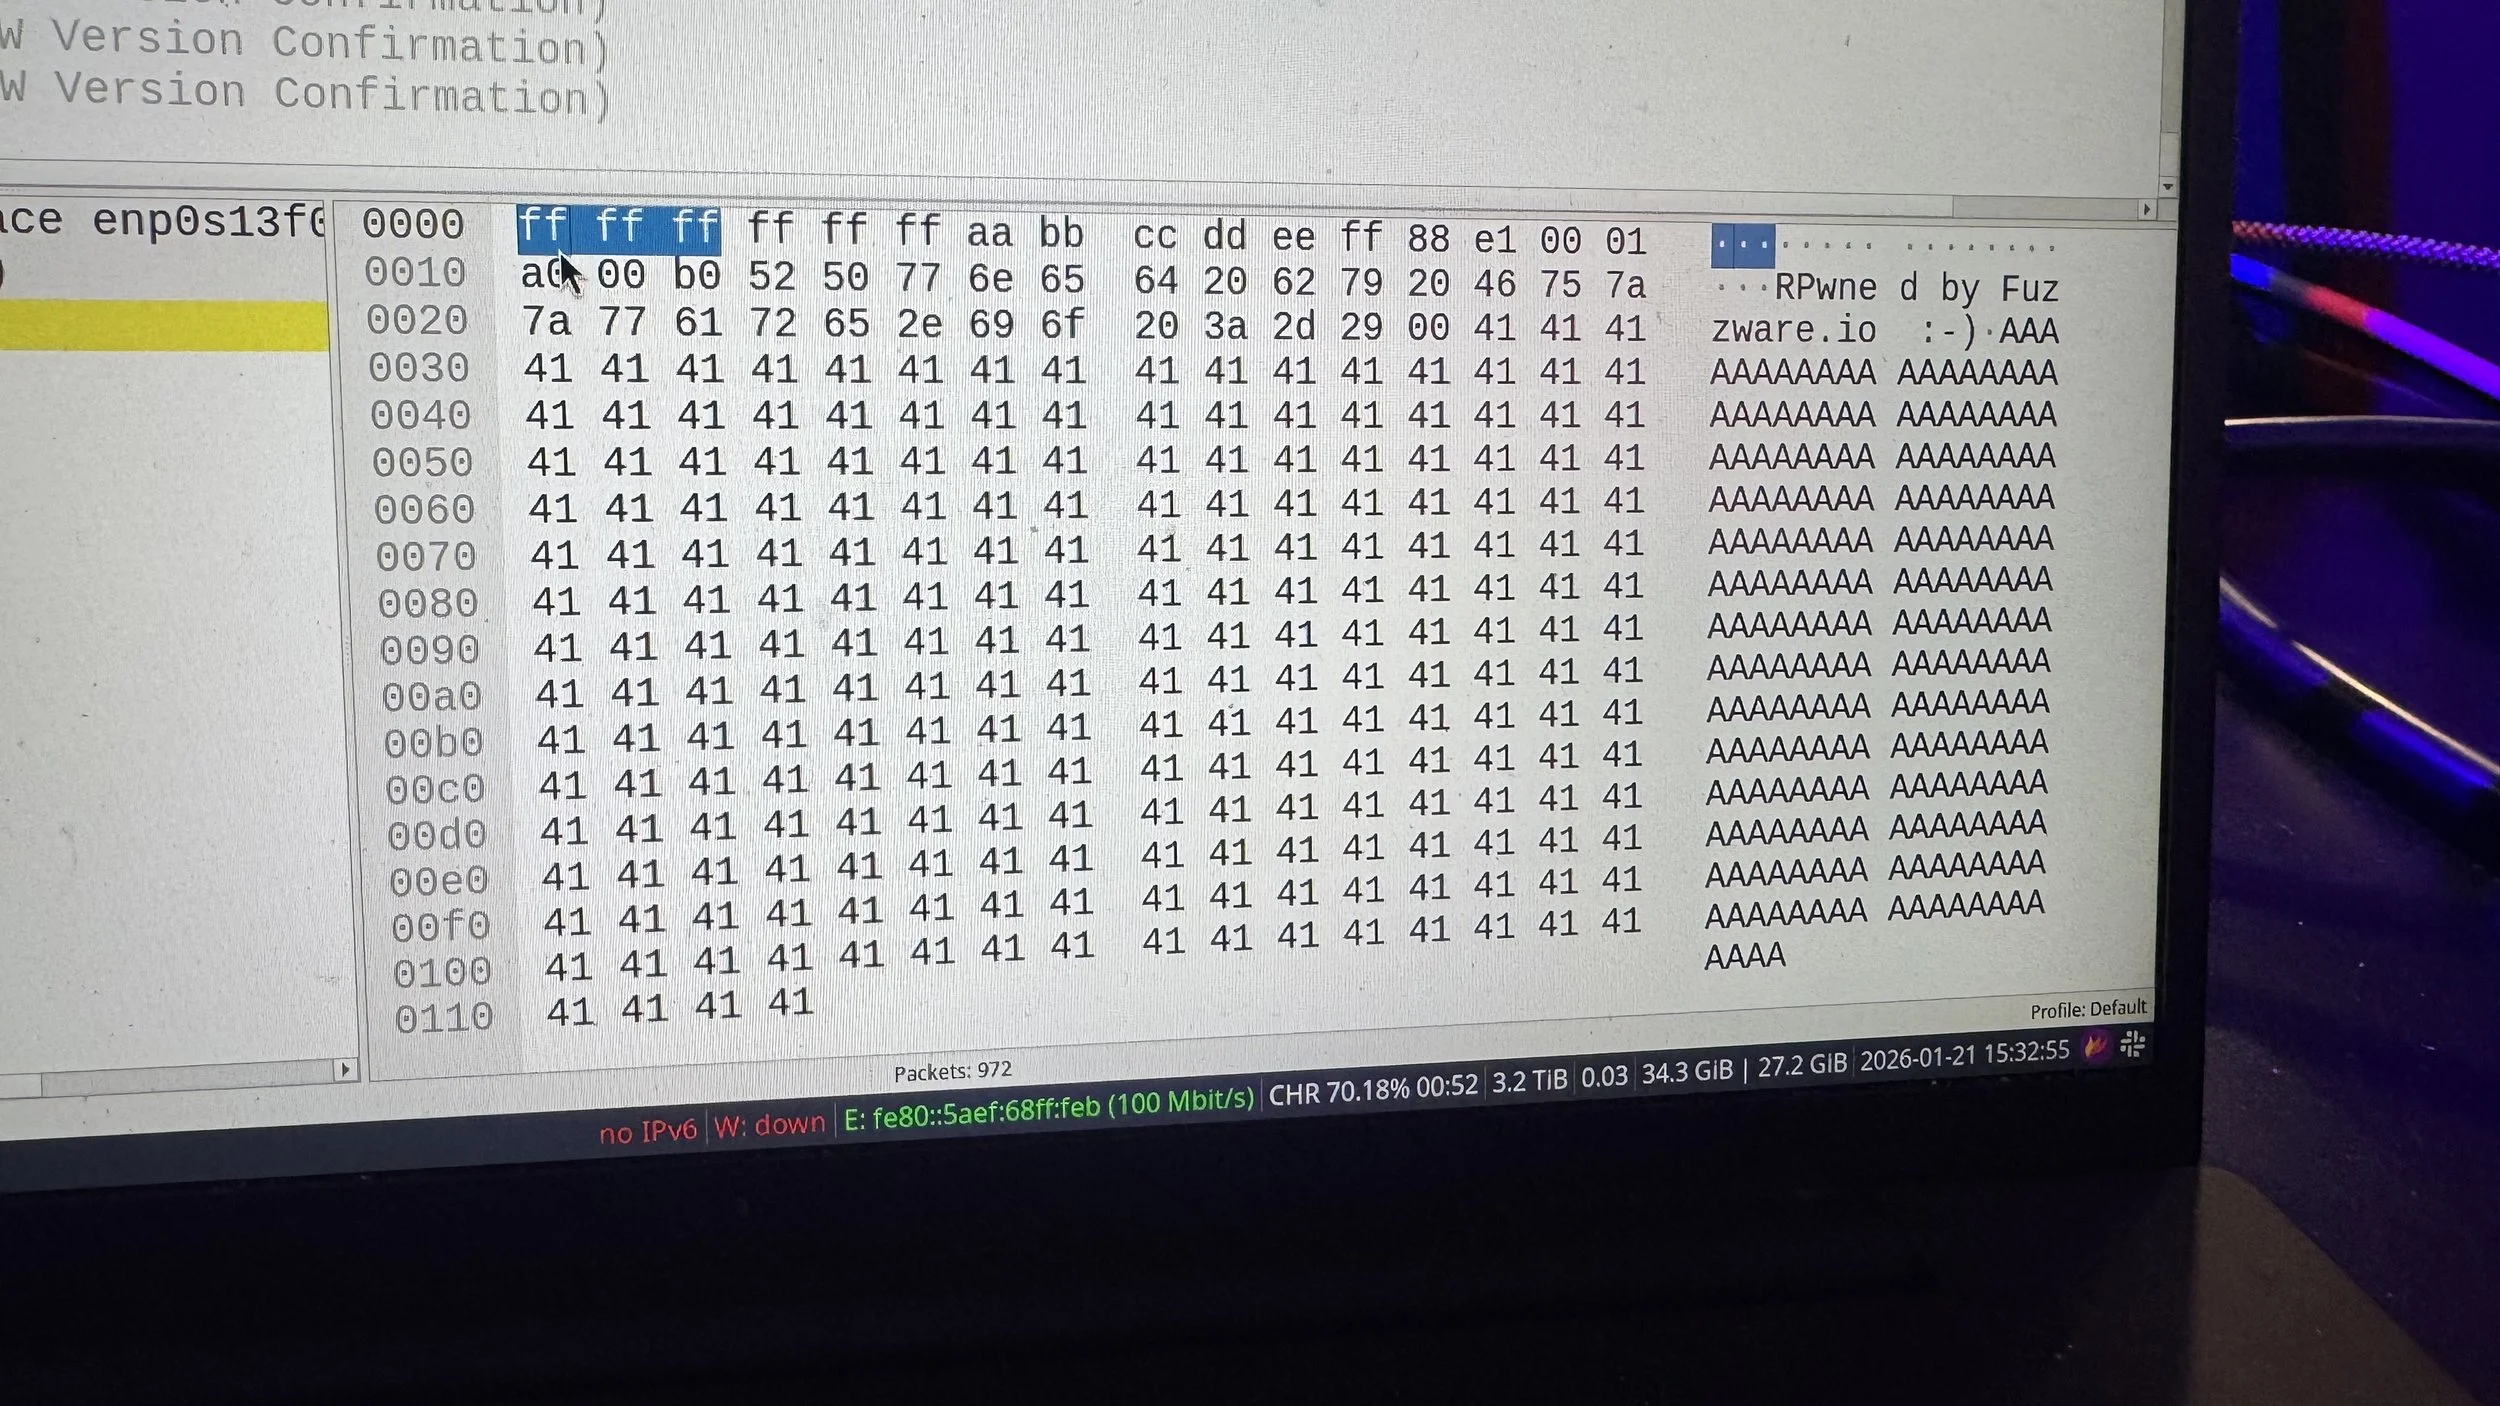
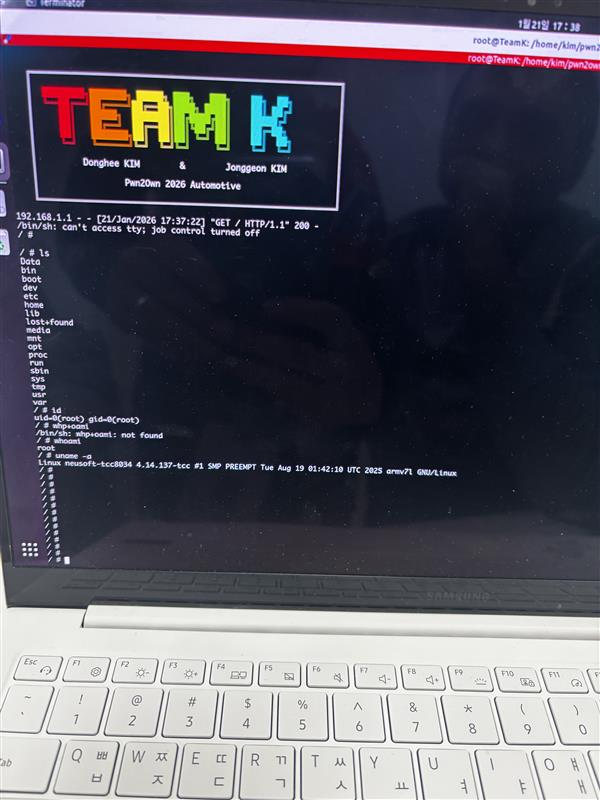
成功 - Team K 的 Dong hee Kim (@heehee_0219_) 和 Jong geon Kim (@kimjor22) 利用两个漏洞——一个越界读取和一个基于栈的缓冲区溢出——攻击了 Alpine iLX-F511,赢得了 10,000 美元和 2 点"破解大师"积分。
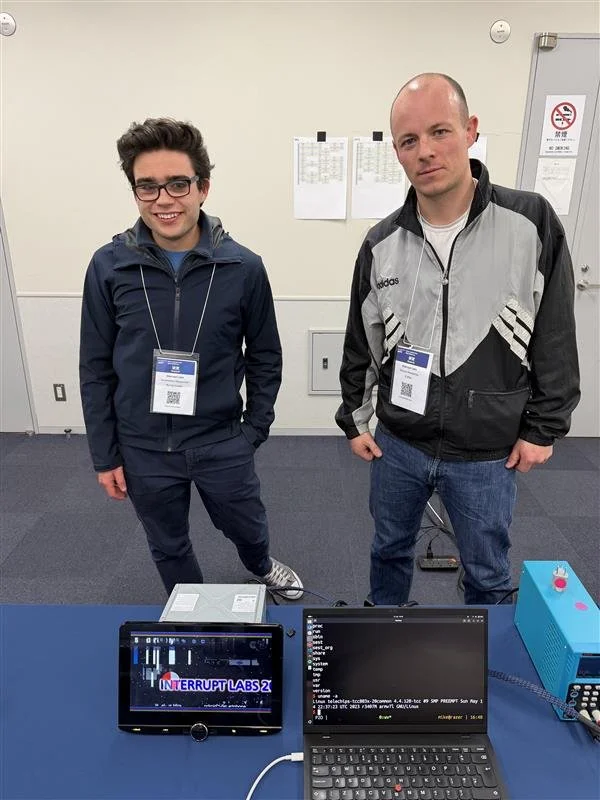
成功 - Interrupt Labs (@InterruptLabs) 在第三轮比赛中战胜了 Kenwood DNR1007XR,利用一个独特的基于堆的缓冲区溢出漏洞赢得了 10,000 美元和 2 点"破解大师"积分。#Pwn2Own #P2OAuto
失败 - Jonathan Conrad (@jwconrad.bsky.social) 针对 Grizzl-E Smart 40A 发起攻击,但未能在规定时间内复现该漏洞。
成功 / 碰撞 - FPT NightWolf 的 TienPP 在攻击 Kenwood DNR1007XR 时遭遇碰撞,串联了三个漏洞——包括一个 n-day 硬编码凭证和两个 0-day(错误的默认权限和符号链接跟随)——赢得了 8,000 美元和 1.75 点"破解大师"积分。
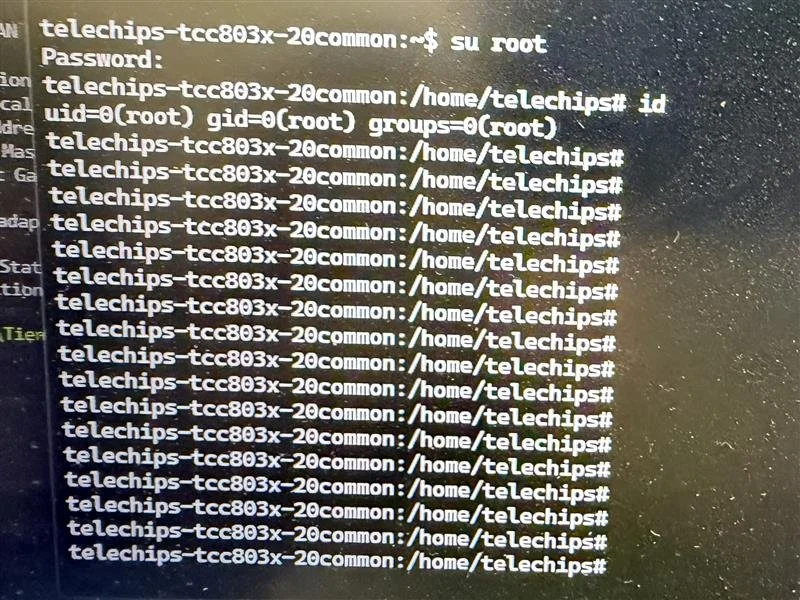
成功 - ANHTUD 的 @ExLuck99 和 @gr4ss341 串联了两个漏洞(CWE‑125 和 CWE‑122),在 Sony XAV‑9500ES 上实现了代码执行,在第二轮比赛中赢得了 10,000 美元和 2 点"破解大师"积分。
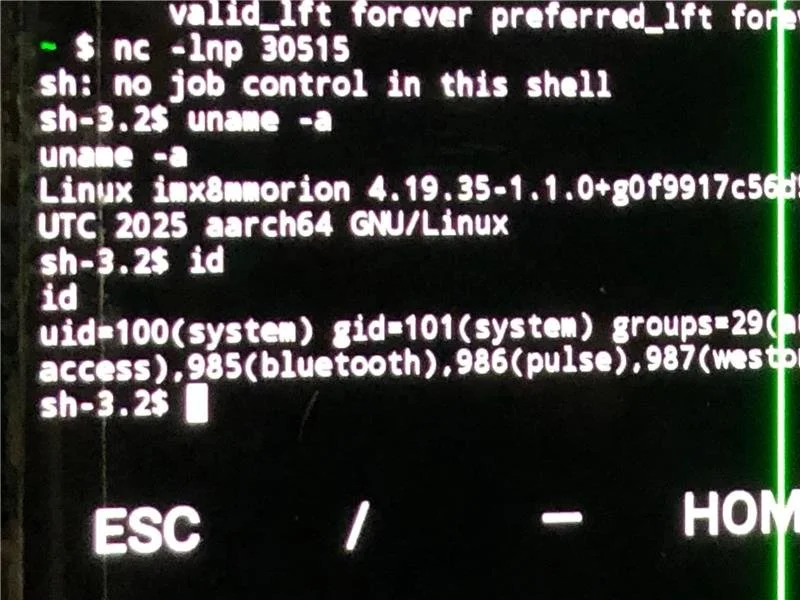
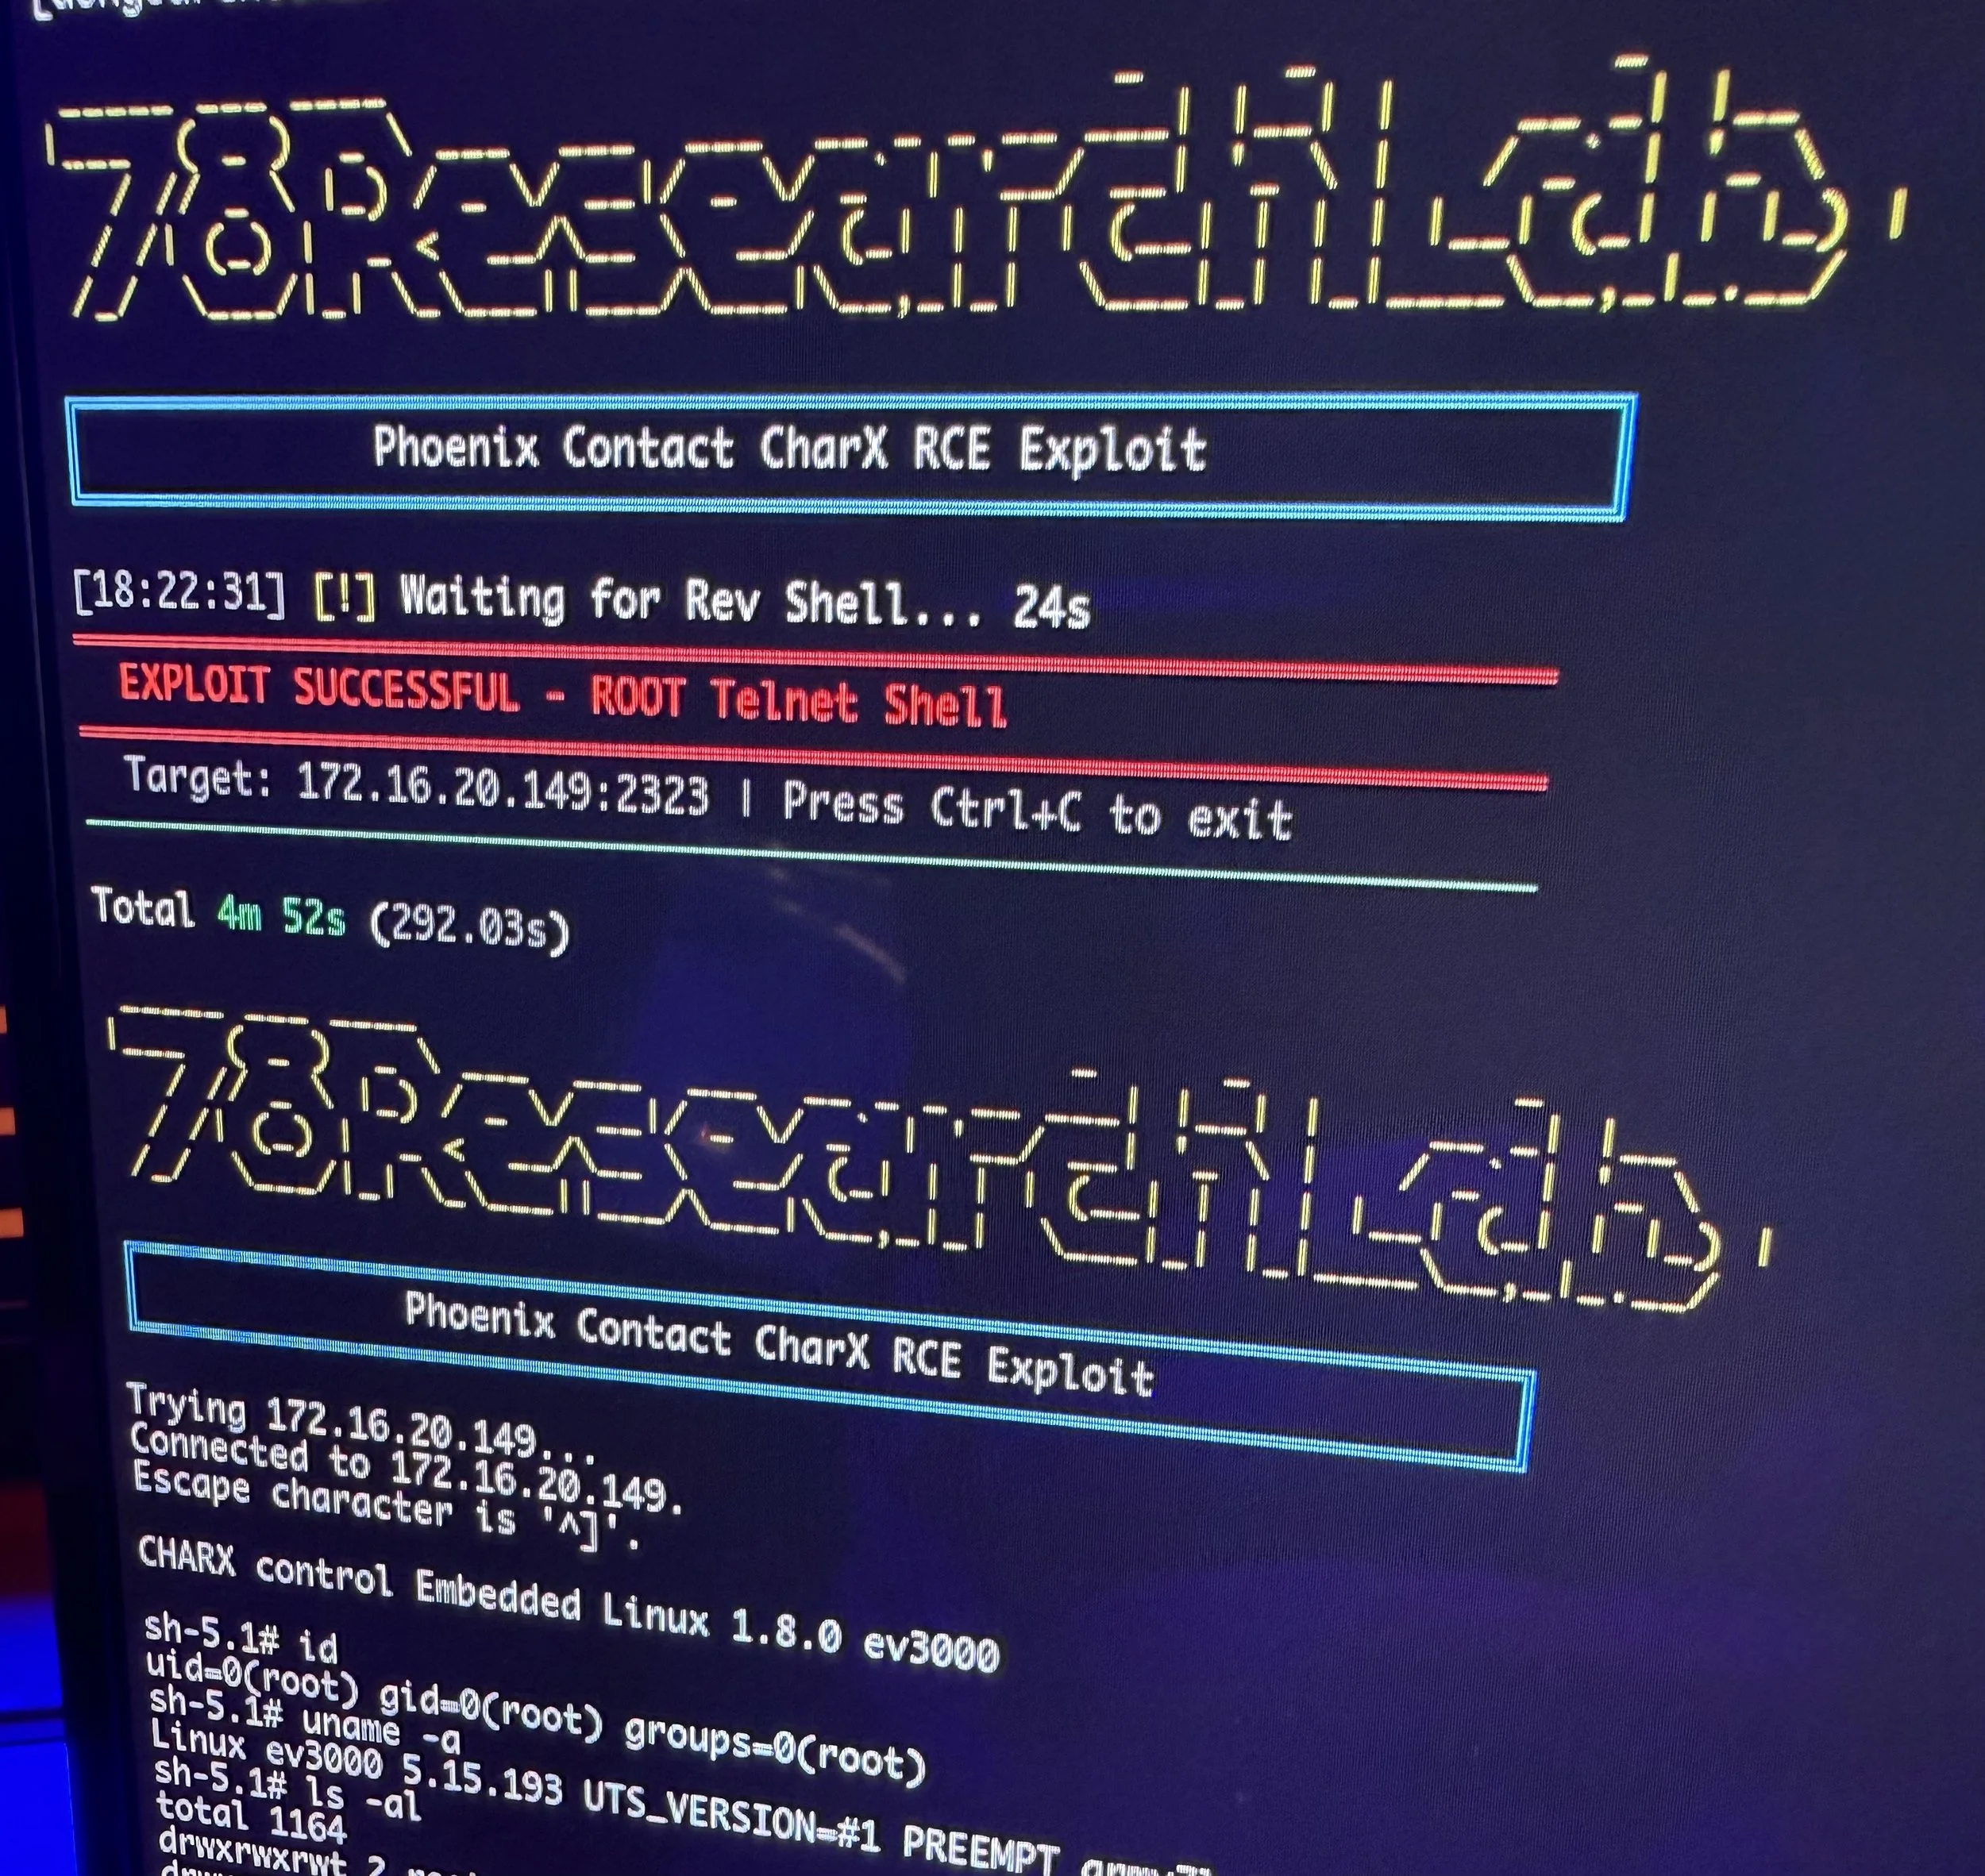
成功 / 碰撞 - 78ResearchLab 的 Donggeon Kim (@gbdngb12)、Hoon Nam (@pwnstar96)、Jaeho Jeong (@jeongZero)、Sangsoo Jeong (@sangs00Jeong) 和 Wonyoung Jung (@nonetype_pwn) 针对 Phoenix Contact CHARX SEC‑3150 发起攻击,串联了四个漏洞(两个独特,两个碰撞),赢得了 15,000 美元和 3 点"破解大师"积分。